header

Monthly Archives:April 2016

Responsive Gestaltung

Admin24 post on April 29th, 2016
Posted in CMS ohne Datenbank

Letztes mal habe wir den “meta-tag“ angeschaut, wo genau der Befehl hin kommt, heute werde ich Ihnen erklären wie der Befehl richtig genutzt wird. Ich habe zuerst mal getestet ob der Befehl überhaupt stimmt. Wie ging ich vor ? Erstellen Sie eine CSS Datei, benennen Sie diese auf “responsive.css“. Da werden alle befehle mitgeteilt, z.B wie die Navi auf mobile Geräten aussehen soll. Diese erstellte Datei muss im „template.php“ verlinkt werden.

Bild 19

Der Link beschreibt wo genau die Datei befindet.


Nun öffnen Sie die “responsive.css“, zuerst wollen wir ja testen ob der Befehl richtig eingegeben wurde. Sobald Sie es geöffnet haben,Bild 4

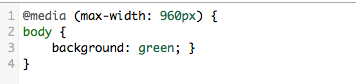
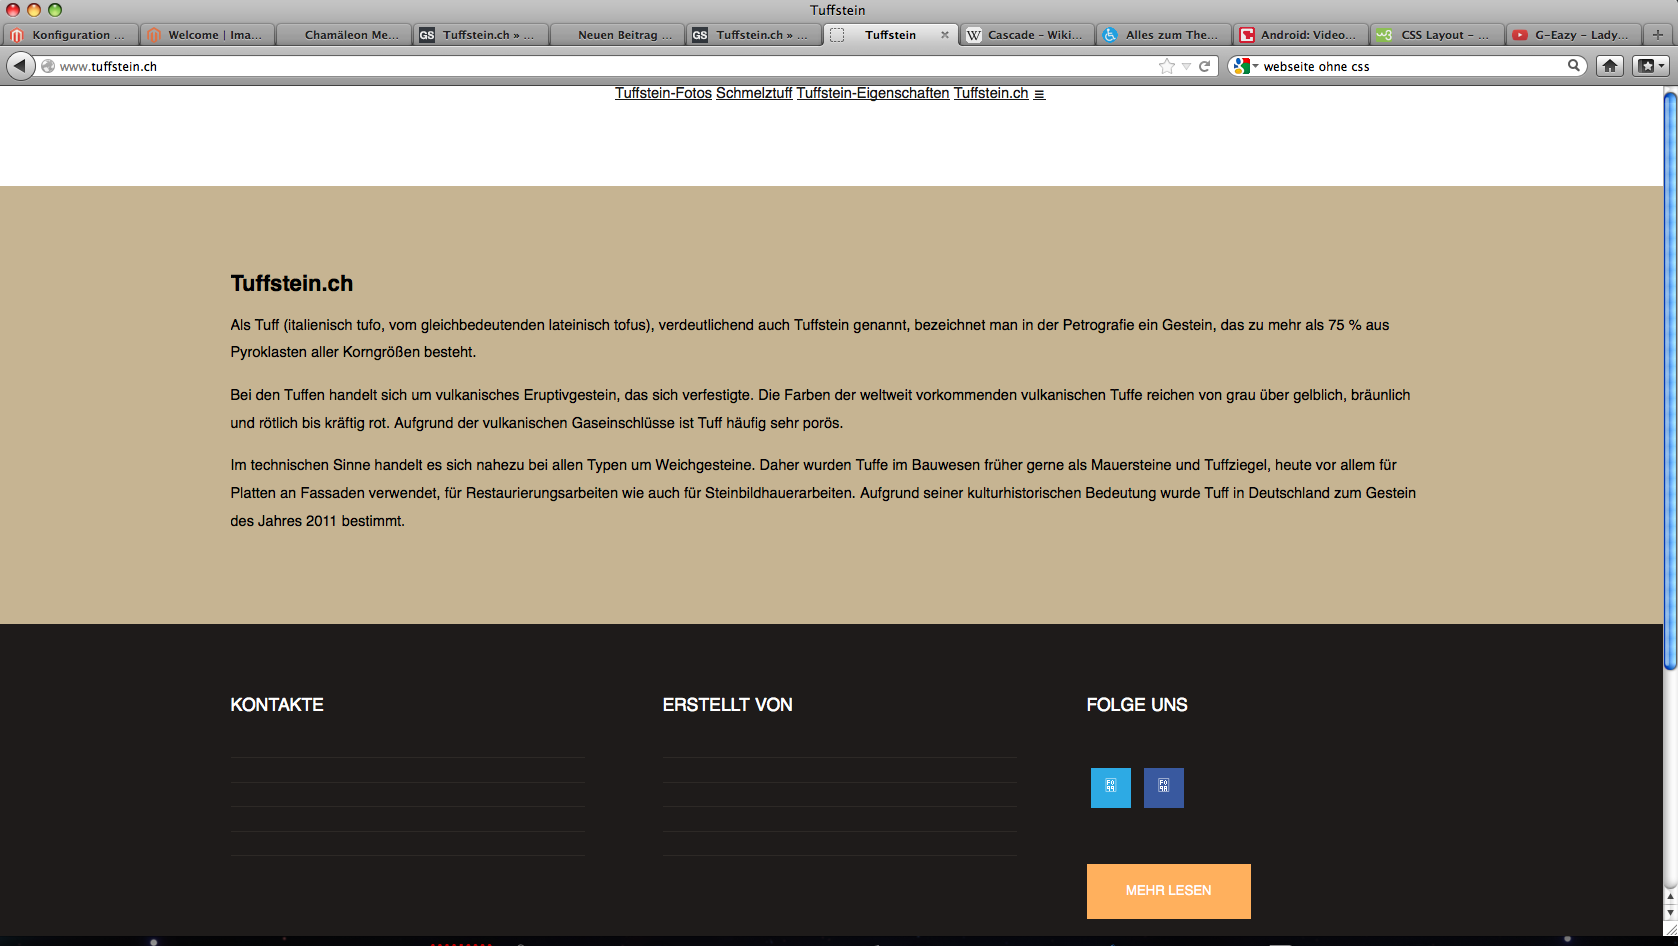
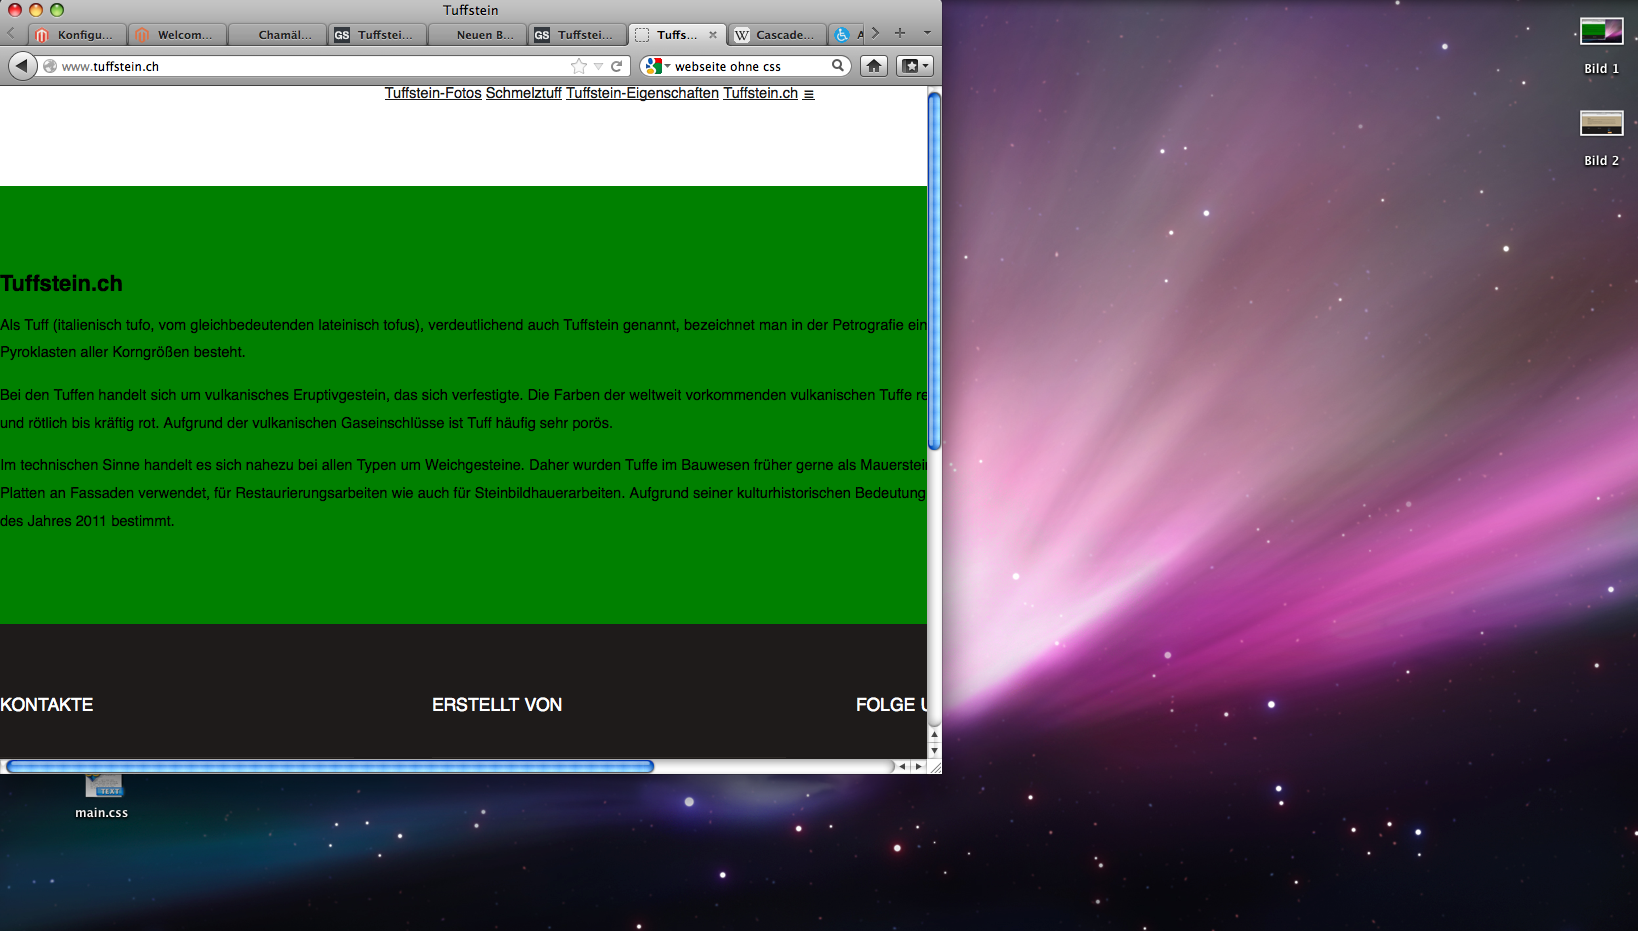
geben Sie die Befehle ein, was im rechten Bild steht. Der oberste Befehl sagt, wenn der Bildschirm kleiner ist als 960px sollen die Befehle akzeptiert werden. Dieser Befehl wird immer benötigt, natürlich gibt es viele verschiedene Codes die denselben wirkung haben aber dan sind Sie eventuell Komplexer. Ich habe den Test so weieter geführt, habe dem Body die farbe Grün gegeben (Body Codeauch im Bild zu erkennen) . Unten zu sehen, das erste Bild wen das Fenster Grösser als 960px ist hat der Befehl keine Funktion. Und beim zweiten Bild erkennt man wen das Fenster kleiner als 960px ist, wird der Befehl eingesetzt.

Bild 2Bild 3


Der Umgang mit Sicherheitslücken, verwundbare Infrastrukturen und verschiedene DDoS-Angriffe – 22. MELANI-Halbjahresbericht

Der Umgang mit Sicherheitslücken.

Der Umgang mit Sicherheitslücken.Umgang

Im zweiten Halbjahr 2015 kam es weltweit wiederum zu einigen teilweise spektakulären Cyber-Vorfällen. Im Fokus standen unter Anderem verschiedene DDoS-Attacken, Angriffe mittels Phishing sowie Angriffe auf industrielle Kontrollsysteme. Das Schwerpunktthema des 22. MELANI-Halbjahresberichts, der heute veröffentlicht wurde, bildet der Umgang mit Sicherheitslücken.

Die Melde- und Analysestelle Informationssicherung (MELANI) zeigt im aktuellen Halbjahresbericht die wichtigsten Cyber-Vorfälle der zweiten Jahreshälfte 2015 national und international auf. Dabei spielen die Sicherheitslücken, welche oft aufgrund fehlender Updates bestehen, eine grosse Rolle und sind deshalb Schwerpunktthema im vorliegenden Halbjahresbericht.

Schwerpunktthema: Der Umgang mit Sicherheitslücken

Alle Internetnutzer, ob Privatpersonen oder Unternehmen, sind gleichermassen und dauernd potenziellen Cyber-Gefahren ausgesetzt. Besonders oft werden dabei Sicherheitslücken ausgenützt. Im vergangenen Jahr registrierte MITRE, die Organisation für Sicherheitsforschung, rund 6‘500 neue Schwachstellen in ihrer Datenbank. Dies dürfte jedoch nur die Spitze des Eisbergs sein, da viele Sicherheitslücken gar nicht publik werden, oder nicht an MITRE gemeldet wurden. Der Halbjahresbericht zeigt auf, warum Sicherheitslücken bestehen und welche Bestrebungen als Gegenmassnahmen im Gange sind.

Industrielle Kontrollsysteme im Visier

Die grosse Mobilität und online getätigte Bestellungen, die schon morgen geliefert sein sollten, stellen grosse Anforderungen an Transportunternehmen und die Logistik. Um den immer grösser werdenden Ansprüchen gerecht zu werden, werden die eingesetzten Kontrollsysteme heute oft per Fernzugriff gesteuert und gewartet. Häufig sind solche Systeme jedoch verwundbar, weil der physische Zugang zu ihnen zu wenig gesichert ist, die Systeme und die eingesetzten Sicherheitsmechanismen veraltet sind oder weil öffentlich bekannte Standardpasswörter verwendet werden. Sind diese Systeme erfolgreich gehackt worden, lassen sie sich leicht manipulieren.

2500 gemeldete Phishing-Fälle auf antiphishing.ch

Ob mittels gefälschten E-Mails mit dem Logo der Bundesverwaltung, mit infizierten PDF-Dateien oder durch infizierte Werbeanzeigen auf Webseiten: Phishing ist weiterhin eine beliebte Angriffsmethode. Um die Meldungen bezüglich Phishing besser zu kanalisieren und effizienter zu analysieren, hat MELANI im Sommer 2015 das Portal antiphishing.ch lanciert. Über das Portal wurden MELANI im letzten Jahr rund 2500 Phishing-Seiten gemeldet.

DDoS-Attacken weiterhin aktuell

Auch im zweiten Halbjahr 2015 war Erpressung in der Cyberwelt eine beliebte Methode, einen schnellen finanziellen Gewinn zu erzielen. Neben den zahlreichen Arten von Verschlüsselungs-Schadsoftware, wurde erneut mittels DDoS-Angriffen versucht, die Verfügbarkeit von Websites zu stören und dann von einem Opfer Geld zu erpressen. Nachdem Mitte 2015 vor allem die Gruppe «DD4BC» mit DDoS-Angriffen aktiv war, tauchte in der zweiten Hälfte des Jahres eine Gruppe «Armada Collective» auf. Der aktuelle Halbjahresbericht zeigt auf, wie die DDoS-Angriffe funktionieren und wie sich Unternehmen davor schützen können.

Wikipedia: eine bürokratische Oligarchie?

Wikipedia:

Wikipedia: eine bürokratische Oligarchie?

Soziologen haben den Arbeitsprozess bei Wikipedia und die Interaktion zwischen den dortigen Redakteuren untersucht und sind zu der Schlussfolgerung gekommen, dass die virtuelle Enzyklopädie von eisernen Gesetzen der Oligarchie geprägt ist. Die Untersuchung erschien bei Future Internet.

Im Rahmen der Studie wurden die soziale Hierarchie und die Verhaltensnormen unter den Wikipedia-Redakteuren unter die Lupe genommen. Dabei wurden die für die Untersuchung genutzten Daten der Zeitperiode von 2001 bis 2015 entnommen.

Schließlich stellten die Wissenschaftler mehrere Besonderheiten bei Wikipedia fest. Unter anderem erwähnen die Soziologen das eiserne Gesetz der Oligarchie. Die Grundlagen, die von den etwa 100 ersten Redakteuren festgelegt wurden, sind laut der Studie auch heute aktuell, obwohl zurzeit bis zu 30.000 Redakteure tätig sind. Dabei hätten nur wenige Mitarbeiter das endgültige Sagen auf der Seite. Und diese Tendenz werde sich in Zukunft nur weiterentwickeln.

Außerdem zeigt die Forschung, dass Wikipedia aus evolutionärer Sicht ziemlich konservativ ist und die von Beginn an festgelegten Normen beibehält. Trotz des schnellen Wachstums der Gemeinschaft der Enzyklopädie blieben 89 Prozent der Normen unverändert, so die Studie.

Demnächst haben die Wissenschaftler vor, ihre Untersuchung vom Standpunkt der Kulturanthropologie fortzusetzen.

„Wir müssen begreifen, wie diese Systeme funktionieren, wenn wir verstehen wollen, wie die Wirtschaft der Zukunft sich entwickeln wird. Sie haben keine Gesetze, sie haben nur Traditionen und Normen“, kommentierte einer der Forscher.

Was ist ein Stylesheet ?

Admin24 post on April 28th, 2016
Posted in Tech allgemein

Was ist der Unterschied zwischen Stylesheet und CSS ? Da gibt es keinen Unterschied. CSS wird einfach nur abgekürzt, es bedeutet „Cascading Style Sheets“.

Trennung von Inhalt und Design

Der Sinn von Stylesheet besteht in der Trennung von Inhalt und Design. Also man kann den Inhalt den man hat einen Deisgn verleihen, man entscheidet wie die Farbe und die Form aussehen sollte. Sie haben bestimmt schon mal etwas neues probiert z.B die Schriftart zu wechseln, eine neue Farbe zugeben. Wenn Sie weiter kamen haben Sie noch Container erstellt, wo alle Contents platz hatten.

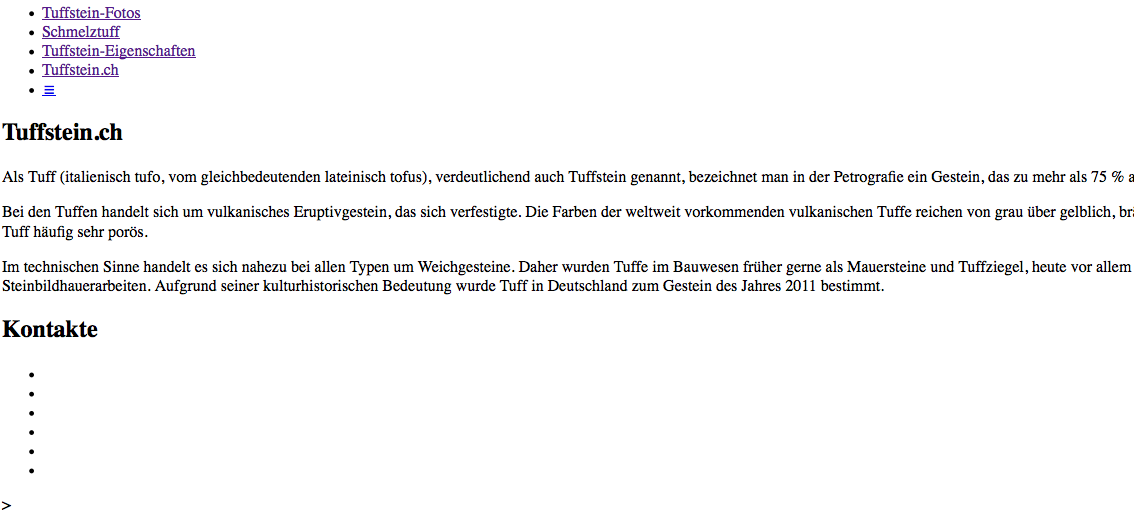
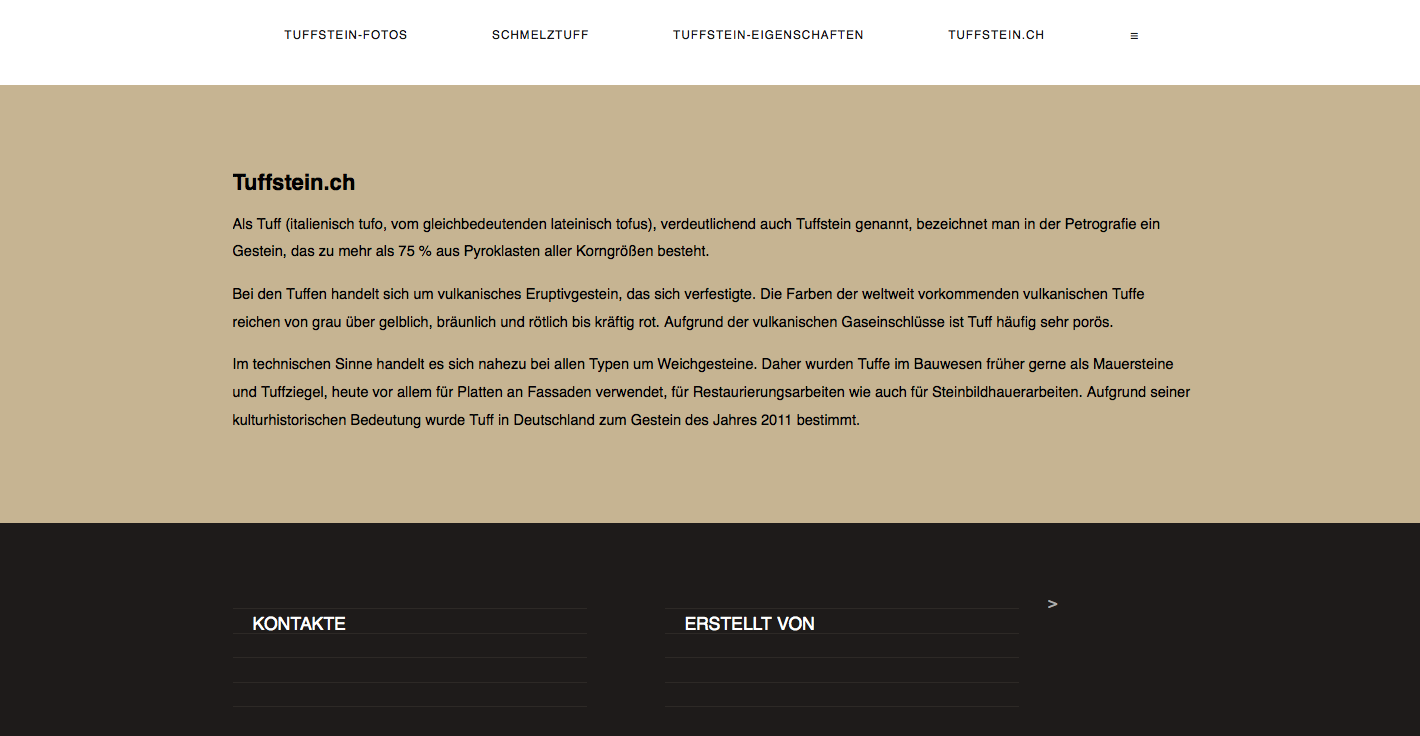
Heut zu tage besitzen alle Webseiten CSS, ohne Stylesheet würde die Seite leer aussehen, es besitzt keine Form und Farbe. Hier zu sehen die Webseite ohne CSS und mit CSS.Diese Seite besitzt keine Formatierung.

Diese Seite besitzt keine Formatierung.


Die Webseite mit CSS

Die Webseite mit CSS

Wo kommen die CSS Befehle hin ? Das können Sie selber entscheiden, Sie können eine Datei erstellen wo alle CSS Befehle eingeschrieben werden oder auch im Kopfberreich („head“),


Resposivebefehl – Wie geht man vor ?

Admin24 post on April 27th, 2016
Posted in Tech allgemein Tags: , ,

Der view Port Befehl fehlt: Browser un der Google-Responsivetest erkennen nicht das die Webseite nicht mobil unterstützt werden


Sie möchten gerne Ihre Webseite responsive gestalten ?

Als erstes definiert man im Kopfbereich, dem so genannten „<head>-tag“ der Webseite den Meta Viewport (Einsteigerinfos zu Meta Viewport). Diese eine kleine Zeile Code sorgt dafür, dass die Seite auf mobilen Endgeräten korrekt skaliert.

Bild 13

Was ist der „meta viewport“ ?

Die Browser der mobilen Geräte gehen zuerst mal davon aus, dass die Webseite nicht für mobile Geräte angepasst ist.

Also, dass die Webseiten-Breite an  die Bildschirm-Breite angepasst werden muss. Z.B. bei einem Smartphone oder Tablet an ein viel kleineren Bildschirmbereich.

Um dem Browser mitzuteilen, dass es mobile Webseiten Versionen gibt, dafür gibt es die Funktion „meta vieport“.

Allein durch den Befehl wird die Webseite natürlich nicht responsive. Es müssen für mobile Ansichten (für Smartphone, Tablet usw.) auch noch mobile Versionen erstellt werden, sonst können diese natürlich nicht angezeigt werden, wen sie gar nicht vorhanden sind.

Das erstellen eines Anzeige-Ports („view port“) ist nur der erste Schritt, um den Browser mit zu teilen, es gibt mobile Versionen.

Ohne diesen Befehl würden Browser wie Safari, Chrome, Firefox, Opera etc. eine Webseite, die mobile Versionen hat, trotzdem nicht mobil anzeigen. Unten ein Beispiel einer mobilen Webseite, einaml mit dem Befehl und einmal, wenn der Befehl „view port“ fehlt.

Der view Port Befehl wurde eingesetzt: Die verschieden Browser können jetzt erkennen das die Webseite für mobile Geräte verfügbar sind

Der view Port Befehl wurde eingesetzt: Die verschieden Browser können jetzt erkennen das die Webseite für mobile Geräte verfügbar sind


Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis

Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis. (Symbolbild)

Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis. (Symbolbild)

Der Bundesrat hat an seiner heutigen Sitzung den Jahresbericht 2015 des Steuerungsausschusses über den Umsetzungsstand der «Nationalen Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» zur Kenntnis genommen. Im vergangenen Jahr wurden wichtige Ziele erreicht. Unter anderem wurden Risiko- und Verwundbarkeitsanalysen in kritischen Teilsektoren durchgeführt, ein Lageradar zur Visualisierung der aktuellen Bedrohungslage entwickelt sowie die Fachkompetenzzentren weiter ausgebaut, damit Vorfälle rascher angegangen werden können.

Am 27. Juni 2012 hat der Bundesrat die «Nationale Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» und am 15. Mai 2013 deren Umsetzungsplan mit 16 Massnahmen verabschiedet. Die 16 Massnahmen sollen bis Ende 2017 abgeschlossen sein. Heute hat der Bundesrat vom Jahresbericht 2015 Kenntnis genommen. Auch im vergangenen Jahr konnten wichtige Ziele erreicht werden. Die Umsetzung der Massnahmen ist mehrheitlich im Zeitplan.

Risikoanalysen und visualisierte Bedrohungslage

Bei zehn von insgesamt 28 kritischen Teilsektoren wurden die Risiko- und Verwundbarkeitsanalysen abgeschlossen. In ersten Konzeptentwürfen wurde aufgezeigt, wie die identifizierten Verwundbarkeiten reduziert werden können. Bei folgenden Teilsektoren liegen Risikoanalysen vor: Erdgasversorgung, Strassenverkehr, Stromversorgung, Luftverkehr, Lebensmittelversorgung, ärztliche Betreuung und Spitäler, Banken, Labors, Medien und Zivilschutz. Neben den Kenntnissen über die Verwundbarkeiten ist auch eine gute Einschätzung der aktuellen Bedrohungslage ein wichtiges Instrument. Zu diesem Zweck entwickelte die Melde- und Analysestelle Informationssicherung (MELANI) einen interaktiven Lageradar, der die verschiedenen Cyber-Bedrohungen gegen die Infrastrukturen der Schweiz visualisiert, deren Relevanz aufzeigt und dadurch Bedrohungen frühzeitig erkennen lässt.

Fachkompetenzzentren ausgebaut

Die Organisationseinheiten der Bundesverwaltung, welche für die Identifikation von Cyberrisiken und die Behandlung von Vorfällen zuständig sind, wurden auch in diesem Jahr weiter ausgebaut, damit Vorfälle rascher und parallel behandelt werden können. Zur Identifikation von Täterschaften konnte die Fachabteilung Cyber des Nachrichtendienstes des Bundes (NDB) ihr Spezialwissen und ihre Fähigkeiten aufbauen, die es ihr erlauben, die Ziele, Methoden und Akteure eines Angriffs zu analysieren und so mögliche Täter zu identifizieren.

Internationale Zusammenarbeit und Kompetenzbildung

Im Bereich der Forschung und Bildung sind wichtige Schritte eingeleitet worden, um den Fachkräftemangel im Bereich der Sicherheit betreffend Informations- und Kommunikationstechnik zu entschärfen. Ebenso konnte die internationale Zusammenarbeit auf bilateraler und multilateraler Ebene erheblich gestärkt werden. So wurde in diesem Jahr ein zweiter Katalog von vertrauensbildenden Massnahmen mit der OSZE erarbeitet und verabschiedet.

Wirksamkeitsüberprüfung

Die Strategie NCS hat einen Umsetzungsprozess ausgelöst, der laufend auf der operativen Ebene erste Wirkungen erzielt und auch nach 2017 nicht abgeschlossen sein wird. Um zu überprüfen, wie wirksam die 16 Massnahmen sind, wurde im Januar 2016 eine Wirksamkeitsüberprüfung gestartet, die von einer externen und neutralen Stelle durchgeführt wird. Die Ergebnisse werden dem Bundesrat im Frühjahr 2017 als Basis für die Entscheide zum weiteren Vorgehen vorgelegt.

Strategie des Bundesrates für eine digitale Schweiz

Strategie des Bundesrates für eine digitale Schweiz. (Symbolbild)

Strategie des Bundesrates für eine digitale Schweiz. (Symbolbild)

Die Schweiz soll die Chancen der Digitalisierung in allen Lebensbereichen konsequent nutzen. Zu diesem Zweck hat der Bundesrat heute die Strategie „Digitale Schweiz“ verabschiedet. Diese gilt ab sofort und soll im Dialog mit Wirtschaft, Wissenschaft, Forschung und Zivilgesellschaft laufend weiterentwickelt werden. Für den Erfolg der Schweiz im digitalen Raum ist zentral, dass alle Stakeholder eng zusammenarbeiten. Die bisherige Strategie des Bundesrates für eine Informationsgesellschaft in der Schweiz aus dem Jahr 2012 war demgegenüber nur für den Bund handlungsrelevant.

Mit der heute verabschiedeten Strategie „Digitale Schweiz“ will der Bundesrat dazu beitragen, dass unser Land mehr von der zunehmenden Digitalisierung profitiert und sich als innovative Volkswirtschaft noch dynamischer entwickelt. Die Wirtschaft soll sich im digitalen Raum möglichst frei entfalten können. Mit Blick auf eine informierte und demokratische Gesellschaft und zur Sicherung der Wohlfahrt ist es zudem von zentraler Bedeutung, dass die Einwohnerinnen und Einwohner der Schweiz die modernen Informations- und Kommunikationstechnologien in ihrem täglichen Leben kompetent und sicher nutzen können.

Dies bedingt einen stabilen staatlichen Rahmen und eine Einigung auf wichtige Eckwerte (hinsichtlich Wachstumspolitik, Innovation, Infrastrukturen und Umwelt, E-Government, Bildungszusammenarbeit, Sicherheit und Vertrauen, internationale Einbettung). Zudem ist eine kohärente und zukunftsorientierte Datenpolitik zu entwickeln. Diese soll sicherstellen, dass sich das Potenzial der vermehrten Sammlung und Bearbeitung von Daten zum Vorteil der Schweiz realisieren lässt, ohne die Kontrolle über diese Daten zu verlieren.

Inhalt und Umsetzung der Strategie

Die neue Strategie „Digitale Schweiz“ versteht sich als Dachstrategie, welche die zahlreichen bereits laufenden Aktivitäten und die bestehenden Expertengruppen aufeinander abstimmen soll. Zusätzlich setzt der Bundesrat bei der Umsetzung der Strategie verschiedene Schwerpunkte, so auf die digitale Wirtschaft, auf Daten und digitale Inhalte sowie auf den Austausch der Schweiz mit dem Ausland, insbesondere auch im Hinblick auf den digitalen Binnenmarkt der Europäischen Union. Er hat deshalb zusammen mit der Strategie folgende Vorhaben verabschiedet:

  • Die Folgen der Digitalisierung für die Wirtschaft in der Schweiz analysiert das Eidgenössische Departement für Wirtschaft, Bildung und Forschung (WBF). Es klärt ab, welche Rahmenbedingungen nötig sind, damit die schweizerische Volkswirtschaft die Chancen der Digitalisierung nutzen kann. Im Zentrum stehen dabei das Wettbewerbsrecht, Regulierungsfragen sowie die Auswirkungen auf den Arbeitsmarkt.
  • Um eine kohärente und zukunftsorientierte Datenpolitik zu entwickeln, erarbeitet das Eidgenössische Departement für Umwelt, Verkehr, Energie und Kommunikation (UVEK) eine Übersicht zum Zugang, Umgang und zur Sicherheit von Daten im Bund. Darauf aufbauend wird der Bund über allfälligen Handlungsbedarf auf diesem Gebiet zu befinden haben.
  • Die Schweiz soll die Chancen eines gestärkten europäischen digitalen Binnenmarkts nutzen können. Die Bundesverwaltung sucht daher koordiniert den Austausch mit der EU auf diesem Gebiet.

Dialog „Digitale Schweiz“

Die Strategie des Bundesrates gibt nicht nur die Leitlinien für das Handeln der Bundesverwaltung vor. Entscheidend für eine erfolgreiche Umsetzung ist die vernetzte Zusammenarbeit zwischen Behörden, Wirtschaft, Wissenschaft und Forschung sowie Zivilgesellschaft. Alle relevanten Stakeholder werden zur Teilnahme an einem strukturierten Dialog „Digitale Schweiz“ eingeladen, der zusammen mit der neuen Strategie lanciert wird. Der Dialog baut auf bestehenden Plattformen (wie Infosociety Days, Initiative für „Smart Switzerland“, Swiss Internet Governance Forum, Swiss Telecommunication Summit) auf und wird vom Bundesamt für Kommunikation (BAKOM) koordiniert. Bundesintern werden die Aktivitäten durch eine Koordinationsgruppe aufeinander abgestimmt.

Colorsync-Dienstprogramm von Apple: Schrott

Admin24 post on April 16th, 2016
Posted in Tech allgemein Tags: , ,

Apple klatscht die Rechner werksmäßig mit gleich mehreren Graphikprogrammen voll.

Davon einmal unbrauchbar die Vorschau.

Und auch unbrauchbar, das ColorSync-Dienstprogramm.

Nicht einmal einfachste Bildbearbeitungs-Sachen lassen sich mit diesen Programmen bewältigen. Etwa das Verkleinern oder Vergrößern eines Bildes oder das Zuschneiden.

Es macht wirklich schlechte Laune, diese Apple-Schrott-Programme auf dem Rechner zu haben, denn selbst einfache Gratis-Graphikbearbeitungsprogramme wie IrfanView leisten nicht nur einiges mehr, sondern sind in der Bedienung auch einfach bzw. puppig im Vergleich zu den Krämpfen, die man bei ColorSync oder Vorschau hinlegen muß, wenn man auch nur mal ein Bild zuschneiden will rasch.

Und wenn man es schafft, mit den Veräppelungsprogrammen Bildern zu vergrößern oder zu verkleinern oder kurz mal etwas auszuschneiden, dann dauert es mehrere hundert Prozent Arbeitszeit und Nerven länger als mit Irfanview.

Schade, daß es IrfanView nicht für Apple zu geben scheint.


„Google Responsive Test“: nicht immer 100% zuverlässig

Responsive Test GoogleModerne Webseiten setzen heute bekanntlich auf responsive Gestaltung („resposive design“).

Internet-Monopolist Google stellt für Webentwickler („web developer“) ein Werkzeug zur Verfügung, den Google Responsiv Test.

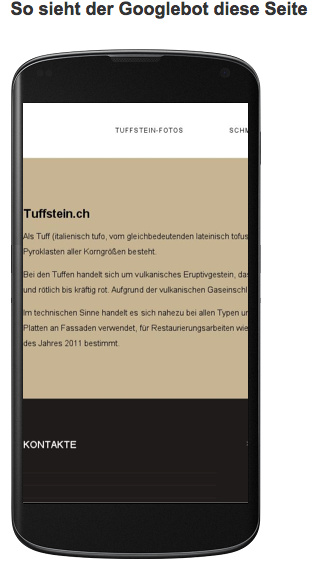
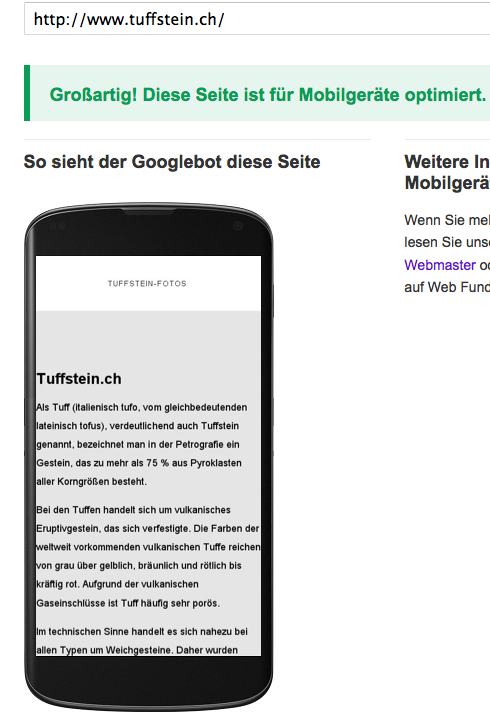
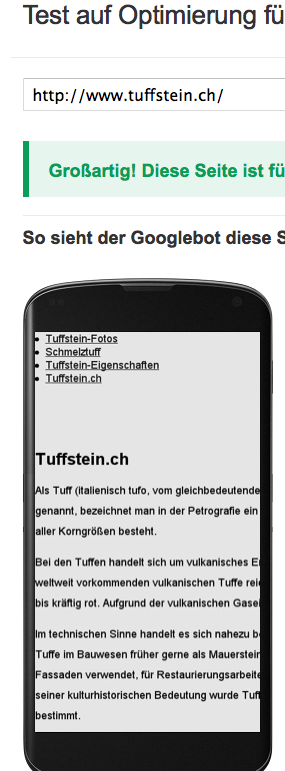
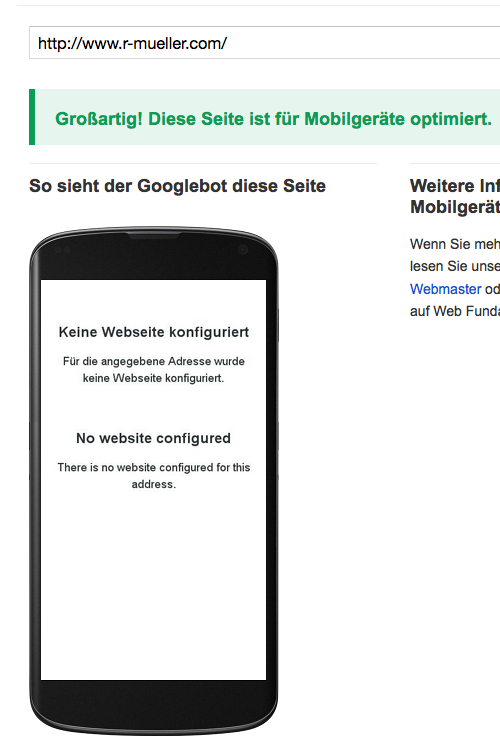
Wie das Beitragsbild zeigt, ist der Resposivtest nicht immer 100% zuverlässig.

Zum Beispiel bei einer Seite, bei der der mobile Inhalt über den Rand hinausgeht, aber Google eine responsive Version (auch, wenn sie noch unvollständig / falsch programmiert ist) erkennt, wird dies nicht erkannt.

Der Responsiv-Test ist also nur ein Anhaltspunkt, er sagt nichts über die Qualität der Programmierung aus.

Etwa darüber, ob die Navigation nutzerfreundlich ist. Oder ob der Inhalt richtig zu sehen ist (oder über den Rand hinausgeht).

Dies sollte man beachten, wenn man dieses Google-Werkzeug benutzt.

Denn auch etwa, wenn gar keine mobile Version hinterlegt wurde, also gar nicht vorhanden ist, sondern bloß ein Fülltext anstatt-dessen, gratuliert der Responsiv-Test von Google herzlich mit einem „großartig“.

Sehen Sie selbst:

Bildschirmfoto 2016-04-10 um 05.36.14

Vierte «Cyber-Landsgemeinde« des Sicherheitsverbundes Schweiz

Die vierte „Cyber-Landsgemeinde“ des Sicherheitsverbundes Schweiz (SVS) fand am 6. April 2016 in Bern statt. Die rund 100 Vertreterinnen und Vertreter von Bund und allen Kantonen erhielten Einblick in ausgewählte Projekte auf Bundes- und Kantonsebene und wurden über den aktuellen Umsetzungsstand der «Nationalen Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» informiert.

Das Ziel der NCS ist die Reduktion der Cyber-Risiken in der Schweiz, die durch die Zusammenarbeit von Behörden, Wirtschaft und Betreiber kritischer Infrastrukturen erreicht werden soll. Der Sicherheitsverbund Schweiz koordiniert mit Hilfe von vier Arbeitsgruppen zusammen mit der Koordinationsstelle NCS, welche beim Informatiksteuerungsorgan des Bundes angesiedelt ist, die Umsetzung der Strategie auf Stufe der Kantone, der Städte und der Gemeinden.

An der „Cyber-Landsgemeinde“ wurden die durch die vier Arbeitsgruppen des SVS erarbeiteten Produkte vorgestellt, die die Kantone in der Reduktion ihrer Cyber-Risiken und der Erhöhung ihrer Widerstandsfähigkeit unterstützen. Alle Kantonsverwaltungen erhielten Dokumente mit Prozessen zur Bearbeitung von Cyber-Sicherheitsvorfällen, die auf den Vorlagen der vom Kanton Waadt erarbeiteten Prozesse beruhen. Diese werden in den Kantonen teilweise schon angewendet und sind Ausdruck einer weiter voranschreitenden Vernetzung und Zusammenarbeit zwischen den Kantonen.

Der SVS hat letztes Jahr ein strategisches Seminar zu einem Szenario mit einem Cyber-Angriff gegen die Schweiz organisiert. Dabei wurde die Zusammenarbeit der zuständigen Akteure im nationalen Krisenmanagement bei Krisen mit einer Cyber-Ausprägung diskutiert. Die dabei aufgetauchten Unklarheiten und offenen Fragen im Krisenmanagement sollen im Rahmen einer bevorstehenden Simulation näher angeschaut werden.

Die Koordinationsstelle für die Bekämpfung der Internetkriminalität (KOBIK) hat Cyber-Kriminalitätsphänomene beschrieben, bei deren Erarbeitung der SVS unterstützend mitwirkte. Diese Phänomenblätter wurden letztes Jahr bei den Kantonspolizeien in Vernehmlassung geschickt.

Die Veranstaltung diente nebst der Information dazu, die Zusammenarbeit und Vernetzung zwischen den Akteuren zu fördern und Anregungen der Teilnehmenden abzuholen. Die nächste Cyber-Landsgemeinde soll 2017 stattfinden.