header

Monthly Archives:Juni 2018

Magento: Bundesland entfernen / deaktivieren

In der Schweiz gibt es keine Bundesländer und selbst in Deutschland ist es unüblich, daß man beim Bestellen unnötig schikaniert wird, das Bundesland auswählen zu müssen.

Magento wurde in den USA programmiert und daher dieser Quatsch, denn die USA, die ja größer als Europa sind, die haben das als Pflichtangabe bei der Bestellung.

Dort muß man natürlich angeben, ob der Ort, an den man geliefert haben möchte, in Alaska oder beispielsweise in Texas oder in Kalifornien ist. Allein West- oder Ostküste sind ja riesige Strecken. Oder Nord-USA bei Kanada an der Grenze zu Süd-USA bei Mexiko an der Grenze sind riiiiesige Unterschiede.

Aber für die Schweiz oder Deutschland oder Österreich braucht es die Bundesland-Angabe nicht. Abgesehen davon einmal, daß die Schweiz Kantone und keine Bundesländer hat.

Unter System > Konfiguration > Allgemein > Bundesland Optionen kann man in neueren Versionen von Magento zum Glück diesen Quatsch abstellen.

Man muß hier die Angabe „Bundesland anzeigen wenn nicht erforderlich“ auf „Nein“ einstellen.


Schon wieder Ausfall Nic.ch gestern

Admin post on Juni 16th, 2018
Posted in Nic.ch / Stiftung Switch

WordPress: Alle ausstehenden Kommentare löschen

Admin post on Juni 16th, 2018
Posted in Tech allgemein

WordPress bietet komischerweise nicht die Möglichkeit, alle ausstehenden Kommentare auf einmal zu löschen.

Man kann immer nur ein paar markieren und dann löschen. Wer auf „Kommentare“ klickt, sieht immer nur die 20 letzten Kommentare angezeigt.
Bei rund 13.000 Kommentaren wie hier im Beispiel eine tagelange Arbeit.

Auch, angenommen, man möchte seinen Webseite mit WP auf eine kommentarlose Variante umstellen, z. B. weil es eine Firmenseite ist, die gar keine Blog und damit keine Kommentare braucht.

Vorher müssen aber erst sämtliche schon bestehenden Kommentare gelöscht werden.

Wer nun zehntausende Späm-Kommentare hat, muß eine wirklich ermüdende Arbeit wegen der Programmierung von WP über Tage ausführen und immer 20 Stück löschen.

Statt viele Tage Arbeit nur 1 Sekunde via Datenbank

Wer Zugriff auf seine SQL-Datenbank hat, kann jedoch dieses Problem innerhalb von einer Sekunde lösen!

Hierzu gebt ihr einfach folgenden Befehl ein:

// Lösche alle unerledigten Kommentare
DELETE from wp_comments WHERE comment_approved = ‚0‘;

// Lösche alle genehmigten Kommentare
DELETE from wp_comments WHERE comment_approved = ‚1‘;

// Lösche alle Spam Kommentare
DELETE from wp_comments WHERE comment_approved = ’spam‘;

// Lösche alle Kommentare die im Papierkorb sind
DELETE from wp_comments WHERE comment_approved = ‚trash‘;

Von 20 auf 999 erweitern

Wenn man nicht alle, sondern nur die noch ungeprüften löschen will und es manuell machen möchte, gibt es auch eine Lösung:

Oben rechts bei Kommentare auf „Ansicht ändern“ klicken:
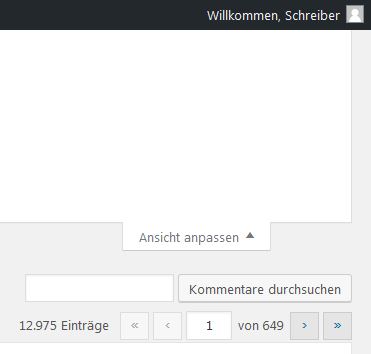
Dann öffnet sich ein verstecktes Aufklappmenü:
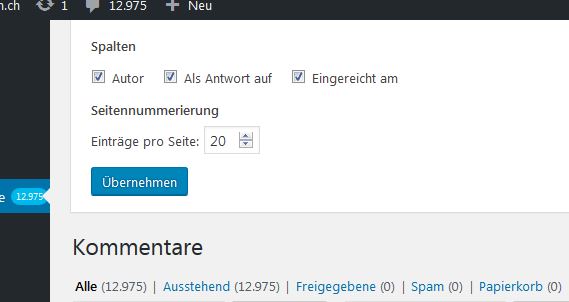
Leider bockt WordPress dann. Es frißt sich zuerst der Brauser (browser) fest, dann kommt:
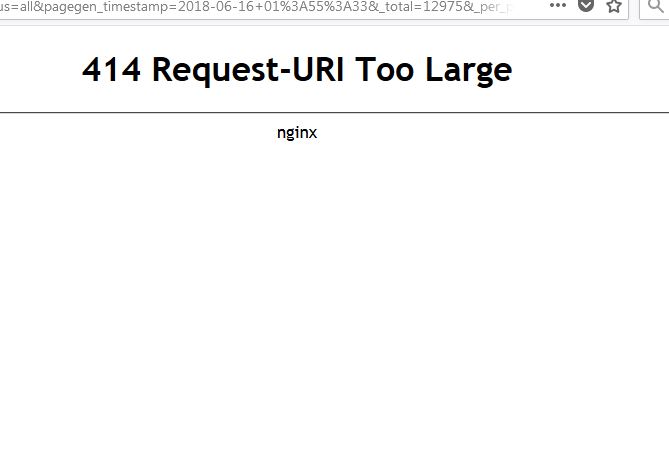
Auch bei Minderung auf statt 999 Einträge nur 400 Einträge kommt die gleiche Fehlermeldung.

Auch Eweiterung ist eine Möglichkeit

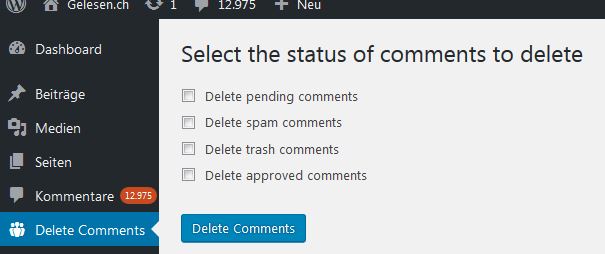
Wer sich mit PHP MyAdmin bzw. MySQL nicht so sicher fühlt kann auch auf Erweiterungen ausweichen, wobei ich nur mit der letztgenannten ganz unten klarkam aus Bangladesh.

Die anderen 2 seien der Vollständigkeit halber genannt.

Mit der letzten konnte ich ohne langes Studium und Nachlesen es innert Sekunden richten.

Hier fand ich keine Navigation / Bedienung: WPcommentcleaner/

Leider nur auf Englisch und kompliziert offenbar: „Delete pending comments“

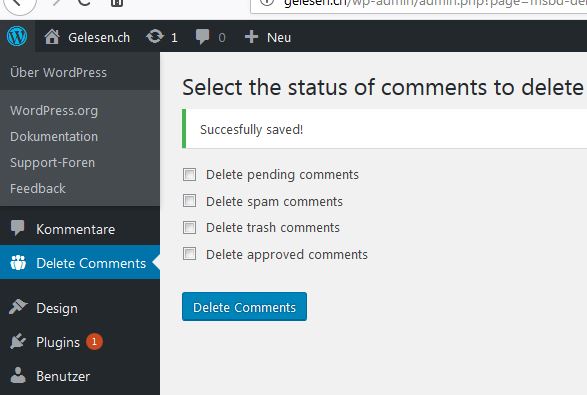
Hiermit klappte es!

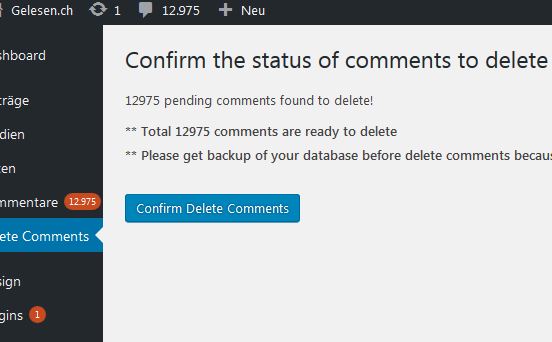
Delete Comments By Status
GMX: Das Geschäft mit den vergessenen Paßwörtern

Admin post on Juni 15th, 2018
Posted in Mail-Vergleich

Wer ein paarmal sein Paßwort falsch eingibt oder es nicht mehr weiß, der kriegt sein Konto gesperrt.

Auch Sicherheitsfragen oder so Zeug gibt es nicht, sondern es ist alles gezielt drauf angelegt, den Kunden zu zwingen, eine teure 0900er-Nummer anzulegen.

Eclipso-Mail: Plötzlich gesperrt

Admin post on Juni 15th, 2018
Posted in Mail-Vergleich Tags:

„Ihr Account wurde wegen zu vielen fehlerhaften Loginversuchen sicherheitshalber bis zum 16.06.2018 01:39:59 gesperrt. Bei weiteren Fragen kontaktieren Sie uns bitte.“

2x vertippt beim Einloggen und dann kommt dieser Text.

Anstatt Paßwort-Hilfe oder Paßwort-zurücksetzen oder sonstwas.

Nach 2x vertippen oder falsch-erinnern bin ich noch kein Häcker, oder?

Das sollte doch auch Eclipso einleuchten!

Also wer Eclipso-Mail benützen möchte, sollte es nicht nehmen für Wichtiges. Zum Beispiel Kundenmails oder so.

Denn dann kann es beim 2maligem Vertippen passieren, daß man auf Geschäftsreise einfach mal nicht mehr in sein Mail-Konto kommt.

Nachtrag anläßlich Kommentar-Hinweis 16.06.2018:

Es wird nicht nach 2 sondern nach 5 Versuchen gesperrt, wobei sich Eclipso offenbar auch wochenalte Falscheingaben merkt, was kaum Sinn ergibt.

Offenbar ist die Sperre aber nur kurz.

Bleibt aber das Problem, daß man keine Paßwort-vergessen-Funktion hat oder anderweitig sein Paßwort zurücksetzen kann.

Wer keine private Telefonnummer und keine alternative Mail angegeben hat, dem bleibt nur, ein anderes Eclipso-Konto anzulegen und Eclipso speichert alles, was auf der alten Mailadresse eingeht und es gibt keine Möglichkeit, Zugang zu erhalten.

Nichtmal eine kostenpflichtige Möglichkeit, per Post oder Anruf über Sicherheitsfragen-Abfrage usw. usf.

Das ist nicht gerade sehr sicher.

Nachtrag 2

Sonst ist Eclipso sehr gut in meinen Augen. Eine gute Alternative zu gratis Maildiensten wie GMX etc.

„PayPal: Handeln Sie, um weiterhin Zugriff auf PayPal.com zu haben“

Admin post on Juni 15th, 2018
Posted in Bezahldienste wie Paypal & Co. im Vergleich

Bevormundung nervt gewaltig. Vielleicht gefällt mir die neue Brauser-Version („browser version“) nicht oder es ist eine Erweiterung (ein „plugin“ oder „add on“ sagt man ja heute, wo man bald (falsches!) Englisch können muß um Deutsch zu verstehen) nicht mit ihr kompatibel, die ich brauche?

Also, was soll die Bevormundung?

Paypal sollte selbst einmal an seiner Sicherheit und Seriösität arbeiten!: Paypal-Erfahrungen

Bei PayPal kommt aktuell eine Meldung: „Handeln Sie, um weiterhin Zugriff auf PayPal.com zu haben“

Und weiter:

Ihr momentaner Webbrowser erfüllt nicht unsere Sicherheitsstandards und wird nicht mehr unterstützt. Aber keine Sorge, die Aktualisierung dauert nicht lange.

Weitere Infos

Um den neuen PCI Data Security Standard (PCI DSS) einzuhalten, der für alle Websites erforderlich ist, die Zahlungsdaten verarbeiten, unterstützt PayPal veraltete Webbrowser nicht mehr.

Während des Wechsels bleiben Ihre persönlichen Finanzdaten sicher. Sie müssen nur Ihren Browser auf jedem Gerät aktualisieren, mit dem Sie nach dem 30. Juni auf PayPal.com zugreifen. Die Aktualisierung ist ganz einfach. Führen Sie einfach die Schritte unten durch.

So aktualisieren Sie den Webbrowser:

Schritt 1: Finden Sie heraus, welchen Browser Sie verwenden, um über Ihren Computer, Ihr Tablet oder Handy auf PayPal.com zuzugreifen.

Schritt 2: Bestätigen Sie das empfohlene Desktop-Betriebssystem und die empfohlenen Browser, die Sie aktualisieren müssen.

Schritt 3: Öffnen Sie Ihren Webbrowser und befolgen Sie die Anweisungen zur Aktualisierung.

Wiederholen Sie die oben genannten Schritte für alle Geräte und Webbrowser, mit denen Sie auf PayPal.com zugreifen.

Wieder Nic.ch nicht erreichbar…

Admin post on Juni 10th, 2018
Posted in Nic.ch / Stiftung Switch Tags: ,

EU-Datenschutz-Grundverordnung (DSGVO)

Admin post on Juni 8th, 2018
Posted in Tech allgemein

Der Anwendungsbereich der neuen EU-Datenschutzverordnung, die am 25. Mai 2018 in Kraft tritt, ist so groß, daß viele Schweizer Unternehmen davon betroffen sein könnten. Die grössten Herausforderungen im Überblick

Die neue Datenschutz-Grundverordnung (DSGVO) der EU wird am 25. Mai 2018 in der gesamten Europäischen Union (EU) in Kraft treten. In einigen Fällen ist sie auch auf Unternehmen anwendbar, die ihren Sitz in der Schweiz haben.

Es ist wichtig, dass sich die Firmen, die von dieser Reform betroffen sein könnten, schon jetzt darum kümmern. Denn wenn sie tatsächlich betroffen sind, müssen sie unter anderem prüfen, ob ihre internen Prozesse, Richtlinien, Verträge und Datenschutzerklärungen kompatibel sind. Bei Verstössen gegen die Verordnung sind nämlich hohe Geldstrafen vorgesehen.

Welche Unternehmen sind betroffen?

Schweizer Unternehmen müssen sich an die DSGVO halten, wenn sie personenbezogene Daten von natürlichen Personen verarbeiten, die sich in der EU befinden, und falls die Verarbeitung dazu dient:

  1. diesen Personen Waren oder Dienstleistungen anzubieten (gegen Bezahlung oder unentgeltlich), oder
  2. das Verhalten dieser Personen zu verfolgen, sofern dieses Verhalten in den Mitgliedstaaten der EU erfolgt (Art. 3 Abs. 2 Buchst. a und b DSGVO).

Um zu bestimmen, ob die Aktivitäten eines Unternehmens, das seinen Sitz ausserhalb der EU hat, in den Anwendungsbereich der DSGVO fallen, müssen die Rechtsberater analysieren, ob eine Absicht besteht, Waren oder Dienstleistungen in die EU zu verkaufen. Hierbei können verschiedene Hinweise geprüft werden (z. B. die Erwähnung von Kunden, die sich in den Mitgliedstaaten befinden, oder von einer in der EU gängigen Währung). Im Fall von Art. 3 Abs. 2 Buchst. b DSGVO können die Experten analysieren, ob ein klarer Wille erkennbar ist, das Verhalten von natürlichen Personen im EU-Raum zu verfolgen (z. B. wenn sie die Nutzung von Profiling-Tools oder Google Analytics feststellen).

Was müssen die betroffenen Firmen unternehmen?

Schweizer Unternehmen, die von der neuen EU-Verordnung betroffen sind, müssen ab dem 25. Mai 2018 folgende Pflichten erfüllen:

  1. informieren und die Einwilligung der Person einholen, deren Daten verarbeitet werden
  2. „Privacy by design“ und „Privacy by default“ garantieren
  3. einen Vertreter in der EU benennen
  4. ein Verzeichnis der Verarbeitungstätigkeiten erstellen
  5. Verletzungen des Datenschutzes an die Aufsichtsbehörde melden
  6. eine Datenschutz-Folgenabschätzung durchführen

Die Geldbusse, die Unternehmen im Fall einer Datenschutzverletzung zahlen müssen, kann bis zu 4% des weltweiten Jahresumsatzes im vergangenen Geschäftsjahr betragen.

Wichtig ist auch zu wissen, dass gerade ein Schweizer Pendant zur DSGVO, ein neues Bundesgesetz über den Datenschutz, ausgearbeitet wird. Firmen, die sich schon auf die DSGVO eingestellt haben, dürften, wenn die Schweizer Version fertig ist, bei deren Umsetzung eine erhebliche Zeitersparnis haben.

Dieser Artikel erhebt keinen Anspruch auf Vollständigkeit. Für weitere Informationen über die DSGVO nutzen Sie bitte die unten aufgeführten Links.

Quelle: Datenschutz-Grundverordnung der EU – Was Schweizer Unternehmen wissen müssen Kurz und Bündig von der Kanzlei Kellerhals-Carrard, Zürich (25. Mai 2017)

Mit Hilfe des Bundesamtes für Justiz BJ (August 2017)

+++


Stromverbrauch durch Bitcoin und andere Kryptowährungen

Admin post on Juni 1st, 2018
Posted in Kryptowährungen Tags:

Der Stromverbrauch des Internets steigt ständig, nicht nur bei Bitcoin:
https://www.ethz.ch/de/news-und-veranstaltungen/eth-news/news/2015/03/wieviel-strom-braucht-das-internet.html

Komischerweise wird nur der Verbrauch bei Kryptowährungen besonders thematisiert.

Zudem wird besonders Solarstrom immer effizienter und billiger.

Die Technik schreitet also nicht nur beim Verbrauch fort, sondern auch bei der Stromerzeugung.