header

Monthly Archives:Mai 2016

RRPProxy / KeySystems

In der Schweiz zum Beispiel haben manche Gemeinden wie Rhäzüns GR an Fronleichnam zu, andere Gemeinden wie Cazis GR haben offen.

Wer als "domain reseller" über RRP-Proxy / Key-Systems geht, hat am lokalen Feiertag des 25. Mail 2016 keinen richtigen Support (Bildschirmfotoausriß: KeySystems)

Wer als „domain reseller“ über RRP-Proxy / Key-Systems geht, hat am lokalen Feiertag des 25. Mail 2016 keinen richtigen Support (Bildschirmfotoausriß: KeySystems)

Im Domleschg zum Beispiel hat Rhäzüns geschlossen (gesetzlicher Feiertag) , die Nachbargemeinde Cazis hat offen (Feiertag Fronleichnam wurde abgeschafft).

Aber kann / darf man als Wiederverkäufer-Domain-Anbieter an lokalen Feiertagen geschlossen haben? Als jemand, der für sich in Anspruch nimmt, weltweite Domänenregistrationen anzubieten, sich nach lokalen Feiertagen richten?

Das hier schreibt der deutsche „domain reseller“-Anbieter KeySystems / RRP_Proxy seinen Kunden:

Sehr geehrte Kundin, sehr geehrter Kunde,

bitte beachten Sie, dass unsere Büros in Deutschland morgen, 26. Mai (Fronleichnam), geschlossen sind und daher kein regulärer Support per Telefon oder E-Mail zur Verfügung steht.

Wir bieten Ihnen jedoch begrenzte Supportzeiten von 18:00 bis 24:00 Uhr MESZ durch unser Team in Mexiko an.

Ihr Redaktionsteam

Schweizer Internet-Risiko-Forschungs-Konferenz, 20. Mai 2016 an der ETH Lausanne

Zum Internet Risiko werden Massnahmen erbracht.

Zum Internet Risiko werden Massnahmen erbracht.

Der Bundesrat hat 2013 die «Nationale Strategie zum Schutz der Schweiz vor Cyber-Risiken» verabschiedet. Diese soll mittel- bis langfristig Schutz vor diesen neuen Gefahren bieten. Das SBFI wurde beauftragt, die Umsetzung der ersten der 16 Massnahmen zu koordinieren. Diese erste Massnahme sieht vor, Forschung zu betreiben.

Um diesen Auftrag zu erfüllen, wurde unter der Leitung des SBFI ein interdepartementaler Steuerungsausschuss aus Spezialistinnen und Spezialisten gebildet. Dieser schlug vor, eine Tagung zu organisieren, an der die Forschungsthemen in diesem Bereich vorgestellt werden, mit dem Ziel:

  • die im Bereich des Schutzes vor Cyber-Risiken tätigen Forschenden, Dozierenden, Studierenden und Partner zu vereinen und in der Schweiz eine Forschungsgemeinschaft in dem Bereich zu bilden;
  • die Kommunikation zu fördern und damit Synergien zwischen den verschiedenen betroffenen Partnern der Hochschulen, des Schweizerischen Nationalfonds, der Kommission für Technologie und Innovation und der Wirtschaft zu schaffen;
  • den weltweiten Forschungsstand in diesem Bereich auf höchstem Niveau zu präsentieren;
  • den Entscheidungsträgern zu ermöglichen, sich ein Bild der verschiedenen Cyber-Bedrohungen zu machen und ihnen zu erklären, wie sie diese angehen können.

Die Organisatoren der Veranstaltung vom 20. Mai 2016 können auf die Beteiligung exzellenter Forschender, Dozierender und Vertreter aus der Industrie zählen, die über ihre Erfahrungen berichten.
Unter den 16 Rednerinnen und Rednern finden sich unter anderem:

  • Ralph Langner analysierte und identifizierte «Stuxnet», den Computervirus, der iranische Zentrifugen zur Urananreicherung blockierte;
  • Virgil Dorin Gligor, Professor der Carnegie Mellon University. Er ist bekannt für seine Forschungen über die Informatiksicherheit. 2006 wurde er von der renommierten National Security Agency (NSA) für seine Arbeiten geehrt;
  • Nicolas Gisin, Physikprofessor der Universität Genf. Er entwickelte eine einzigartige Methode der Quantenkryptographie und wurde von einer Zeitschrift des Massachussetts Institute of Technology (MIT) als Erfinder einer der besten Zukunftstechnologien bezeichnet;
  • André Kudelski, Präsident und CEO der Kudelski-Gruppe, ein Industrieunternehmen, das im Bereich der Cyber-Sicherheit eine Schlüsselrolle spielt.

Ausserdem wird auch der designierte Präsident der ETH Lausanne, Professor Martin Vetterli, derzeit Präsident des SNF und Spezialist von Kommunikationssystemen, anwesend sein.

Zum Abschluss des Treffens wird Professor Claude Nicollier, der bekannte Schweizer Astronaut, über sein faszinierendes Abenteuer im Weltraum berichten.
Für die Konferenz, die ausschliesslich in englischer Sprache durchgeführt wird, sind noch einige Plätze frei.

Wenn Bilder sich wiederholen sollen: CSS-Befehl „repeat“

Admin24 post on Mai 13th, 2016
Posted in Tech allgemein Tags:

(Praktikant-Beitrag) Ich erkäre Ihnen, wie man auf einer Webseite das Repeat Befehl benutzt und wo der Befehl hinkommt. Zu erst mal braucht man ein wenig kenntniss, also man sollte wissen wo sich die Datei befindet, wo der Befehl hinkommt.

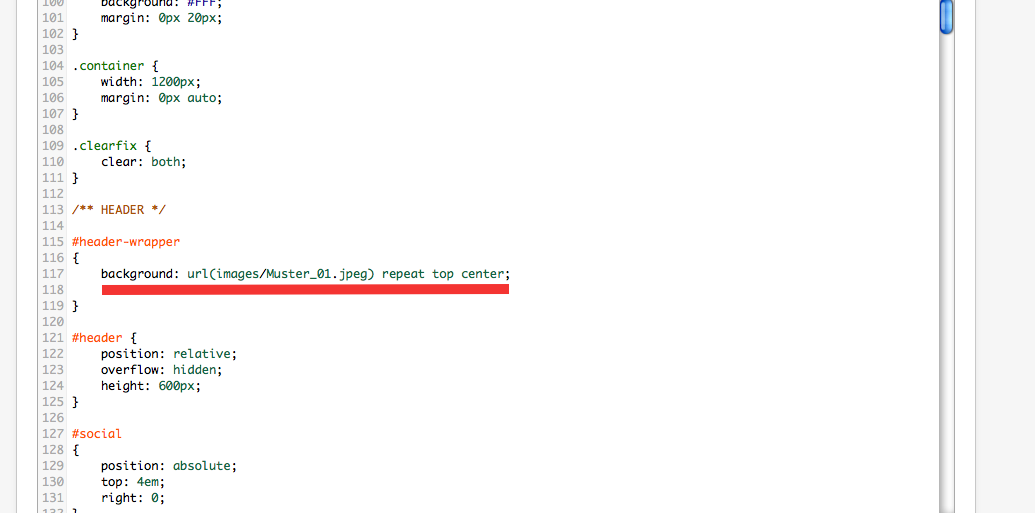
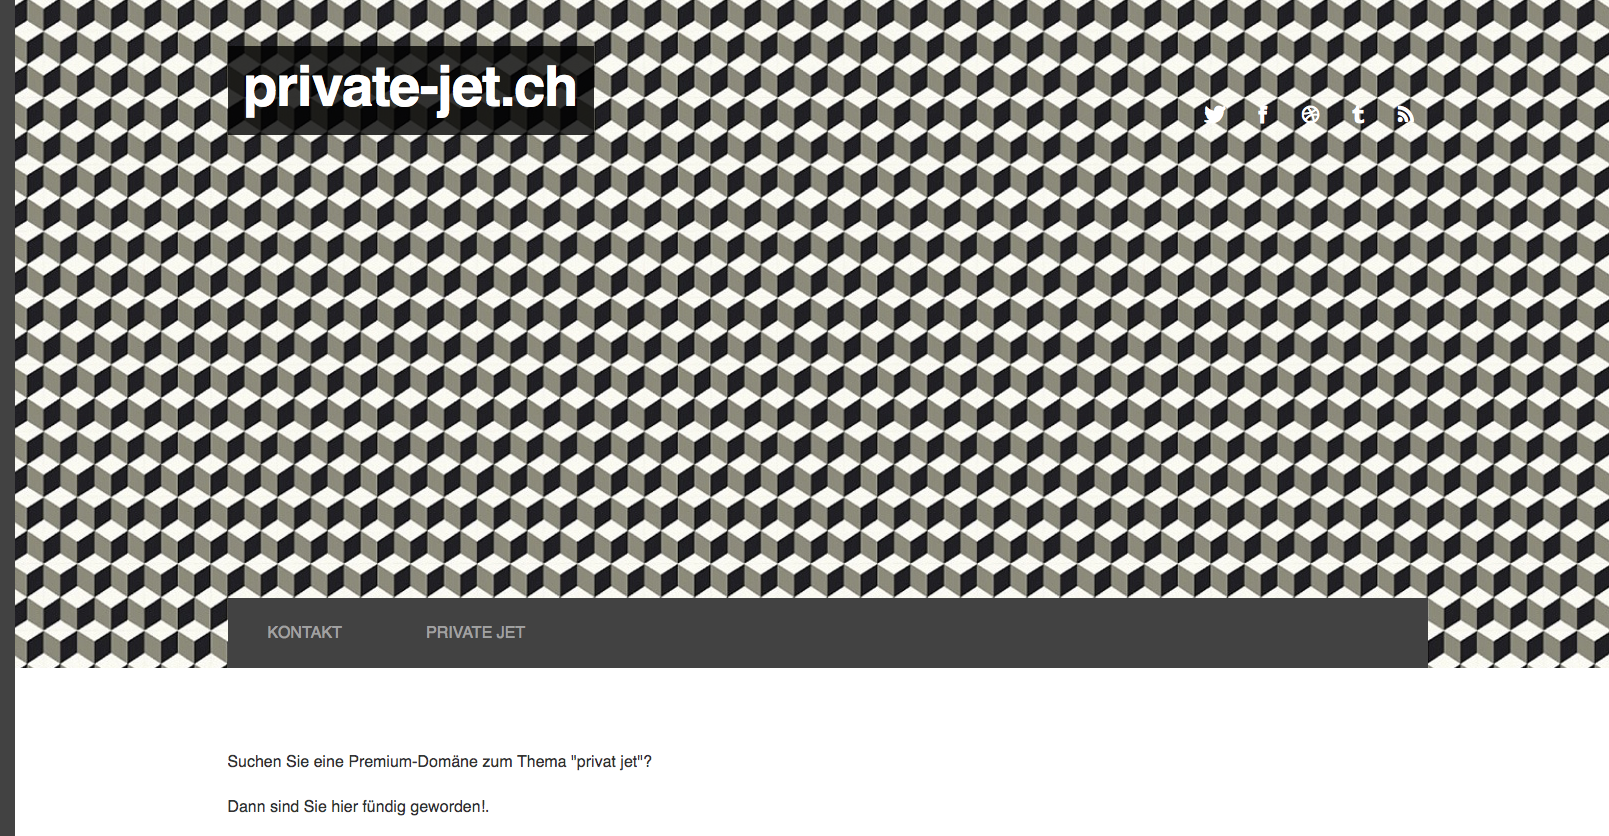
Öffnen Sie die default.css Datei, danach geben Sie diesen Befehl ein (Im unterem Bild zu betrachten)

Sie entscheiden wo der Befehl hinkommt, beim Bild-Datei können irgend welche Dateie auswählen z.B Muster die sich wiederholen sollten.

Bild 6

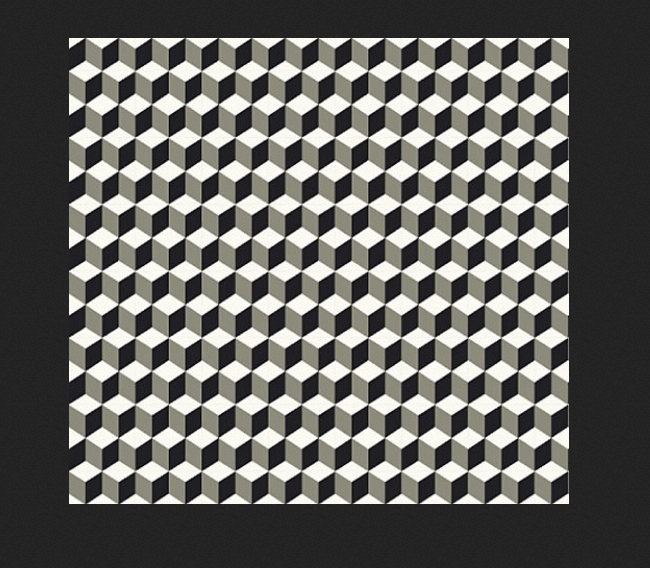
Ich habe eine Muster genommen die sich dan immer wiederholte. Unter zu sehen wie das Bild aussah und später die Webseite.

Bild 6

Bild 7

Die Frage ist wieso sollte man das Repeate Befehl nutzen ?

Man nutzt dieses Befehl um die Ladezeiz zu kürzen, Sie haben bestimmt mal erfahrungen gemacht wo die eine Webseite lange gedauert hat bis sie geladen haben, das liegt daran weil das Bild zu gross ist, deshalb nutzt diesen Befehl um das Bild in kleinen Teile zu teilen und sie wieder zu kopieren. Die Webseite braucht dan weniger lang um die Seite zu laden.

Datendiebstahl durch Extremisten: In Deutschland müßte eigentlich deutsches Recht angewandt werden

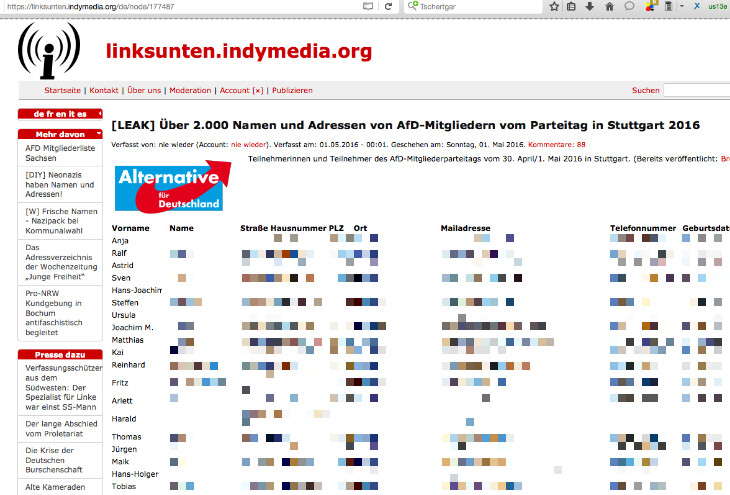
Der am schnellsten wachsenden Partei Deutschlands, der sogenannten „Alternative für Deutschland“, wurden von Linksextremisten (Indymedia) Daten gestohlen.
Und diese auf einer anonymen, ausländischen Webseite hochgeladen. Die Webseite ist aber in Deutschland weiterhin sichtbar, obwohl sie klar gegen deutsches Recht verstößt.

Auch, wenn die Internationalität des Internets Ermittlungsbehörden natürlich vor neue – oder auch nicht mehr wirklich ganz so neue – Herausforderungen stellt:

Bei einer Webseite mit rechtsextremen Inhalten oder anderen illegalen Inhalten wäre wohl schon längst dafür Sorge getragen worden, daß betreffende Webseiten nicht mehr sichtbar sind und es würde ermittelt.

Die Partei äußert sich nun zum Vorfall und wendet sich an die Rechtsbehörden: „Herr Generalbundesanwalt, stoppen Sie den roten Gesinnungsterror!“, so Hampel (AfD) und weiter:

„Indymedia heißt das Portal. Sein Ziel: Alles was nicht links ist, wird als rechtsextrem, rechtsradikal, am besten gleich als Nazi verunglimpft. 2011 stufte der Verfassungsschutz Indymedia als ein von Linksextremisten verstärkt genutztes Internetportal ein . Bei so viel uneigennützigem Engagement wundert es nicht, dass dieser gutmenschelnde ‚Verein‘ 2003 für den Förderpreis Medienkompetenz des Grimme-Instituts nominiert wurde und einen Preis der Rosa-Luxemburg-Stiftung erhielt. Weiter wurde Indymedia.de 2002 von der Jury des poldi-Awards zur besten Online-Initiative im Bereich ‚Wissenschaft, Bildung und Kultur‘ gekürt. Dass zu dessen Kulturauftrag auch der Aufruf zu Gewalt- und Mordtaten gehört, scheint niemanden zu stören. Der Kreuzberger Bürgermeister Franz Schulz erhielt 2011 via Indymedia eine Bombendrohung. 2013 wurde Berlins Innensenator Frank Henkel bedroht. Man stellte ihn in einer Fotomontage wie das ermordete Entführungsopfer Hanns Martin Schleyer dar. Im September 2011 gab es zudem einen Aufruf zum Mord an Berliner Polizisten. Die linksextremistische Terrororganisation “ Verschwörung der Feuerzellen“ veröffentlichte 2011 bei ‚Indymedia /Griechenland‘ ihre Bekennerschreiben nach Sprengstoffanschlägen und nach dem Verschicken von Paketbomben. Nach mehreren Anschlägen im Jahr 2013 auf die Bundeszentrale der SPD in Berlin wurden bei Indymedia die Bekennerschreiben veröffentlicht. Die Liste der kriminellen Vorfälle lässt sich fast endlos fortsetzen.
Datendiebstahl durch Extremisten: In Deutschland müßte eigentlich deutsches Recht angewandt werden. (Bild: AfD Parteitag Stuttgart Indymedia)

Datendiebstahl durch Extremisten: In Deutschland müßte eigentlich deutsches Recht angewandt werden. (Bild: AfD Parteitag Stuttgart Indymedia)

Jetzt hat Indymedia die Teilnehmerliste fast aller AfD-Mitglieder und Förderer veröffentlicht, die vergangenes Wochenende den Bundesparteitag in Stuttgart (beziehungsweise zuvor in Bremen) besuchten. Bei der oben belegten Gewaltbereitschaft der Indymedia-Nutzer, besteht nun für jeden von uns höchste potentielle Gefahr. Hunderte unserer betroffenen Mitglieder (und ich hoffe, dass viele dies noch tun) haben Strafanzeige erstattet. Die damit befassten Polizisten tun sicherlich ihr Bestes. Aber weder scheint dieser schwerwiegende Vorfall unsere Medien sonderlich zu interessieren, noch hat bis heute ein Staatsanwalt auch nur einen Indymedia-Verantwortlichen ermitteln können. Ganz zu schweigen vom Bundesjustizminister Maas, der lieber mit ehemaligen Stasispitzeln politisch Unkorrekte aus Facebookforen jagt.

Ich habe deshalb heute den Generalbundesanwalt Peter Frank angerufen und ihn gebeten, in diesem schwerwiegenden Fall die Ermittlungen an sich zu ziehen. Meines Erachtens muss man hier durchaus von der Unterstützung einer bundesweit agierenden terroristischer Vereinigung ausgehen. Wenn ein deutscher Staatsbürger, wenn der Souverän dieses Landes, durch organisierte kriminelle Banden an der Ausübung seiner bürgerlichen Rechte in einer solchen Weise gehindert und bedroht wird, dann ist die Schwere des Falles gar nicht hoch genug einzuschätzen. Herr Generalbundesanwalt, handeln Sie!“

Cyber-Spionage-Angriff auf RUAG

Cyber-Spionage-Angriff auf RUAG Computer. (Symbolbild)

Cyber-Spionage-Angriff auf RUAG Computer. (Symbolbild)

Der Nachrichtendienst des Bundes hat im Januar 2016 die Bundesanwaltschaft informiert, dass der Verdacht besteht, dass Computer der RUAG mit einer Spionagesoftware infiziert worden sind. Die Bundesanwaltschaft hat daraufhin am 25. Januar 2016 eine Strafuntersuchung gegen Unbekannt eingeleitet.

Bundesrat Guy Parmelin hat nach bekannt werden des Cyber-Spionage-Angriffes den Bundesrat und die zuständigen politischen Instanzen unverzüglich informiert. Der Bundesrat hat davon Kenntnis genommen, dass die Schweizerische Bundesanwaltschaft ein Strafverfahren nach Art. 273 des Schweizer Strafgesetzbuches eröffnet hat. Der Bundesrat hat den Sicherheitsausschuss des Bundesrates unter der Führung des VBS beauftragt alle notwendigen Sofortmassnahmen zu ergreifen, um die Sicherheit von Informationen und Personen zu gewährleisten.

Auf der Grundlage eines Berichtes der Kerngruppe Sicherheit hat der Sicherheitsausschuss dem Bundesrat die Annahme von 14 kurz- und mittelfristigen Massnahmen vorgeschlagen. Die Massnahmen sollen die Risiken von Datendiebstahl in Bezug auf Informationen oder Personen eliminieren. Der Bundesrat hat diese Massnahmen an seiner Sitzung vom 23. März 2016 beschlossen. Aus Sicherheitsgründen werden Einzelheiten zu den Massnahmen nicht bekannt gegeben.

Aufgrund ihrer geschichtlichen Vergangenheit und der Tatsache, dass die RUAG ein wichtiger Geschäftspartner des Bundes ist, bestehen zwischen der RUAG und dem Bund zahlreiche Informatikschnittstellen. Verteidigungsminister Guy Parmelin hat deshalb gleichzeitig eine Task-Force eingesetzt, um Sofortmassnahmen zu ergreifen, um das VBS vor den entstandenen Risiken zu schützen. Aufgabe der Task-Force des VBS war es unter anderem abzuklären, ob auch Schäden an der Informatik des VBS und des Bundes entstanden sind und allenfalls die bestehenden Sicherheitsmassnahmen zu stärken, damit das VBS künftig noch besser auf solche Cyber-Attacken vorbereitet ist. Auch der Bund wurde in den vergangenen Jahren vermehrt Opfer von versuchten Cyberattacken von Unbekannten – das EDA wurde innerhalb von fünf Jahren drei Mal Opfer von Cyberangriffen. Der Cyber-Spionage-Angriff auf die RUAG begann gemäss ersten nachrichtendienstlichen Erkenntnissen im Dezember 2014.

Bis jetzt wurden aufgrund des Verdachtsfalles keine Schäden am Informatiksystem des VBS oder des Bundes festgestellt. Die Arbeiten der Task-Force laufen weiter.

Der Bund als 100-Prozent-Eigner der RUAG nimmt zur Kenntnis, dass der Konzern im Zusammenhang mit diesem Vorfall diverse Sofortmassnahmen eingeleitet und umgesetzt hat. Aus den Erkenntnissen des Vorfalls hat die RUAG zudem ein Programm initiiert, um zusätzliche Verbesserungen der Sicherheit zu erreichen.