header

Author Archive

EU-Domain beliebt? – von wegen…

Admin post on Dezember 20th, 2017
Posted in Domänen Tags: , , , ,

Die EU-Domain wird kaum genutzt und die Registrationszahlen gehen zurück, viele EU-Domänen werden nicht mehr verlängert.

Ein möglicher Grund ist natürlich, daß viele Firmen die EU-Domain meiden, weil die EU in ihrer heutigen Form unbeliebt ist und für Schulden, Mißerfolg, Gängelei (Glühbirnenverbot, EU-Bananenkrümmungsgrad-Verordnung usw. usf) steht. Und für Staatsbankrotte und Pleiten sowie Bürokratie.

Wer also als Unternehmen auf eine EU-Domain setzen will und damit ein klares Bekenntnis zur EU zeigen will oder damit Internationalität ausstrahlen will, der sollte sich das gut überlegen.

Denn bei vielen Konsumenten ist die EU so beliebt wie Hundekot am Schuh. Großbritannien ist jüngst sogar per Volksabstimmung ausgetreten, viele andere würden es gerne auch, wenn sie abstimmen dürften.

Nur Länder wie die Türkei hingegen wollen eintreten bzw. inzwischen wohl auch selbst dieses Land nicht mehr.

Doch zu den Zahlen und Fakten der Domainendung .eu:

In der Startphase kam es zu Schlagzeilen, weil Domainer zahlreiche EU-Domains registrierten in der Hoffnung, sie teuer wiederverkaufen zu können: Im Dezember 2006 lag die EU-Domain so mit 2,4 Millionen registrierten Domains im internationalen Vergleich an dritter Stelle aller ccTLDs hinter .de und .uk.

Mitte 2007 war sie auf den 5. Platz zurückgefallen.

Anfang 2010 waren 3,2 Millionen .eu-Domains angemeldet – immer noch Platz fünf im internationalen Vergleich.

Im August 2012 lag die EU-Domain nur noch auf dem neunten Platz aller Top-Level-Domains.

Ende 2012 existierten insgesamt 3,7 Millionen .eu-Domains (5,4 Prozent mehr als ein Jahr zuvor)

Seitdem stieg die Zahl registrierter .eu-Domains allerdings kaum noch an, und ging im Jahr 2015 sogar erstmals zurück auf nun 3,8 Millionen.

Mitte 2016 fiel sie im internationalen Vergleich hinter .ru (Rußland) und .br (Brasilien) aus den ersten zehn Plätzen heraus.

Die Hoffnung der Domänenhändler, die EU-Domänen teuer verkaufen zu können, dürfte sich also bei vielen zerschlagen haben ähnlich wie bei der Domain-Endung .mobi.

Nicht mal international agierende Firmen wie Autohersteller nutzen EU-Domain noch

Im Februar 2012 gab eine Studie darüber Auskunft, inwiefern .eu-Domains durch Automobilhersteller aktiv genutzt werden.

Nach Auswertung der 70 bekanntesten Unternehmen stellte sich heraus, dass zwar 70 Prozent eine .eu-Domain registriert haben, jedoch nur sechs Prozent der untersuchten Anbieter unter dieser eigene Inhalte bereitstellt. Über 60 Prozent nutzen ihre .eu-Domain nicht aktiv und verwenden sie beispielsweise nur als Weiterleitung auf andere Websites. In 27 Prozent der Fälle war der Autohersteller sogar nicht Inhaber der korrespondierenden .eu-Domain.

Fazit: Die EU-Domain ist nicht beliebt, im Gegenteil.
Thunderbird: Browser festlegen

Thunderbird macht einem massiv das Leben schwer, wenn man den Browser festlegen bzw. wechseln will, mit dem Mail-Anhänge geöffnet werden sollen.

Eine Anleitung, wie man das macht, gibt es hier:

https://iblog.ikarius.net/index.php/2012/10/13/thunderbird-links-mit-standardbrowser-offnen

Polaris-Office: Datensammler und Geldschinder


Wer für seinen Compi ein Gratis-Büro-Programm sucht, sollte die Finger von dem hier lassen.

Negative Erfahrungen mit Polaris-Office:

Plötzlich kann man das Programm nicht mehr starten, ohne sich vorher anzumelden und Daten preis-zu-geben von sich. Das erfährt man erst nach der Installation von Polaris-Office. Dabei steht auf der Webseite, das Programm sei gratis und nicht, daß man es mit Daten bezahlten muß von sich.

Plötzlich kann man das Programm nicht mehr starten, ohne sich vorher anzumelden und Daten preis-zu-geben von sich. Das erfährt man erst nach der Installation von Polaris-Office. Dabei steht auf der Webseite, das Programm sei gratis und nicht, daß man es mit Daten bezahlten muß von sich.

Im Vergleich zum wirklich freien OpenOffice handelt es sich bei dem koreanischen Polaris-Office um Datensammler und Geldschinder.

Sprich: NACH der Installation wird man plötzlich zugeballert mit Kaufaufforderungen und man soll Daten hergeben, um einen Lizenzschlüssel (sic!) zu erhalten.

Wäre alles ok, wenn einem das VOR der Installastion bekanntgemacht würde.

Dann hätte ich es nämlich nie installiert.

Zum Kotzen.

Und zum Kotzen ist auch, daß Polaris-Office, obwohl man Deutsch als Sprache eingestellt hat, keine deutschen Buchstaben zuläßt wie das ß, sondern auf eine andere Tastatur umstellt und man es nicht ändern kann.

Suchen muß man ewig, um herauszufinden, wie man bei Polaris-Office speichern kann. Es ist ganz unten versteckt, obwohl man das doch wirklich häufig braucht.

Und dann immer die lästigen Fragen vorm Abspeichern. Man kann nicht einfach ein Dokument speichern, sondern wird mit lästigen Fragen zum Formuat und Was-weiß-ich schikaniert. Und das läßt sich auch nicht deaktivieren wie woanders üblich (Häkchen rein bei „diese dumme Frage nicht mehr stellen“)…

Auch die Schrift ist stanardmäßig so klein, daß man nichts erkennt. Zudem zeigt das Programm dämlich Zeichen hinter jeder Zeile und in jeder Leerzeile an.

Fazit: Die Polaris-Erfahrungen sind negativ.

Thunderbird macht Leerzeilen beim eingeben

Durch das Drücken der Eingabetaste wird beim Verfassen einer neuen Nachricht in den neuen Versionen von Thunderbird ein neuer Absatz begonnen.

Wer auf die bescheurte Idee gekommen ist, eine Leerzeile zu erzwingen, wenn man Enter drückt, fragt man sich.

Denn international ist es üblich, daß das Drücken der Entertaste den Zeiger („cursor“) in eine neue Zeile springen läßt und nicht, daß eine Leerzeile fabriziert wird, die man nicht mehr wegkriegt zudem noch.

Ein Zeilenumbruch muß bei der jüngsten Version von Thunderbild umständlich durch Drücken der Umschalttaste + Eingabetaste erfolgen.

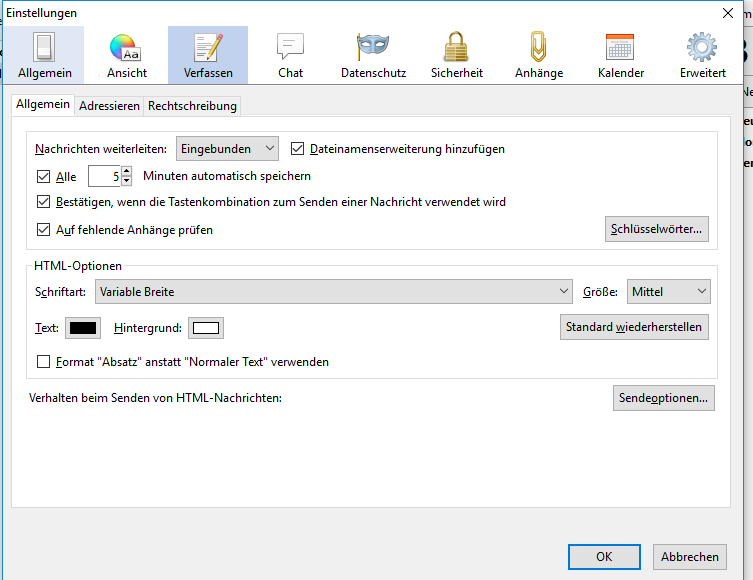
Dieses neue bescheuerte Verhalten kann im Tab ExtrasEinstellungenVerfassenAllgemein abgeschaltet werden.

Und zwar nur, indem man das Häkchen rausnimmt bei „Absatz“ anstatt normalen Text verwenden.

Schweizpreise bei Thomas Krenn. Und Captcha-Eingabeaufforderung, nur leider kein Captcha

Admin post on November 28th, 2017
Posted in Tech allgemein Tags: , ,

Eine markentechnisch schön gestaltete Webseite in einheitlichen Farben und einen tollem Erscheinungsbild.

Auch übersichtlich.

Leider ein Anbieter mit speziellen Schweizpreisen:

Aufgrund Ihres Standortes wurden Sie zum Onlineshop der Thomas Krenn Schweiz.AG umgeleitet. 
Falls Sie dennoch den Onlineshop der Thomas-Krenn.AG besuchen möchten, klicken Sie bitte hier. Bitte beachten Sie dabei, dass die Thomas Krenn.AG nicht in die Schweiz liefern kann.

Leider hat der Händler sogenannte Schweizpreise. Er verkauft seine Waren an Schweizer Kunden viel teurer.

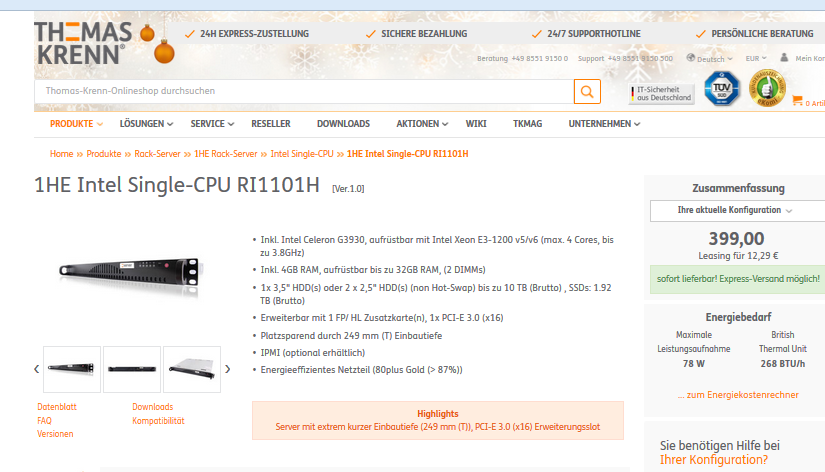
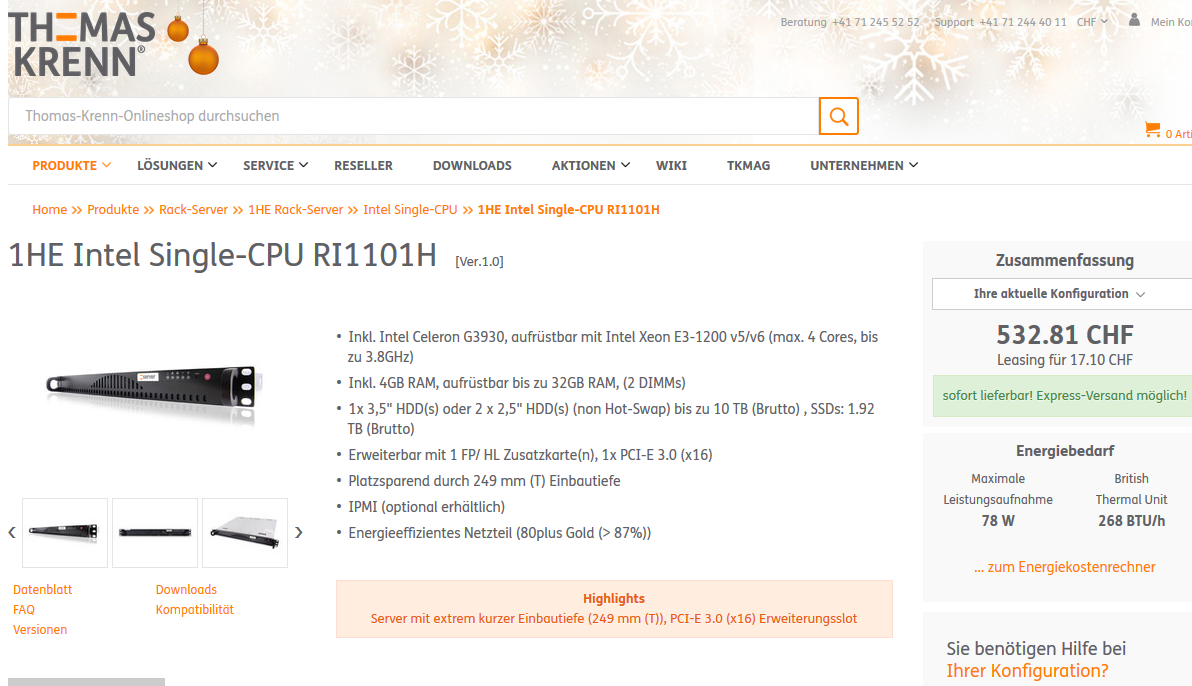
Der Server „1HE Intel Single-CPU RI1101H“ kostet in Deutschland 399 Euro.

Was laut Währungsumrechner in Franken 422,80 CHF sind.

Nicht so beim Anbieter Thomas Krenn.

Dort sind 399 Euro 532,81 Franken.

Wer also eine Deutsche Lieferadresse hat, der kann 110,01 Franken sparen.

Lücken gibt es nicht nur bei den Preisen.

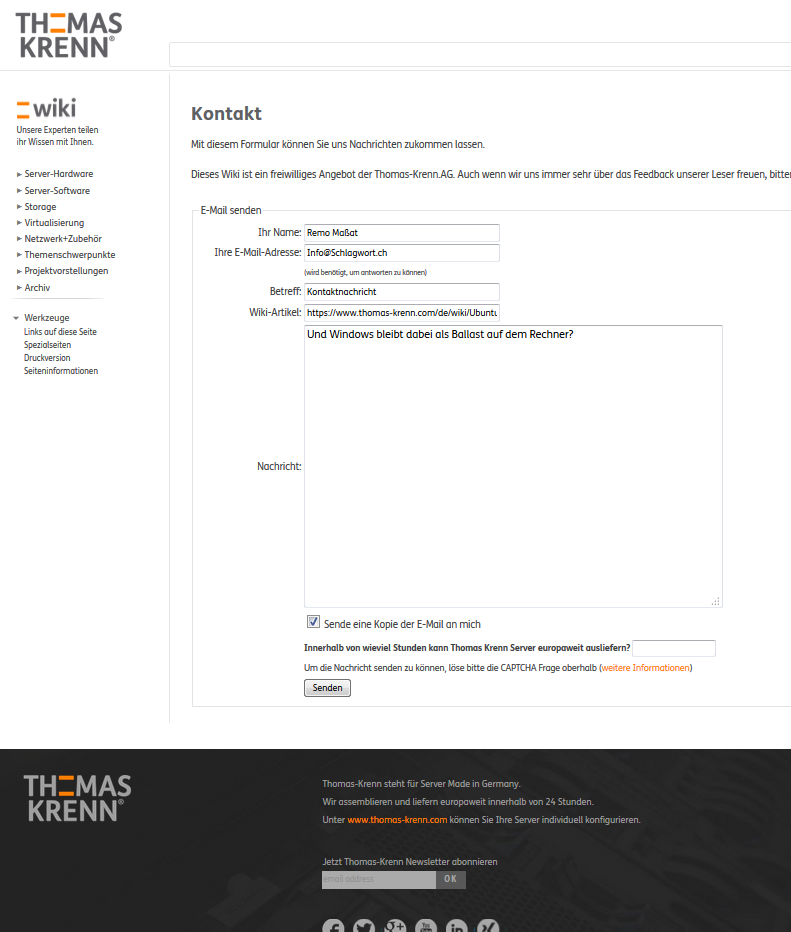
Hoffentlich sind die Server nicht genauso lückenhaft wie das Kontaktformular auf der Webseite. Man soll ein Captcha eingeben, aber es gibt gar keines:


Abnerv: Paypal zwingt ständig zum Ändern des Paßworts

Paypal nervt gewaltig: Man wird ständig gezwungen, Paßwörter zu ändern. Dabei ist es nachgewiesenermaßen so, daß es kontraproduktiv ist, Kunden ständig zum Ändern von Paßwörtern zu zwingen.
Weil dann alle irgendwann genervt einfachste Paßwörter nehmen, weil sie durch die ständig erzwungenen Änderungen des Paßworts sich das neue Paßwort nicht mehr merken können.

Grad meldet Paypal (schon) wieder:

Es wurde sich kürzlich mit einem anderen Gerät oder von einem ungewohnten Ort aus eingeloggt.

Zur Sicherheit sollten Sie Ihr Paßwort und Ihre Sicherheitsfragen ändern, damit niemand ohne Ihr Wissen auf Ihr Konto zugreifen kann.

Das sollten bedeutet in Paypalsprache „Wir zwingen Sie, Ihr Paßwort und Ihre Sicherheitsfragen zu ändern.
Denn man kann nicht ins Konto rein ohne vorher ein neues Paßwort festgelegt zu haben. Wie bescheuert, diese Aufforderung. Wenn das Konto wirklich gehäckt worden wäre, würde sogar der Häcker gezwungen, einen auszusperren.

Was für ein Blödsinn.

Und das mit anderem oder ungewohntem Ort: Jedermann benutzt heutzutage verschiedene Geräte an verschiedenen Orten. Meine Güte!

Suchmaschinenstrategie

Unter verschiedenen Marken auftreten mit verschiedenen Webseiten ist eine Suchmaschinenstrategie wie sie Hoster in den USA benützen.

Hier ein Beispiel:

Wie EIG den Webhosting Markt in den USA heimlich aufkauft und es keiner merkt

Auch deutsche Hostingkonzerne tun dies. Z. B. ist Antagus und Vautron Rechenzentrum zusammen aber hier wird auch die Strategie verfolgt, zahlreiche Landeseiten zu platzieren in den Suchmaschinen. Wer z.B. auf nicdirect.de landet, erfährt ganz ganz unten im Impressum, daß es eine Seite von Vautron RZ (Vautron Rechenzentrum) ist.

Was keine gute Strategie ist, ist den Kundendienst aufzugeben wie es Hostmonster, Fatcow usw. (alle EIG-Gruppe) zu weiten Teilen taten.

Vorsicht vor Hostmonster-Lockangeboten!

REKLAME +++ REKLAME +++ REKLAME +++ REKLAME +++

REKLAME +++ REKLAME +++ REKLAME +++ REKLAME +++

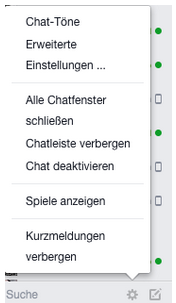
Facebook: Chat deaktivieren

Warum muß man bei Facebook erst über Google suchen, wenn man etwas deaktivieren will und findet es nicht intuitiv?

Ganz klar:

Der Konzern will, daß man nicht deaktiviert, z. B. den Chat.

Wer aber grad konzentriert arbeiten will oder aus anderen Gründen einfach seine Ruhe haben will, der will nicht ständig seinen Status anzeigen á la „ich bin chat-bereit“.

Aber dieser Status wird automatisch beim Anmelden bei Facebook aktiviert.

Ob man grad Lust hat, zu „tschätten“ oder nicht.

Zum Kotzen.

Wie deaktiviere ich den Facebook-Chat?

Und wenn man das deaktivieren will, so geht das nicht in der oberen Leiste des Tschätt-Fensters:

Chat deaktiveren in der oberen Leiste des Chatfensters von Facebook? Fehlanzeige!

Chat deaktiveren in der oberen Leiste des Chatfensters von Facebook? Fehlanzeige!


Auch nicht in der unteren Leiste des Tschätt-Fensters:

Chat deaktiveren in der unteren Leiste des Chatfensters von Facebook? Fehlanzeige!

Chat deaktiveren in der unteren Leiste des Chatfensters von Facebook? Fehlanzeige!


Also nirgends, wo man intuitiv verzweifelt nach sucht, weil man die Funktion dort erwarten würde.

Nein, es ist ganz anderswo versteckt. Hier:

Hier ist die Chat-deaktivieren-Funktion von Facebook versteckt

Hier ist die Chat-deaktivieren-Funktion von Facebook versteckt


Twitter: „tweet“ bearbeiten ganz oben auf der Wunschliste

Admin post on November 19th, 2017
Posted in Tech allgemein Tags: , ,

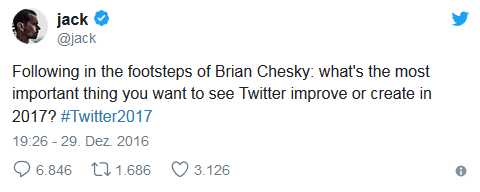
Über Twitter fragte der Geschäftsführer von Twitter, Jack Dorsey, die Twitterer, welche Funktionen sie sich für das kommende Jahr 2017 wünschen.

Ganz oben auf der Liste: die Möglichkeit, Tweets zu bearbeiten.

Nun ist das Jahr 2017 bald rum und die Möglichkeit besteht immer noch nicht.

Genauso wie Twitter bei Werbeeinblendungen an den Twitterern vorbeigeht, geht Twitter hier an den Bedürfnissen seiner Nutzer vorbei.

Daher ist Twitter weit weniger erfolgreich als Facebook.

Denn schnell hat man was eingetippt und ein Tippfehler hat sich dabei eingeschlichen. Doch es bleibt nur das Löschen der Meldung und Neueintippen.

Das ist sowas von am Nutzer vorbei wie sonst nur irgendwas.

Schnell passiert: Ein Tippfehler oder ein fehlendes Wort oder sonstwas... Aber der Tweet kann nicht bearbeitet werden. Man kann ihn nur ganz löschen und neu eintippen. So blöööd...

Schnell passiert: Ein Tippfehler oder ein fehlendes Wort oder sonstwas… Aber der Tweet kann nicht bearbeitet werden. Man kann ihn nur ganz löschen und neu eintippen. So blöööd…

Schlechtes Webdesign: NZZaS

Der Internetauftritt der NZZ am Sonntag sieht irgendwie aus wie 1995.

Oder wie ein zusammengeschusterter, billig gemachter Blog von jemandem, der überhaupt gar keinen Funken an Geschmack und Stil hat.

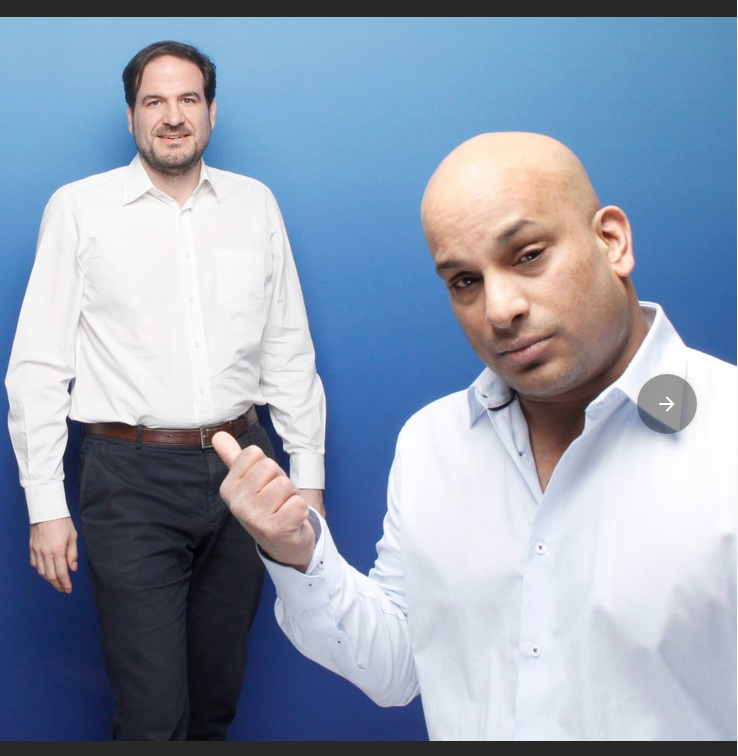
Das Digital-Team der «NZZ am Sonntag»: Marco Metzler (l.) und Chanchal Biswas. (Bildquelle: NZZaS-Eigendarstellung auf der Webseite)

Das Digital-Team der «NZZ am Sonntag»: Marco Metzler (l.) und Chanchal Biswas. (Bildquelle: NZZaS-Eigendarstellung auf der Webseite)

Der neue Internetauftritt könnte als Anleitung „Wie verjage ich Leser?“ sofort herhalten. Die Agentur, die das gestaltet hat, muß ja die NZZ hassen.

Und / oder die Digitalverantwortlichen Chanchal Biswas und Marco Metzler.

Schon die Eigendarstellung der beiden im Internet ist geschmacklos (Bild rechts).

Aber der Internetauftritt der NZZaS ist wirklich eine abstoßende Beleidigung für das Auge.

Und für die Webgestaltung („webdesign“) der Schweiz.

Die Farbgebung wäre nicht einmal für eine Militärklub-Seite von 1995 schön.

Navigation?

Die Navigation und Darstellung des Angebots sind so „spannend“, daß man am liebsten gleich wegklicken möchte.

Von „Besucher auf der Seite halten“ keine Spur.

Chanchal Biswas und Marco Metzler, welche den neuen Internetauftritt anpreisen, leiden in meinen Augen unter einer Geschmacksstörung.

Chanchal Biswas und Marco Metzler, welche den neuen Internetauftritt anpreisen, leiden in meinen Augen unter einer Geschmacksstörung.

Remo

Coop Bau & Hobby: Wie man Webshops nicht erneuert

Admin post on November 18th, 2017
Posted in Webgestaltung ("webdesign") Tags: ,


Ich wollte gerade eine Infrarotheizung kaufen fürs Bad und für einen Vorraum.

Nachdem ich länger recherchiert hatte und darüber einen Bericht auf einem Heimwerk-Blog geschrieben hatte.

Und bin dabei über die Bildersuche von Google auch auf einem Angebot von Coop gelandet.

Aber mit kaufen bei Coop Bau & Hobby, das war nix.

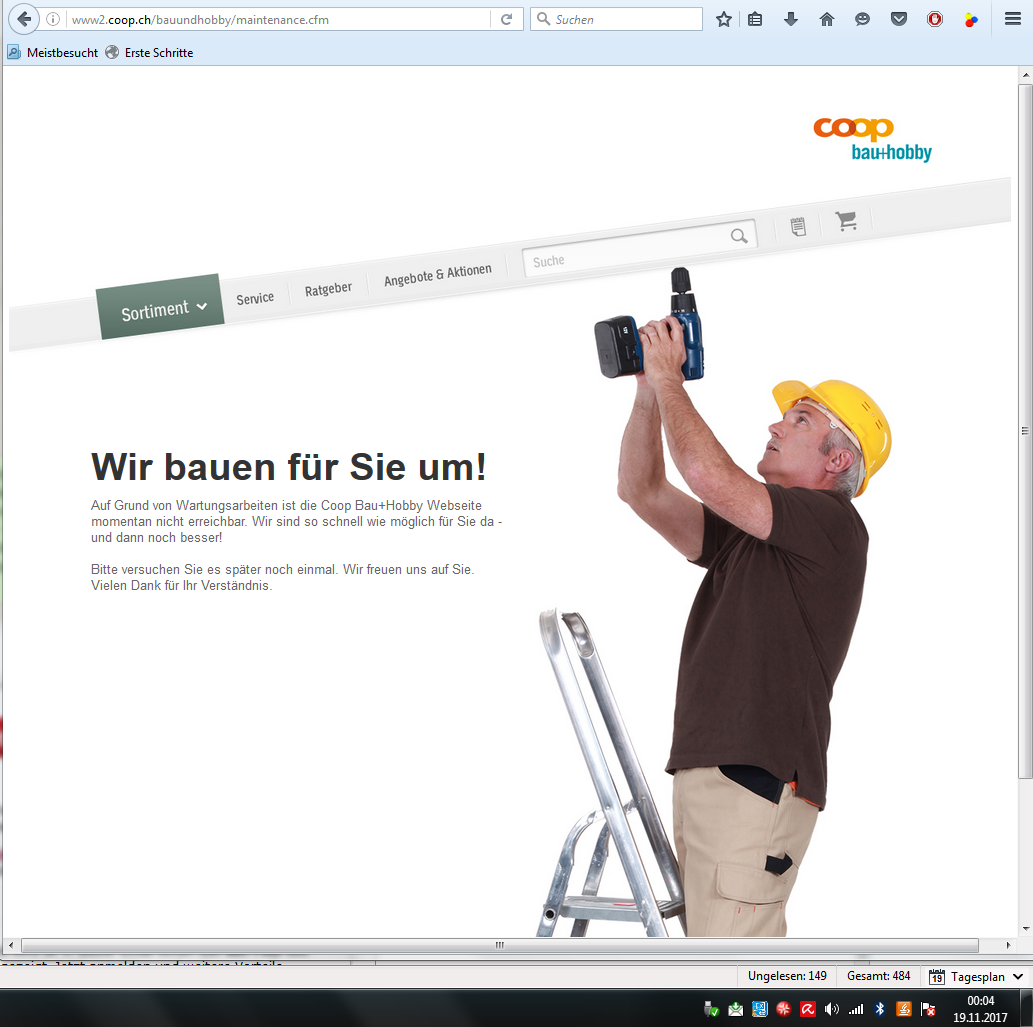
Ganze Coop Bau & Hobby-Webseite abgeschaltet

Wenn man Schweizerdeutsch publiziert, dann sollte man es auch können. Besonders, wenn man als Großverteiler ständig den Einkaufstourismus bekämpft.

Wenn man Schweizerdeutsch publiziert, dann sollte man es auch können. Besonders, wenn man als Großverteiler ständig den Einkaufstourismus bekämpft.

Denn: Die ganze Webseite von Coop Bau & Hobby ist abgeschaltet.

Coop, so scheint es, ist im Internet einfach nicht professionell:

Bei vielen winzigen Minishops gibt es gegenüber einer Internetagentur in der Regel ein riiiieesiges Geschrei, sollte aus irgendeinem technischen Grund mal die Webpräsenz „offlein“ sein.

Daher erneuert man Verkaufsplattformen (und auch normale Webseiten) immer so, daß man zuerst lokal („offlein“) oder auf einer Testdomäne („onlein“) die nicht bei Google idexiert ist, den neuen Shop aufsetzt und testet.

Und erst DANN auf der Ziel-URL hochlädt. So gibt es keinerlei Unterbruch.

Man kann auch, sobald die Testseite funktioniert einwandfrei die alte URL umleiten auf eine Subdomain oder die Testseite.

Wobei man in allen Fällen darauf achten muß, daß man Google nicht verwirrt.

Das ist noch ein anderes Thema.

Sonst kann es plötzlich sein, daß die Verkaufsseite unsichtbar ist. Das große Thema „Sichtbarkeit„…

Man darf gespannt sein, wie es nach dem Aufschalten der neuen Coop Bau- und Hobby-Seite um die Sichtbarkeit bestellt ist.

Denn:

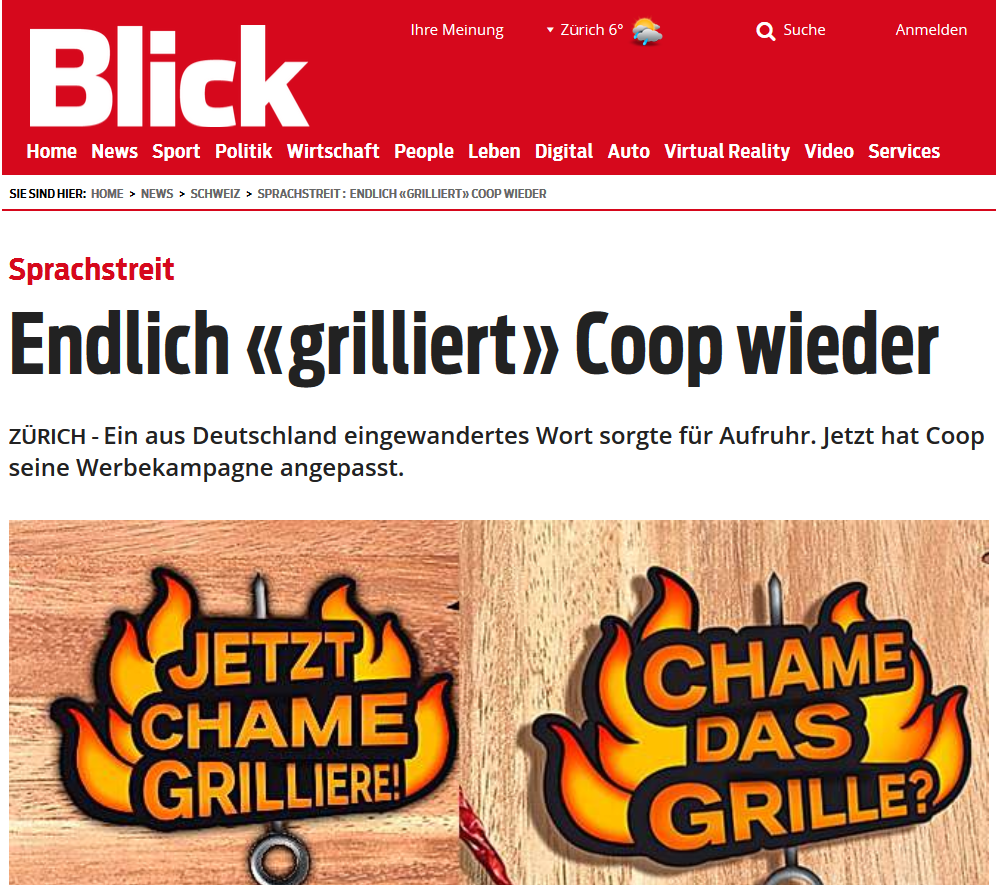
Coop hat seit längerem ein großes Internetproblem, ein ebenso massives Domainproblem und auch die Markenagentur sollte Coop möglicherweise einmal wechseln. Sie kreiert Internetauftritte unter Namen im Impo (hat nichts mit Impotenz zu tun oder so) und brüskiert ihre Kunden mit Grillen anstatt Grillieren. (siehe Bilder rechts oben)

Remo Maßat


Sedo-Preisvorschlagstool ist Schrott, nicht die Domain

Gestern berichtete ich über einen Domainverkaufs-GAU, der einem offenbar ahnungslosem Domainverkäufer passiert ist.

Weil er Sedo vertraute.

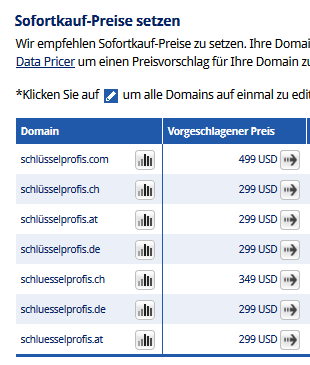
Wer nicht glaubt, hier der Beweis: Das Sedo-Preisvorschlagstool ist wirklich Schrott. Nicht die Domain.

Wer nicht glaubt, hier der Beweis: Das Sedo-Preisvorschlagstool ist wirklich Schrott. Nicht die Domain.

Aus aktuellem heutigem Anlaß komme ich nochmals auf das Preisvorschlagstool von Sedo zurück. Es ist haarsträubend.

Sedo bewertet mit dem Preisvorschlagswerkzeug (Preisvorschlagstool) Domänen mit Minimum 299 USD.

Also offenbar quasi die Untergrenze für Domainschrott, also Domains, die quasi wertlos sind.

Eine Untergrenze, die Sedo vermutlich nur deshalb gesetzt hat, einfach, weil sie davon ausgehen, daß niemand Domänen registriert, die völlig wertlos sind und dann sicherheitshalber einen Betrag von gegen null, also die 299 USD vorschlagen.

Um nicht der Peinlichkeit ausgesetzt zu sein, eine werthaltige Domain mal mit 0 USD zu bewerten oder mit 50 oder so.

Sedo stuft Premium-DE-Domain als Schrott ein

Gerade ließ ich interessenshalber einmal die Domain Schlüsselprofis.de bewerten. Einfach so.

Sedo stuft sie als Schrott ein.

Eine Domain, mit der man deutschlandweit einen Schlüsseldienst-Service etablieren kann.
Kurz, einprägsam, Wiedererkennungswert, universal.

In dem Bereich sind alle solchen Domänen schon weg, man muß sonst immer ausweichen auf Domänen mit Zusätzen und hat dann mit dem Zusatz aber immer nur 1 Stadt erfaßt:

https://www.schluesseldienst-berlin.de/

Schlüsselnotdienst Berlin – Alb


https://www.schlossprofi-berlin.de/

Fazit zum Sedo-Preisvorschlagstool:

Das Sedo-Domainpreisvorschlagstool ist schrott. Nicht die Domain.

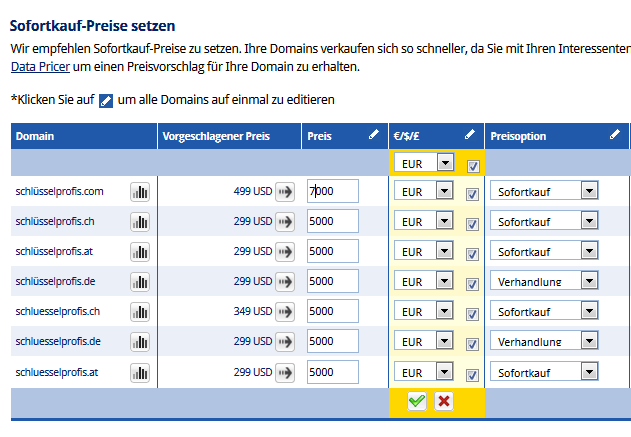
Hier meine Verhandlungsansätze für die bestreffenden Domains. Sicher ist dort noch Spielraum und man kann diskutieren, ob zu hoch. Aber jemand, der einen deutschlandweites Schlüsseldienst-Angebot etablieren will, der wird am Markt nicht viel Auswahl finden und es kann erfahrungsgemäß auch gut und gerne zu einem Preis führen, der 10.000 Franken oder 15.000 Franken bzw. Euro geben kann.

Denn es finden sich nicht viele bzw. wohl gar keine Domains, die gut einprägsam sind, daß man eine deutschlandweite (oder schweizweite, oder österreich-weite) Marke damit aufbauen könnte.

Sedo-Preisvorschlag: Nicht vertrauenswürdig! – Dümmster Domainverkäufer dank Sedo

Der Sedo-Preisvorschlag ist ein Vorschlag, den Sedo macht, wenn man Domains zum Verkauf stellt.

Diesem sollte man nicht vertrauen.

Denn die Algorythem dieses Preisvorschlags-Werkzeugs sind so schlecht programmiert, daß selbst eine 3-Buchstaben-Domain wie DWN.com mit nichtmal 3.000 Euro bewertet wurde.

Dummerweise vertraute der offenbar naive Käufer dem Sedo-Preisvorschlags-System und machte so seine Sedo-Erfahrungen bzw. verkaufte für 2.999 Euro.

Einziger Trost: Er geht wohl in die Geschichte ein als dümmster Domainverkäufer. Mindestens des Jahres 2017.

In den USA wird heftig drüber diskutiert, z. B. hier:

Earlier this year, someone got a steal on a 3-letter .com (DWN.com) due to the seller trusting Sedo’s „suggested price“ of €2,999 Euros and setting that as the „Buy It Now“, see:

https://www.thedomains.com/2017/03/28/sedo-weekly-sales-may-contain-value-buy-year/
https://www.thedomains.com/2017/03/29/sedo-lead-seller-dwn-com-price-low/

So, one shouldn’t trust automated domain valuation systems.

Originalbeitrag: https://www.namepros.com/threads/sedo-suggested-price-1-999-should-i-trust-it.1044250/

Blogfoster-Kritik

Was ist von Blogfoster zu halten? Eine Blogfoster-Kritik bzw. Erfahrungsbericht:

Blogfoster wirbt großmundig im Internet, zum Beispiel so:

„Die Werbeparter kommen zu Dir. In unserem Banner-Shop kannst Du aus über 2.000 sofort verfügbaren Bannern wählen.“

Doch weder Banner noch andere Werberbuchungen kommen rein.

Man kann sich mit Blogs anmelden, mühsam das Blogfoster-Plugin installieren (eine Erweiterung, die es Blogfoster erlaubt, alle Daten wie Besucherzahlen des jeweiligen Blogs auszulesen).

ABER:

Buchungen / Aufträge kommen null.

Solche Blogfoster-Erfahrungen machen aktuell viele Blogger im deutschspachigen Raum.

Nachdem also bereits Linklift eine Pleite wurde, wird abzuwarten sein, wie sich Blogfoster entwickelt. Immerhin soll gemäß Medien ja mit Springer ein finanzkräftiger (und merkel-naher) Verlag dahinterstehen.

FAZIT:

Man kann sich des Eindrucks nicht erwehren, daß mit der ganzen Werbung für Blogfoster erstmal möglichst viele Blogger, Youtuber, Facebook-Konten-Besitzer dazu gebracht werden sollen, sich anzumelden.

Damit Blogfoster werben kann wie aktuell, daß angeblich 10.000 Blogger im Konto von Blogfoster vorhanden sind.

Nur daß davon kaum einer je Aufträge erhalten hat, das wird nicht erwähnt.


Verschlüsselungstrojaner und mißbräuchliche Mails im Namen von Behörden im Vormarsch

Der am 2. November 2017 veröffentlichte 25. Halbjahresbericht der Melde- und Analysestelle Informationssicherung (MELANI) befasst sich mit den wichtigsten Cyber-Vorfällen der ersten Jahreshälfte 2017 im In- und Ausland.

Im Schwerpunktthema widmet sich der Bericht den Verschlüsselungstrojanern «Wanna Cry» und «NotPetya», die im Frühjahr 2017 weltweit für Schlagzeilen gesorgt haben.

Vom Verschlüsselungstrojaner «Wanna Cry» sollen gemäß Europol über 230’000 Opfer in 150 Staaten betroffen gewesen sein.

Darunter waren Unternehmen wie z. B. die Deutsche Bahn, die spanische Telekommunikationsfirma Telefonica und zahlreiche Spitäler in Großbritannien.

In der Schweiz war lediglich eine kleine Anzahl von Privatpersonen und KMU betroffen.

Das Schwerpunkthema befaßt sich u. a. mit den Herausforderungen, die sich beim Aktualisieren von Systemen stellen, und zeigt auf, was bei der Datensicherung zu beachten ist.

Zunehmender Mißbrauch von Behörden und namhaften Unternehmen

Im ersten Halbjahr 2017 gab es eine deutliche Zunahme von E-Mails zur Verteilung schadhafter Programme, die angeblich von Bundesstellen oder von namhaften Unternehmen verschickt wurden. So stellte eine scheinbar von der Eidgenössischen Steuerverwaltung (ESTV) stammende Mail Steuerrückerstattungen in Aussicht.

In einem anderen Fall wurden Vorladungen zu Gerichtsverhandlungen versendet, die vermeintlich von einer Kantonspolizei stammten. Unternehmen wie DHL, die Post oder Swisscom werden regelmäßig mißbraucht, um eine hohe Seriosität der Mails vorzutäuschen.

Politische Ereignisse als Auslöser für Internet-Angriffe

Immer häufiger entladen sich politische Spannungen digital. Wo früher Häuserwände mit Gräffitis besprüht wurden, verunstalten heute Häcktivisten Webseiten.

So führten die Diskussionen in der Schweiz um den türkischen Präsidenten Erdogan zur Verunstaltung («Defacement») zahlreicher Schweizer Webseiten.Verschlüsselungstrojaner und missbräuchliche Mails im Namen von Behörden im Vormarsch

� – Fragezeichen mit Rauten statt Umlaute und ß

� – dieses Zeichen (eine Raute mit Fragezeichen) erscheint auf Ihrer Webseite anstatt Umlauten?

Meist passiert dies auf veralteten Webseiten.

Wenn die Umlaute als Fragezeichen dargestellt werden, dann wird ein als ISO 8859-1 kodiertes Dokument fälschlicherweise vom Brauser („browser“) oder einem anderen Lesegerät als UTF-8 interpretiert und somit als Fragezeichen in einem Rechteck angezeigt.

Statt ä, ö und ü wird ein schwarzes Rautensymbol mit einem Fragezeichen dargestellt.

Die gewünschte Anzeige sind deutsche oder andere Sonderzeichen wie Szett oder Umlaute: ä ö ü ß
Angezeigt wird das hier: � � �

Kunden / Seitenbesucher können die Seite richtig anzeigen lassen, indem sie in der Brauser-Ansicht / der Zeichenkodierung umschalten zwischen ISO-8859-1 und UTF-8.

Nur welcher Ihrer Kunden / Seitenbesucher hat dazu schon Lust?

Die Lösung

Man kann das Problem aber lösen, indem man dem Brauser „sagt“, in welcher Kodierung die Webseite angezeigt werden soll.

Dazu muß man einen Kode einfügen in die Webseite.

Dies kann im Kopf geschehen („header“) oder in der („.htaccess“)-Datei.

Fügen Sie hier ein:

<?php
header(‚Content-Type: text/html; charset=ISO-8859-1‘);
?>

Brauchen Sie hierfür Hilfe, so kontaktieren Sie z. B. eine Webagentur wie Agentur Schlagwort (Schlagwort.ch).


Datei „.htaccess“: Späm-Länder sperren

Hostings und Sörver („server“) arbeiten heute besonders beim geteilten Hosting („shared hosting“) mit sogenannten „.htaccess“-Dateien.

Mit der Htaccess-Datei kann man bestimmte Besucher von einer Webseite aussperren. Denn eine solche Datei legt fest, welche IP-Adressen auf welche Seiten zugreifen dürfen und welche nicht.

Z. B. Späm-IP-Adressen oder auch Besucher aus Ländern außer dem eigenen Land.

Oder man kann nur Besucher zulassen, die eine bestimmte Brauser-Sprache haben. Also nicht Englich, Chinesisch, Russisch, den Ländern, aus denen der meisten Späm kommt!

Sondern nur deutsch-, französisch- und italienisch sowie rhätoromanische Brausersprache, den Landessprachen der Schweiz und der umliegenden Länder.

Damit können englischsprachige, russischsprachige oder chinesischsprachige Spämmer und Häcker, die sowieso gar nicht lesen können (mit 99,9999% Wahrscheinlichkeit), was auf dem Blog oder einer Webseite geschrieben wird, ausgesperrt werden.

Also genau die Leute, die nur Müll kommentieren, um irgendeinen Link zu kriegen oder die Seite häcken, um irgendwelche Späm-Links oder Schlimmeres auf der Webseite anzurichten.

„.htaccess“-Dateien sind reine Textdateien, die mit einem Texteditor bearbeitet werden können.

Wenn Sie bloß FTP-Zugang zum Hosting oder zum Sörver haben, können Sie eine „.Htaccess-Datei“ auf Ihrem Rechner einfach mit einem Texteditor erstellen und im Anschluß hochladen.

Windows allerdings erlaubt keine Dateinamen, die mit einem Punkt beginnen, weil Windows den Punkt anders versteht. Sie müssen in Ihrem Texteditor die Option „Speichern unter“ wählen.

Achten Sie darauf, daß OHNE weitere Endung wie z.B. ‘txt’ abgespeichert wird!

Wo muß ich die „.htaccess“ speichern?

.htaccess-Dateien gelten stets für das gesamte Verzeichnis, in welchem sie abgelegt wurden und für alle dort befindlichen Unterverzeichnisse.

Also speichern Sie die neue Htaccess-Datei dort, wo Sie schützen wollen; wenn sie die gesamte Webseite schützen wollen, zuoberst.

Länder sperren

Länder sperren ist nicht so einfach, weil IP-Adressen nicht Ländern, sondern Betreibergesellschaften zugeordnet sind.

Das ist die Brutalo-Methode, aber wirkungsvoll. Schließen Sie China, Israel, USA und Rußland aus, so können auch Schweizer oder deutsche Touristen ihre deutschsprachige Webseite aus dem Urlaub nicht mehr sehen. ABER: Es trifft nur wenige!

Die Länder, aus denen bei deutschsprachigen Seiten die Besucher kommen sind nunmal nicht China oder USA. USA taucht nur oft als IP-Adresse auf, weil viele Spämmer und anonyme Sörfer US-IPs anmieten. Auf solche Besucher kann man im Zweifel wohl verzichten.

Über Anbieter wie etwa http://incredibill.me/htaccess-block-country-ips, die Listen erstellen über IP-Adressen einzelner Länder kann man die IP-Adressen der zu sperrenden Länder für die Htaccess-Datei sammeln. Achtung nur: Die IP-Adressen ändern sich ab und zu natürlich. Man muß es ab und dann mal wieder anschauen und anpassen. Aber dafür spart man sich Häcker-Attacken, Spämmer, Scheinbesucher usw. usf.

Alternative: Erweiterungen

Oder man kann je nach Programm, z. B. bei WP auch Erweiterungen nutzen.

Will man bei WordPress Länder ausschließen, so suche man unter Erweiterungen (plugins) einfach nach „ip block“ oder „country block“ usw.


Google-Adsense in der Kritik: Werden Richtlinien unterschiedlich angewandt?

Admin post on Juli 29th, 2017
Posted in Tech allgemein

Der Schweizer Blog „Dailytalk“ erhebt schwere Vorwürfe gegen Google-AdSense und berichtet:

Google hat ja angeblich hohe moralische Werte, die sich in seinen Richtlinien widerspiegeln. Soweit ja so schön und gut. Nur wendet Google seine Richtlinien nicht für alle an und handelt damit amoralisch.

Ganzer Bericht

Negative Erfahrungen mit Swisscom

Die mehrheitlich staatliche, also dem Volk gehörende Swisscom ist laufend wegen Abzock-Tarifen im K-Tipp und beim Preisüberwacher und so weiter negativ in der Kritik.

Aktuell mußte auch in negative Erfahrungen mit Swisscom sammeln:

Tagespauschalen fürs Internet werden am Natel einfach abgebucht, auch dann, wenn man das Internet gar nicht benutzt und schläft. Mitten in der Nacht.

Wenn man das Anliegen im Kontaktformular und alle persönlichen Angaben 2x eintippen muß, ist das nicht schön…

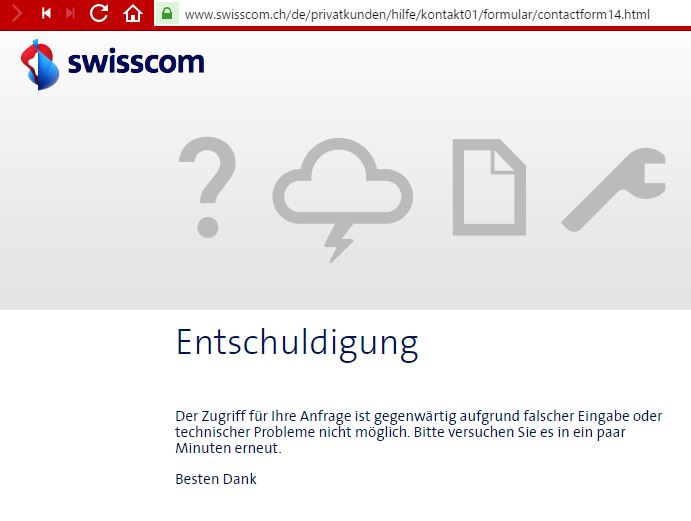
Daher heute folgendes Anliegen geschrieben an den Swisscom-Kundendienst. Sogar 2x, weil beim ersten mal alles gelöscht wurde, siehe Bild rechts.

Es ist natürlich absolut zum Kotzen, wenn man eine Tagespauschale von 2 Fr. hat und die Swisscom anschreiben muß wegen so einem Bagatellbetrag, weil der mehrfach wiederholt unberechtigt abgebucht wurde vom Guthaben.

Aber genau deshalb, weil ich nicht mehr Horror-Rechnungen mit bösen Überraschungen (Zugfahren im Grenzgebiet, plötzlich Abzockrechnung mit Begründung, man hätte im Ausland gesörft) wollte, hab ich ja auf diesen Tarif gewechselt.

Hier das aktuelle Schreiben an die Swisscom, ich werde über die Antwort bloggen.

Grüezi

Wir haben mit Schlagwort AG einen Swisscom-Natel mit Vorbezahlvertrag (prepaid contract).

Und seit Tagen buchen Sie uns jeweils 2 Fragen Tagespauschale („day flatrate“) ab, obwohl das Natel gar nicht im Internet war mit dem Natel 079 930 XX XX.

Es liegt auf dem Schreibtisch und immer nach Mitternacht oder sogar später kommt dann ein Piepston, daß eine Tagespauschale für angebliches Surfen (nicht Telefonie) abgebucht wurde, so heute um 0.20 Uhr.

Wir bitten Sie, die zu unrecht berechneten Tagespauschalen der letzten 3 Tage wieder zu erstatten. Was soll das denn, einfach abzubuchen, auch wenn der Kunde gar nicht im Internet ist und nichtmal das Natel benutzt hat.

Besten Dank und freundliche Grüße


Remo Maßat
Schlagwort AG
www.Schlagwort.ch
Wädenswil ZH – Summaprada GR – Urnäsch AR, weitere

Kontakt: Info@Schlagwort.ch

Zentrale Tel.- Nr.: 071 – 244 – 0000
Zentrale Fax-Nr.: 071 – 244 – 1000

Geschäftszeiten:
Kernzeit Mo. – Fr. von 9 – 12 Uhr und von 14 – 18 Uhr
Außerdem Termine nach Vereinbarung.

Redaktionelle Anliegen Internetzeitungen + Portale:
Bitte Kontakt über Impressi der jeweiligen Publikationen