header

Category Archive:Wordpress

Typesetter-CMS: Bis zu 10x schneller als WordPress

Dieser Techblog läuft auch mit WP und ich laß es auch so.

Aber ich würde heute mir sehr gut überlegen, ob ich WordPress wieder einsetzen möchte.

Bei vielen Projekten wäre die Antwort bzw. ist die Antwort ein klares Nein.

Ein Grund von vielen:

Ladezeiten sind sehr wichtig und sind wohl auch der Grund, warum die ganzen Gratisbaukästen, die nur am Anfang gratis sind, bei Google nicht oben sind.

Es gibt weltweit doch nicht eine einzige Webseite von Jimdo, Wix und Co, die bei einem wichtigen Schlüsselwort oder Suchstrang bei Google oben „ränkt“. Oder kennt jemand auch nur eine einzige solche Seite? Wohl kaum.

Fazit: Solange das „gratis“ auf Kosten der Ladezeiten geht, taugen die Gratis-Anbieter nichts.

Denn jeder Internetbesucher haßt doch laaaangsam laaaaadende Seiten.

Und zu WordPress: Es ist schade, daß es überhaupt Erweiterungen braucht, damit es schneller wird.
Datenbankfreie Systeme wie Getsimple-CMS, Bludit, CMSimple_XH, Mozilo und so weiter haben wir getestet und sie laden nicht nur bis zu 10x schneller als WordPress, sondern sind von Google auch immer extrem gut angenommen worden.

CMS Typesetter: Viel schneller als WordPress

Wer eine WordPress-Alternative sucht, ist mit einem datenbankfreien System in der Regel sehr gut beraten.

Ein CMS ohne Datenbank kann alles was WordPress auch kann.

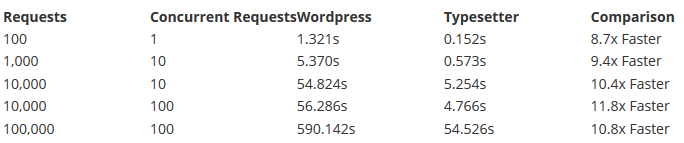
Hier eine Graphik, kopiert von der Webseite von Typesetter. Wie man sehen kann ist das kleine CMS (vormals GPEasy) viel schneller als WordPress. Und Schnelligkeit ist für Google ein äußerst wichtiger Ränking-Faktor.


Bludit: Bilder-hochladen kompliziiiieeert

Bludit ist ein tolles und schnelles CMS (schneller als WP und schlank).

Und wäre eigentlich eine gute WordPress-Alternative.

Schade, daß manche Sachen so extrem kompliziert gemacht werden.

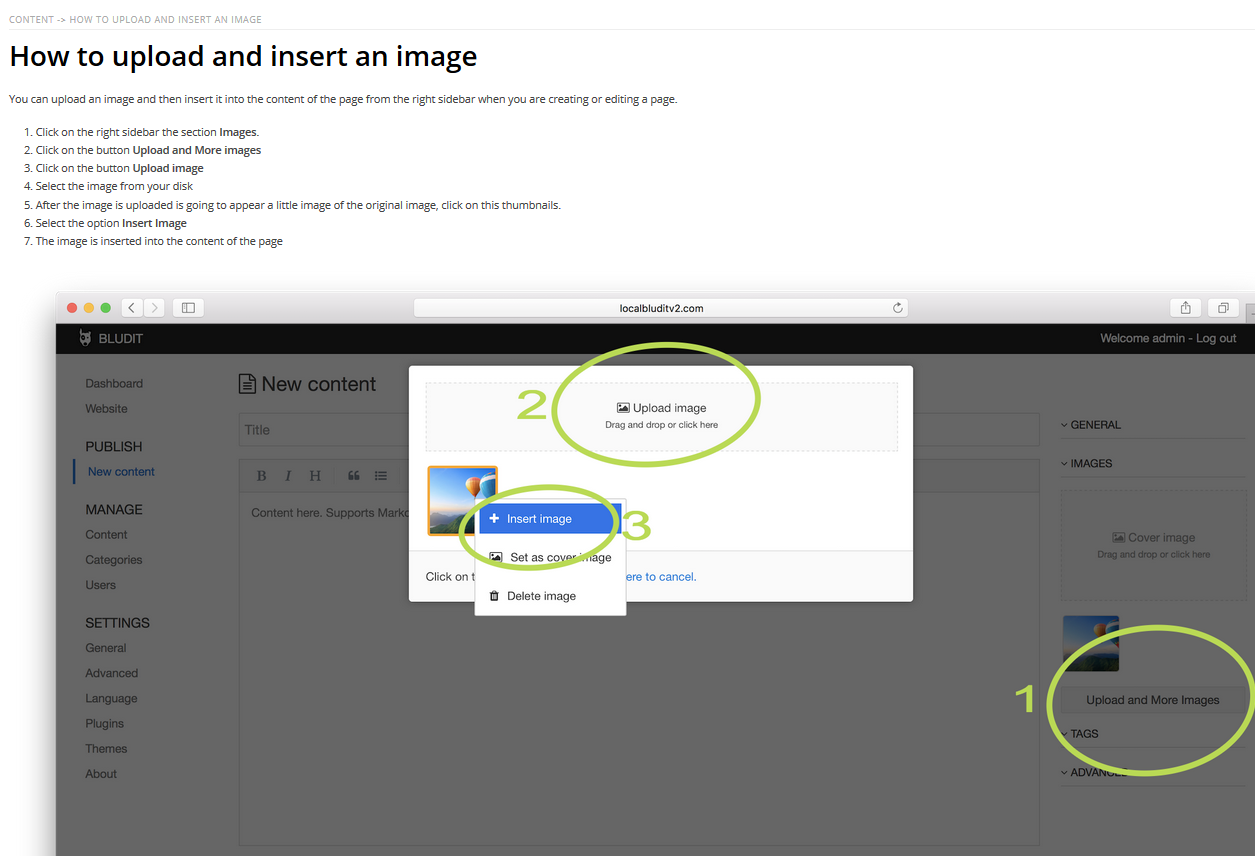
Zum Bild-einfügen in einem Beitrag / Post braucht es eine Anleitung!

Das, was bei allen anderen CMS intuitiv funktioniert, dafür muß man hier eine Anleitung lesen.

Und selbst dann geht es noch nicht.Man kann zwar jetzt das Bild einfügen unter dem Beitrag. Aber nicht bestimmen, WO es im Beitrag zu erscheinen hat (im Text, rechtsbündig, linksbündig, zentriert usw. usf.) Sowas kann man dann offenbar nur mit Html-Anleitungen hinbringen. Der normale Anwender wird keine Lust haben, langatmige Html-Kodes einzutippen und der normale Anwender wird gar nicht wissen, wie das geht, daß man per Html ein Bild rechts- oder linksbündig ausrichtet oder die Größe des Bildes ändert usw. usf.

Was bei Bludit auch nicht geht, ist das Hochladen mehrerer Bilder.

Für jeden, der z. B. einen Reiseblog oder irgendeine Seite machen möchte bei der er öfters Bilder hochladen möchte (sagen wir z. B. eine Baufirma, die von den jeweils aktuellen Bauprojekten Fotos hochladen möchte) wird Bludit leider zur völligen Qual.

Schade, daß ein tolles System solche Mängel hat. Und wirklich einfache bzw. einfachste Sachen unnötig kompliziert macht.

Unnötig kompliziert, man braucht eine Anleitung. Das Hochladen von mehreren Bildern gleichzeitig ist nicht möglich bei Bludit. Das ist mühsam. (Bildschirmfoto: Bludit-Webseite)

Unnötig kompliziert, man braucht eine Anleitung. Das Hochladen von mehreren Bildern gleichzeitig ist nicht möglich bei Bludit. Das ist mühsam. (Bildschirmfoto: Bludit-Webseite)


WordPress: einfach unsicher

Admin24 post on August 22nd, 2017
Posted in Wordpress, Wordpress-Alternativen Tags:

Wir haben schon oft über die schlechten Eigenschaften von WordPress berichtet. Unter anderem, daß WP laufend Lebenszeit und Energie verschlingt für Aktualisierungen.

Aber auch die Unsicherheit von WordPress. WP ist einfach nicht sicher.

Und das geht in der heutigen Zeit nicht.

Und WP ist laaaangsam. Google aber liebt schnelle Seiten!

Immer mehr Leute machen die unangenehme Erfahrung, wie unsicher WordPress ist und wie instabil.

Erstaunlich, wie schlecht sich ein einstmals einfaches und gutes System zum Negativen gewandelt hat.

Ein Webseitenentwickler aus Neuseeland schreibt auf seiner Seite:

Hackers killed my WordPress

…/ … Phone webmonitor alerted me at 1am that my WordPress website thehomenz.com was hacked yet again. Spam emails were passing through the site like a nest of hornets, so in public concern, I dragged myself out of bed, and deleted the directory apart from an underconstruction html and image. This has happened several times, and the hackers hide their code in several of about 6,000 files that make up WordPress, so the only method is to get totally rid of WordPress files.
Morning job was NO MORE WORDPRESS! Ive had enough of its vulnerability.

Weiterlesen

Wir berichten übrigens immer wieder über gute WordPress-Alternativen

WordPress kann immer noch nicht mit Umlauten und Sonderzeichen umgehen

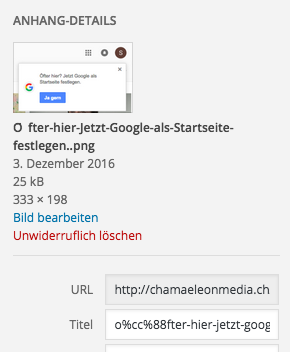
Wir schreiben bald das Jahr 2017 und WordPress glaubt anscheinend immer noch, daß es nur Englisch als Sprache auf der Welt gibt und kann mit Umlauten und Sonderzeichen nicht umgehen beim Hochladen von Bildern.

bildschirmfoto-2016-12-03-um-12-50-30

Doof: WordPress kann bei Bildern nicht mit Sonderzeichen umgehen. Wie hinterwäldlerisch und bescheuert, um es einmal zurückhaltend zu formulieren (Bild: Remo Maßat)

Zitat von Selfhtml:

Mit Unicode werden so ziemlich alle Zeichenkodierungsprobleme dieser Welt gelöst. Und weil Webseiten potentiell mit allen Schriften dieser Welt genutzt werden, ist für HTML 4.0 und XML (und damit auch XHTML) festgelegt, daß grundsätzlich alle in Unicode definierten Zeichen vorkommen dürfen.“

Es gibt also in der Sprache des Internets, in Html, klare Regeln, wie Umlaute, Szett, Sonderzeichen, ausländische Sprachen dargestellt und umgesetzt werden müssen.

Daran hält sich die ganze Welt, damit das Internet funktioniert.

Nicht so bei WordPress.

Dort wird ein Beitragsbild, das ich gerade in diesem Beitrag über Google als aufdringliche Datenkrake geschrieben habe, so umgewandelt in der Betitelung wie im Bild zu sehen. WP kommt mit einem simplen Sonderzeichen wie dem ö nicht klar.

Dabei gibt es heute Russisch, Arabisch, Chinesisch, Japanisch, Dänisch, Polnisch usw. usf. im Internet. Also viel kompliziertere Sachen als ein paar Umlaute oder ein Szett (ß).


Ladezeiten, Bürokratie-Aufwand und Sicherheit: WordPress meiden!


Natürlich ist WordPress eine ganz tolle Sache für Blogs (obwohl es auch dort inzwischen mindestens ebenbürtige Programmierungen bzw. WordPress-Alternativen gibt).

Aber für einfache Seiten, die kaum ständig geändert werden und nicht gerade hunderte oder tausende Beiträge bekommen werden, ist WordPress so überflüssig wie ein Kropf.

Das habe ich schon oft geschrieben.

Es ist unsicher, es ist wartungsintensiv – nein – wartungsintensivst, es kommen schneller neue Versionen als man kucken kann und es ist irre langsam. Und es benötigt eine Datenbank, was es noch langsamer und noch unsicherer und noch wartungsintensiver macht.

Besonders sind auch die ständigen Versionen und schon fast wöchentlichen Erweiterungs-Aktualisierungen für jemand, der mehrere Webseiten hat, nicht mehr leistbar. Sobald es 10 Seiten sind mit WP wird es schon sehr kompliziert.

Aber jemand, der 20 oder mehr Seiten mit WordPress freiwillig bewirtschaftet, der müßte masochistisch veranlagt sein.

Und auch mit der Google-Freundlichkeit ist es nicht weit her. Es wimmelt nur so von SEO-Erweiterungen. Wozu braucht es die, wenn WP doch angeblich soooo suchmaschinenfreundlich ist?

Ich habe die Erfahrung gemacht, daß schlanke, schnell-ladende CMS wie Mozilo, Typesetter-CMS, Nibbleblog, Getsimple-CMS, CMSimple_XH oder GPEasy für kleine Seiten eine bombastisch bessere Einstufung bei Google bringen als das WP, das mittlerweile jeder nutzt.

Auf Selbstständig-im-Netz.de fand ich diesen Beitrag eines Studenten namens Christian, der mir aus dem Herzen spricht:

Mit welcher Technik hast du deine Nischensite umgesetzt? Welche Plugins sind dir am wichtigsten?

Auch wenn viele bei ihren Nischenseiten auf WordPress schwören, setze ich das Blogsystem nur in den seltensten Fällen für meine Nischenseiten ein. Der Grund liegt einfach in dem überhöhten administrativen Aufwand, insbesondere wenn es um die Sicherheit geht. 

Bei einer oder zwei Nischenseiten mag das ja noch überblickbar sein, mein Portfolio umfasst aber momentan eine dreistellig Anzahl an Seiten, die sich über die Zeit angesammelt haben, da möchte ich mir Mehraufwand möglichst sparen. 

Und auch wenn das mit WordPress Multisite inzwischen kein Problem ist, muss man ja auch mal ehrlich sagen, dass solch eine CMS ursprünglich ja einmal für das regelmäßige veröffentlichen von Beiträgen gedacht war. Dies ist ja gerade bei einer Nischenseite eher nicht der Fall, weshalb meiner Meinung damit einfach mit Kanonen auf Spatzen geschossen wird. 

Klar muss man im Gegenzug auf nette Plugins verzichten, dafür bekommt man eine bessere Performance, eine höher Sicherheit und mehr Flexibilität.

Lange Rede kurzer Sinn, ich habe die Nischenseite ganz klassisch von Hand in HTML und PHP umgesetzt. Da ich mir das Design-Template gekauft habe, war das dann auch gar kein großer Aufwand.“

Ganzes Gespräch hier

Remo Maßat

WordPress-Suchfunktion: Der reinste Müll

Wordpress-Suchfunktion: reiner Müll

WordPress-Suchfunktion: reiner Müll

WordPress hat nicht mal intern eine funktionierende Suchfunktion.

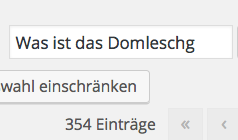
Ich suchte kürzlich auf Domleschger-Zeitung.ch nach einem Beitrag „Was ist das Domleschg?“ und gab den Suchstrang in die Suchleiste ein.

Heraus kam allerlei Quatsch, denn WP zeigte dooferweise alle Beiträge an, die eines der 4 Wörter enthalten, nicht aber den Beitrag mit dem Suchstrang.

Einschränken ließ sich die Suche nur in Kategorien, die man auswählen konnte. Was natürlich null nützt, wenn man nicht weiß, in welcher Kategorie der gesuchte Artikel verortet ist.

Und: Weil 354 von 388 Beiträgen auf der Seite angzeigt wurden, dürfte die Auswahl kaum ausreichend kleiner sein, selbst, wenn man die Kategorie wüßte.

Ganz magere Leistung und auch ein Indiz dafür, wie rückständig WordPress ist.

Und ein Grund mehr, WordPress-Alternativen wie Nibbleblog etc. zu unterstützen.

Wordpreß und die (nicht-vorhandene) Sicherheit: Standard-Benutzer admin

Wer sich in punkto Sicherheit auf WordPress-Standard-Einstellungen verläßt, den kann das viele Nerven kosten

Wer sich in punkto Sicherheit auf WordPress-Standard-Einstellungen verläßt, den kann das viele Nerven kosten

Möchte ein Angreifer Zugang, testet er meist, ob er mit dem Standardbenutzernamen „admin“ eindringen kann.

Daß Wordpreß überhaupt so einen Standard-Admin namens „admin“ bei jeder Installation generiert anstatt den Nutzer den Benutzernamen selbst entscheiden zu lassen (auch für den Admin-Nutzer!), das zeigt, wie verantwortungslos die Entwickler von Wordpreß sind.

Und daß ihnen die Sicherheit der Nutzer von WP sonstwo vorbeigeht.

Man kann allerdings den bescheurten Standard-Benutzernamen, der bei jeder Installation von Wordpreß leider vorhanden ist, ändern.
Das ist etwas kompliziert und daher haben wenige Leute Lust dazu.

So geht es:

– Man muß in der Verwaltung („dashboard“, sprich „Däschbohrd“) einen zusätzlichen Benutzer mit Administrator-Rechten anlegen. Dafür einfach einen Phantasienamen nehmen, jedoch nicht „admin“ oder „root“ oder „administrator“ oder sowas.

– Dann ausloggen und mit dem neuen Benutzer anmelden.

– Den alten „admin“-Benutzer löschen (falls schon Inhalte vorhanden, diese einfach auf den neuen Nutzer übertragen, WP fragt beim Löschen danach, was mit bestehenden Inhalten geschehen soll)

Noch sicherer wird es durch folgende Schritte:

– Jetzt noch einen Benutzer anlegen, diesem Autoren-Rechte geben

Daß es überhaupt einen Standardbenutzer "admin" gibt, zeigt exemplarisch, wieviel Wert die Entwickler von Wordpreß auf Sicherheit legen: Offenbar gar nicht

Daß es überhaupt einen Standardbenutzer „admin“ gibt, zeigt exemplarisch, wieviel Wert die Entwickler von Wordpreß auf Sicherheit legen: Offenbar gar keinen

Alle Beiträge nun nur noch mit dem Benutzer schreiben, der nur Autoren-Rechte hat. WordPress hat leider nämlich die bescheuerte Eigenschaft, daß selbst dann, wenn man die Autorennamen (Benutzernamen) von Verfassern von Beiträgen nicht öffentlich anzeigt, diese im Quelltext erkennbar sind. In jedem Beitrag kann man sie über den Quelltext auslesen.

Daher: Der Administrator-Benutzer wird lediglich für die Administration (Verwaltung) verwandt. Der andere Benutzer mit Autoren-Rechten zum Verfassen von Beiträgen.

Ein Häcker muß nun nicht mehr nur das Paßwort knacken, sondern auch noch den Nutzernamen herausfinden.
Also alle Benutzernamen-Kombinationen durchprobieren UND Paßwort-Kombinationen.

So laufen nun die Angriffe ins Leere. Denn der Angreifer kann nicht mehr einfach den Benutzername „admin“ nehmen und solange mit irgendwelchen Programmen bzw. Häckwerkzeugen probieren bis ein Paßwort herausgefunden wurde.

Trotzdem bleibt insgesamt festzuhalten, daß Wordpreß sehr unsicher ist (z. B. auch die Erweiterungen) und man daher sich überlegen sollte, ob man überhaupt so ein kompliziertes und zugleich noch unsicheres System überhaupt haben will. Wer es aber hat, sollte unbedingt den Benutzer „admin“ löschen!

Nextgen-Gallery: Kompliziert gemacht

Das Internet ist voll von verzweifelten Einträgen von Netzgen-Nutzern...

Das Internet ist voll von verzweifelten Einträgen von Netzgen-Nutzern…

Das Internet ist voll von Beiträgen, in denen verzweifelte WP-Nutzer, die Nextgen-Galerie installiert haben, nach Hilfe suchen, weil eine neu-erstellte und mit Bildern / Fotos bestückte Galerie nicht angezeigt wird.

Das ist bei Nextgen wirklich sehr kompliziert und nutzerfeindlich gemacht.

Wenn man eine Galerie angelegt hat und Bilder hochgeladen hat, muß man noch unter „verwalte Alben“ die Galerie in ein Album verschieben.

Wenn man „verwalte Alben“ geöffnet hat, muß man dann zuerst oben ein Album auswählen (die werden nicht angezeigt, man muß erstmal drauf kommen, daß man oben auswählen muß).

Dann muß man die neu-angelegte Fotogalerie dort in das Album hineinziehen.

Und als ob das alles noch nicht kompliziert genug wäre, muß man dann auch noch auf „aktualisieren“ klicken. Wenn man das nicht sieht und weiß, dann kann man wieder lange nach einer Lösung suchen.

Super-kompliziert und für normale Fotogalerien völlig überfrachtet. Denn wenn einer z. B. sagen wir 10, 20 oder gar 30 Fotogalerien hat, wird er die nicht noch in 10,20 oder 30 Alben unterteilen. Das wäre ja Schwachwinn.

Daher: Wer seinen Kunden einfach eine Fotogalerie bieten will oder auch 10,20 oder 30 Stück, der braucht kein Nexgen. Er kriegt nur haufenweise entnervte Kunden in die Leitung und halst sich viel viel unnötige Arbeit auf.

Was wäre schlau?

Schlau wäre von Nextgen, da mal das nexte Gen einzuschalten im Hirn und standardmäßig alles, was unter 20 Galerien ist, einfach in ein Hauptalbum zu verschieben und die Galerien verdammt-nochmal einfach anzuzeigen in diesem Hauptalbum. Und nur, wenn jemand das weiter splitten will / unterteilen will, weil er z. B. 50 oder 200 Fotogalerien hat (vermutlich nichtmal 1 Promille aller Anweder von Nextgen), dann die weitere Unterteilung in Albem automatisch zwingend manuell eingeben zu lassen.

Denn normalerweise braucht das kein Mensch.

Und noch ein Nachteil von Nexgen: Sicherheitsrisiko

Jemandem, also z. B. einem Kunden, der Bilder in die Galerie hochladen will, muß man Admin-Rechte geben muß für die ganze Seite.

Den Kunden verwirrt das, wenn zuviel angezeigt wird. Es kann viel kaputtgehen. Es ist ein Sicherheitsrisiko.

Jeder, der schonmal den Fall hatte, daß ein Kunde mit der Paßwort-vergessen-Funktion kurzerhand das Admin-Paßwort auf „admin“ oder „test“ oder „Mausi“ oder „admin123“ oder anderen völlig unsicheren Unfug setzt und danach Schadkode drinhat und das ganze WP neu aufsetzen muß, der weiß, wie schwachsinnig es von Nexgen ist, Verwender von Nexgen dazu zu zwingen, allen Leuten, die mal ein paar Fotos hochladen wollen, gleich Admin-Rechte geben zu müssen.

Ein dummer und überflüssiger Zwang, der ein Sicherheitsrisiko darstellt. Nicht toll!

Hilfe? Nur auf Englisch.

Wer auf der Original-Hersteller-Seite von Nextgen nach Hilfe sucht, der findet diese nur auf English. Das paßt zur Arroganz vom Anbieter.

Man sollte auf nutzerfreundlichere Bildergalerien setzen.

Hoster wechseln mit Nextgen? Vergessen Sie´s!

Das Internet ist außerdem massenhaft eingedeckt mit verzweifelten Leuten, bei denen nach einem Hosting-Wechsel die Vorschaubilder defekt sind.

Noch ein Grund gegen dieses Programm bzw. diese WP-Erweiterung.

Zeit- und Platzdieb WordPress

Späm frißt nicht nur Energie und Zeit, sondern auch Speicherplatz und damit Leistung (performance)

Späm frißt nicht nur Energie und Zeit, sondern auch Speicherplatz und damit Leistung (performance)

WP wird immer schwerfälliger.

Es ist das einzige CMS, was derart mit Späm gelastet ist.

Allein, wenn man bedenkt, was die ganzen Spämkommentare an Speicherplatz auf dem Hosting verschlingen, wenn man sich nicht die Zeit nimmt und sie löscht.

Das kostet Lebensfreude und Lebensenergie.

Viele gehen daher hin und lassen den Kommentarspäm einfach durch ein Anti-Späm-Programm aussortieren und dann im „spam“-Ordner von WP.

Und was das Zeit verschlingt, all diese Spämbenachrichtigungen im Postfach vom Mail zu lesen. Und dort, wenn man es nicht brav fleißig löscht, ja, was machen die Spämbenachrichtigungen?

Sie stehlen wieder Speicherplatz, den sie belegen.

Nebst der Zeit, den WP einem raubt, weil das Späm-Problem trotz Captcha und etlichen Anti-Späm-Programmen nicht in den Griff zu bekommen ist.

Auch das ist ein – weiterer – guter Grund für WordPress-Alternativen.

Wir werden demnächst hier wieder einige vorstellen.

Speicherplatz Späm

Webseitenladezeit und Google: Warum kleine CMS wie CMSimple-XH die Gewinner sind

Zitat von Matt Cutts, Googel-Suchergebnis-Qualitäts-Mannschaft (Google Search Quality Team):

„Beschleunigung der Webseiten ist extrem wichtig. Schnellere Webseiten sorgen für zufriedene Nutzer. Seitengeschwindigkeit wird zum Ränking-Signal.“

Jeder haßt Webseiten, die ewig lange brauchen, um zu laden. Jeder liebt Webseiten, die schnell laden.

Dies wirkt sich folgerichtig nun auch auf das Ränking („ranking“) bei Suchmaschinen aus.
Natürlich!

Daher sollte man für kleine Webpräsenzen wie den lokalen Handwerker oder lokale Dienstleister, die eine handvoll an Unterseiten haben, keine überfrachteten und lahmen CMS mit Datenbank einsetzen, die wie – um ein schlimmes Beispiel zu nennen – etwa bei WordPress zudem noch langsamer werden durch zahlreiche Erweiterungen (plugins).

Es braucht für kleine KMU-Webseiten in aller Regel keine CMS, die erst langwierig eine Datenbank aufbauen.

Die verlangsamte Ladezeit schadet der Einstufung bei den Suchmaschinen, also dem Kunden.
Und die extrem aufwändige ständige Bewirtschaftung von Erweiterungen wie etwa bei WP schadet der Agentur oder dem Kunden. Ersterer, wenn sie die ständige Bewirtschaftung macht und wenig oder gar nichts für verlangen kann. Und letzterem, wenn er für diese überflüssige Arbeit viel Geld zahlen muß.

Hinzu kommen bei WP die unzähligen neuen Versionen, die fast unisono nur Verschlimmbesserungen und Verkomplizierungen mit sich bringen. Auch hier gilt das gleiche wie für die Erweiterungen schon oben geschildert.

Daher: Man schone Nerven von sich und von Kunden und man gönne den Kunden datenbankfreie CMS.

Eine große Liste von solchen CMS gibt es bei Mustafa Görmetzer.

Ein bewährtes und weitverbreitetes CMS ist CMSimple-XH. Es gibt es lange, es ist stabil, es hat eine große Nutzergemeinschaft und es ist für kleine Webseiten einfach überlegen im Vergleich zu datenbankbasierten Systemen.

Hinzu kommen die Komplikationen, die sich beim Sichern oder beim Zügeln ergeben, etwa bei einem Hosterwechsel. Jeder, der schonmal ein WordPress gezügelt hat, hat sicher erlebt, wieviele Komplikationen es geben kann.

Gute Webgestaltung für KMU setzt daher auf Qualität und nicht auf Kompliziertheit. Für KMU-Webseiten gibt es mehr als genügend WordPress-Alternativen. Für Blogs gibt es ebenfalls zahlreiche WP-Alternativen wie etwa Nibbleblog (ohne Datenbank), um nur ein System anzusprechen.

WordPress-Alternativen: Besser als WP!

Ich hab mich schon verschiedenlich zu WordPress und WordPress-Alternativen geäußert, z. B. hier.

Hier nocheinmal etwas zum Thema:

NibbleblogBei WordPress, das angeblich so suchmaschinenfreundlich sein soll, gibt es etliche Erweiterungen (WP3Chache usw. usf.), die WP schneller machen sollen.

Nibbleblog etwa ist viel schneller, weil es ohne Datenbank arbeitet.

Und dann gibt es bei WP aberdutzende Erweiterungen, die WP suchmaschinenfreundlich machen sollen. Vor zehn Jahren war es mal so, daß sich WP durchgesetzt hatte, weil es suchmaschinenfreundlich war. Nun muß man dafür Erweiterungen noch und nöcher installieren.

WP erleidet einen Overkill an Erweiterungen und Aktualisierungen.

Mit Nibbleblog hingegen hab ich nur gute Erfahrungen gemacht.

Und: Man muß nicht viele Stunden jede Woche opfern, nur, um es aktuell zu halten.

Abgesehen davon, daß sowas gar nicht geht, wenn man als Internetagentur wie Schlagwort AG 1.900 Webprojekte zu betreuen hat.

Dieser Blog läuft noch mit WP, aber eine Neuinstallation würde ich nicht mehr mit WordPress machen für so ein einfaches Projekt wie dieses.

Vorlagen („themes“), daran mangelt es allerdings bei Nibbleblog wirklich.

Remo Maßat


Liste der meistbenutzen CMS in Deutschland

WordPress
169442
23.21
TYPO3
129687
17.77
Joomla!
126471
17.32
NetObjects Fusion
43411
5.94
Web2Date
23612
3.23
Contao Open Source CMS
18308
2.51
Adobe GoLive
15673
2.14
Drupal
15594
2.13
xtCommerce
7590
1.04
CMS Contenido
6939
0.95
CM4All
6326
0.86
Incomedia WebSite X5 Evolution
5401
0.74
CMSimple
3281
0.44
CMS made simple
2837
0.38
WEB.DE WebBaukasten
2766
0.37
Plone
2724
0.37

Hier sagt einer sehr kluge (zutreffende) Sachen zu WP (WordPress)

WordPress ist durch die Bank ein unsicheres System – WP besteht aus Datenbanken und Scriptsprachen und durch seine Architektur ist es angreifbar.

Aus dem Grund gibt es praktisch monatlich Patches für neue entdeckte Lücken … die die meisten Leute nur nie benützen, weil WP ja ein so ‚einfaches‘ System ist.

WP wird von Leuten genutzt, die meistens wenig Ahnung von dem System dahinter und noch weniger Sicherheitsbewußtsein haben. Ihr könnt WP sicher betreiben – das heißt aber, ihr müßt euch ununterbrochen um die neuesten Lücken, Pätsches (Patches) und Erweiterungen (Plugins) kümmern.

Mir wurde das zu nervig. Ich habe Lust zu bloggen und mag mich nicht mit Serversicherheit &. Co. beschäftigen.

… / ….

Hey, aber alle Welt benütz WP – das muß doch was taugen, oder?

WP hat mal als simple Blog-Plattform gestartet und ist heute zu einer sehr mächtigen CMS geworden. „ZEIT online“ betreibt seine Blog-Dienste etwa auf WP.

WordPress hat unbestreitbare Stärken, wenn es um große und komplexe Seiten geht, die viel dynamisches scripting brauchen. WordPress ist ein sehr mächtiges System, ich vergleich das jetzt mal mit ‚MS-Word‘.

Das Problem bei MS-Word ist, daß es 100.000 Funkionen hat, die ihr nie im Leben benützt … und die fünf Funktionen, die ihr braucht, müßt ihr euch mühsam zusammensuchen. Word ist also für die meisten Anwendungen überkomplex – mit anderen Diensten kommt ihr meistens schneller an’s Ziel.

weiterlesen

WP 3.7 wieder mit Fehler

Admin24 post on Oktober 29th, 2013
Posted in Wordpress Tags: , , , ,

Die Flut an immer neuen Versionen von „WordPress“ und damit auch an Aktualisierungen von Erweiterungen („plugins“) nimmt nicht ab. Und auch mit 3.7 funktioniert wieder einmal etwas nicht mehr. WordPress kündigt bereits wieder eine Fehlerbehebungsversion an. Auf der offiziellen Webpräsenz von WordPress liest man:

Kleiner Fehler große Wirkung – WordPress 3.7.1 wird in Kürze erwartet

Kaum ist die WordPress Version 3.7 veröffentlicht, prasseln die Meldungen ein, daß es einen „particulary nasty bug“ beim Einsatz des Visuellen Editors gibt. Eingefügte Bilder mit Bildbeschriftungen (Captions) verschwinden aus dem Sichtfeld und die Buttons zum Löschen oder Bearbeiten sind nicht erreichbar, geschweige denn anklickbar. Berichten zufolge taucht dieser Fehler nicht mit allen Browsern auf.

Der Fehler wird durch die Regression der Uglify.js hervorgerufen. Nichts wirklich Dramatisches, aber nervig für alle WordPress-Nutzer, die mit dem visuellen Editor arbeiten.

Laut Aussage von Chef-Entwickler Andrew Nacin soll in Kürze das Wartungs-Release 3.7.1 erscheinen, welches diesen und noch ein paar andere Fehler behebt.

WordPress wiederherstellen (mit Datenbank-Wiederherstellung)

WP hat tausende Erweiterungsmöglichkeiten und je mehr dieser „plugins“ (Erweiterungen) man nutzt, desto eher geht was kaputt.

Außerdem gibt es bald schon alle paar Monate eine neue Version von WordPress. Aktualisiert man, ist oft irgendwas nicht kompatibel. Und oft zerschießt es einem alles.

WP ist fett und langsam geworden. Es wird an Attraktivität immer mehr einbüßen, wenn die Entwickler so weitermachen.

Doch zum Thema Wiederherstellung:

Gerade entdeckt, ein gutes Video bzw. eine Video-Anleitung, wie man „WordPress“-Seiten sichert und sie wiederherstellt:

„category“ in Kategorie umbenennen

Admin24 post on Juli 17th, 2013
Posted in Wordpress Tags:

Oft sind schöne Gratis-Themen für „WordPress“ auf Englisch.

Wer dort etwas ändern will – zum Beispiel die „categories“ (sprich Kättegories) in Kategorien umbenennen möchte, der muß in den Inhalts-Ordner „wp-content“ und dort die „sidebar.php“-Datei herunterladen und mit einem Editor öffnen. Dann das Wort „categories“ über die Suchfunktion suchen und umbenennen.

Es ist eine H2-Rubrik oder auch eine H3-Rubrik, in welcher es zu finden sein wird.

Gleich kann man mit anderen Dingen verfahren wie z. B. „archives“, wenn man dieses in Archiv umbenennen möchte.

WordPress: Wo ist der „body tag“? – Wo die Fußdatei „footer.php“?

Oft heißt es bei Partnerprogrammen oder Internetwerbe-Netzwerken: „Fügen Sie die folgende Datei unmittelbar vor dem „body tag“ in Ihren Blog ein“.

Das klingt einfach, ist es aber nicht, wenn man sich nicht ein wenig auskennt.

Denn erstmal muß man wissen, wo um alles in der Welt der „body tag“ in WordPress ist. In welcher Datei ist der schließende „body tag“?

Der schließende Körper-Tag (body tag)  befindet sich in dem Fußbereich (footer).

Die Datei heißt footer.php.

Doch auch das hilft noch niemanden weiter, der sich nicht exzellent mit WordPress auskennt. Denn es fragt sich: Wo ist denn diese „footer.php“ überhaupt zu finden?

Sie findet sich im Thema (theme) von WordPress. Und der „theme“-Ordner ist im Oberordner WP-content. Dann dort den Ordner „themes“ anklicken, dann dort das Thema („theme“) öffnen / anklicken, das man nutzt. Und dann findet sich dort endlich die Datei „footer.php“.

Diese mit einem Editor öffnen (darauf achten, daß nicht im Text-Format gespeichert wird, das machen leider einige bescheuerte Editor-Programme, daher am besten einen Html-Editor herunterladen, gibt es gratis im Internet).

Für alle, die sich noch mehr für das Technische interessieren:

Die footer.php, die Fußdatei:  Hier schließt sich der „body tag“.  Das Gegenstück dazu ist die header.php, die Kopfdatei. In die header.php befindet sich der Kode-Beginn des body-tags.