header

Author Archive

Der Umgang mit Sicherheitslücken, verwundbare Infrastrukturen und verschiedene DDoS-Angriffe – 22. MELANI-Halbjahresbericht

Der Umgang mit Sicherheitslücken.

Der Umgang mit Sicherheitslücken.Umgang

Im zweiten Halbjahr 2015 kam es weltweit wiederum zu einigen teilweise spektakulären Cyber-Vorfällen. Im Fokus standen unter Anderem verschiedene DDoS-Attacken, Angriffe mittels Phishing sowie Angriffe auf industrielle Kontrollsysteme. Das Schwerpunktthema des 22. MELANI-Halbjahresberichts, der heute veröffentlicht wurde, bildet der Umgang mit Sicherheitslücken.

Die Melde- und Analysestelle Informationssicherung (MELANI) zeigt im aktuellen Halbjahresbericht die wichtigsten Cyber-Vorfälle der zweiten Jahreshälfte 2015 national und international auf. Dabei spielen die Sicherheitslücken, welche oft aufgrund fehlender Updates bestehen, eine grosse Rolle und sind deshalb Schwerpunktthema im vorliegenden Halbjahresbericht.

Schwerpunktthema: Der Umgang mit Sicherheitslücken

Alle Internetnutzer, ob Privatpersonen oder Unternehmen, sind gleichermassen und dauernd potenziellen Cyber-Gefahren ausgesetzt. Besonders oft werden dabei Sicherheitslücken ausgenützt. Im vergangenen Jahr registrierte MITRE, die Organisation für Sicherheitsforschung, rund 6‘500 neue Schwachstellen in ihrer Datenbank. Dies dürfte jedoch nur die Spitze des Eisbergs sein, da viele Sicherheitslücken gar nicht publik werden, oder nicht an MITRE gemeldet wurden. Der Halbjahresbericht zeigt auf, warum Sicherheitslücken bestehen und welche Bestrebungen als Gegenmassnahmen im Gange sind.

Industrielle Kontrollsysteme im Visier

Die grosse Mobilität und online getätigte Bestellungen, die schon morgen geliefert sein sollten, stellen grosse Anforderungen an Transportunternehmen und die Logistik. Um den immer grösser werdenden Ansprüchen gerecht zu werden, werden die eingesetzten Kontrollsysteme heute oft per Fernzugriff gesteuert und gewartet. Häufig sind solche Systeme jedoch verwundbar, weil der physische Zugang zu ihnen zu wenig gesichert ist, die Systeme und die eingesetzten Sicherheitsmechanismen veraltet sind oder weil öffentlich bekannte Standardpasswörter verwendet werden. Sind diese Systeme erfolgreich gehackt worden, lassen sie sich leicht manipulieren.

2500 gemeldete Phishing-Fälle auf antiphishing.ch

Ob mittels gefälschten E-Mails mit dem Logo der Bundesverwaltung, mit infizierten PDF-Dateien oder durch infizierte Werbeanzeigen auf Webseiten: Phishing ist weiterhin eine beliebte Angriffsmethode. Um die Meldungen bezüglich Phishing besser zu kanalisieren und effizienter zu analysieren, hat MELANI im Sommer 2015 das Portal antiphishing.ch lanciert. Über das Portal wurden MELANI im letzten Jahr rund 2500 Phishing-Seiten gemeldet.

DDoS-Attacken weiterhin aktuell

Auch im zweiten Halbjahr 2015 war Erpressung in der Cyberwelt eine beliebte Methode, einen schnellen finanziellen Gewinn zu erzielen. Neben den zahlreichen Arten von Verschlüsselungs-Schadsoftware, wurde erneut mittels DDoS-Angriffen versucht, die Verfügbarkeit von Websites zu stören und dann von einem Opfer Geld zu erpressen. Nachdem Mitte 2015 vor allem die Gruppe «DD4BC» mit DDoS-Angriffen aktiv war, tauchte in der zweiten Hälfte des Jahres eine Gruppe «Armada Collective» auf. Der aktuelle Halbjahresbericht zeigt auf, wie die DDoS-Angriffe funktionieren und wie sich Unternehmen davor schützen können.

Wikipedia: eine bürokratische Oligarchie?

Wikipedia:

Wikipedia: eine bürokratische Oligarchie?

Soziologen haben den Arbeitsprozess bei Wikipedia und die Interaktion zwischen den dortigen Redakteuren untersucht und sind zu der Schlussfolgerung gekommen, dass die virtuelle Enzyklopädie von eisernen Gesetzen der Oligarchie geprägt ist. Die Untersuchung erschien bei Future Internet.

Im Rahmen der Studie wurden die soziale Hierarchie und die Verhaltensnormen unter den Wikipedia-Redakteuren unter die Lupe genommen. Dabei wurden die für die Untersuchung genutzten Daten der Zeitperiode von 2001 bis 2015 entnommen.

Schließlich stellten die Wissenschaftler mehrere Besonderheiten bei Wikipedia fest. Unter anderem erwähnen die Soziologen das eiserne Gesetz der Oligarchie. Die Grundlagen, die von den etwa 100 ersten Redakteuren festgelegt wurden, sind laut der Studie auch heute aktuell, obwohl zurzeit bis zu 30.000 Redakteure tätig sind. Dabei hätten nur wenige Mitarbeiter das endgültige Sagen auf der Seite. Und diese Tendenz werde sich in Zukunft nur weiterentwickeln.

Außerdem zeigt die Forschung, dass Wikipedia aus evolutionärer Sicht ziemlich konservativ ist und die von Beginn an festgelegten Normen beibehält. Trotz des schnellen Wachstums der Gemeinschaft der Enzyklopädie blieben 89 Prozent der Normen unverändert, so die Studie.

Demnächst haben die Wissenschaftler vor, ihre Untersuchung vom Standpunkt der Kulturanthropologie fortzusetzen.

„Wir müssen begreifen, wie diese Systeme funktionieren, wenn wir verstehen wollen, wie die Wirtschaft der Zukunft sich entwickeln wird. Sie haben keine Gesetze, sie haben nur Traditionen und Normen“, kommentierte einer der Forscher.

Was ist ein Stylesheet ?

Admin24 post on April 28th, 2016
Posted in Tech allgemein

Was ist der Unterschied zwischen Stylesheet und CSS ? Da gibt es keinen Unterschied. CSS wird einfach nur abgekürzt, es bedeutet „Cascading Style Sheets“.

Trennung von Inhalt und Design

Der Sinn von Stylesheet besteht in der Trennung von Inhalt und Design. Also man kann den Inhalt den man hat einen Deisgn verleihen, man entscheidet wie die Farbe und die Form aussehen sollte. Sie haben bestimmt schon mal etwas neues probiert z.B die Schriftart zu wechseln, eine neue Farbe zugeben. Wenn Sie weiter kamen haben Sie noch Container erstellt, wo alle Contents platz hatten.

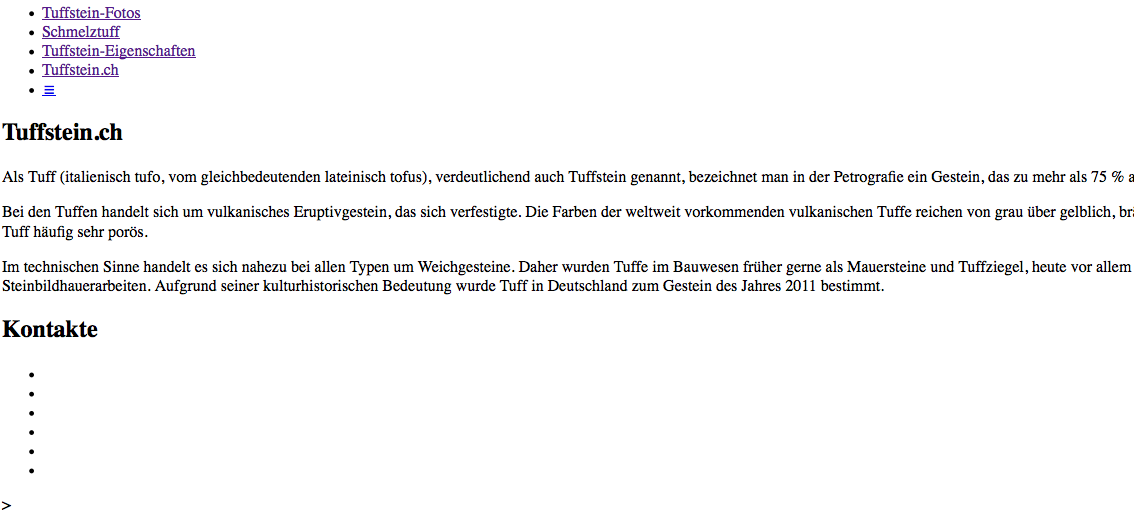
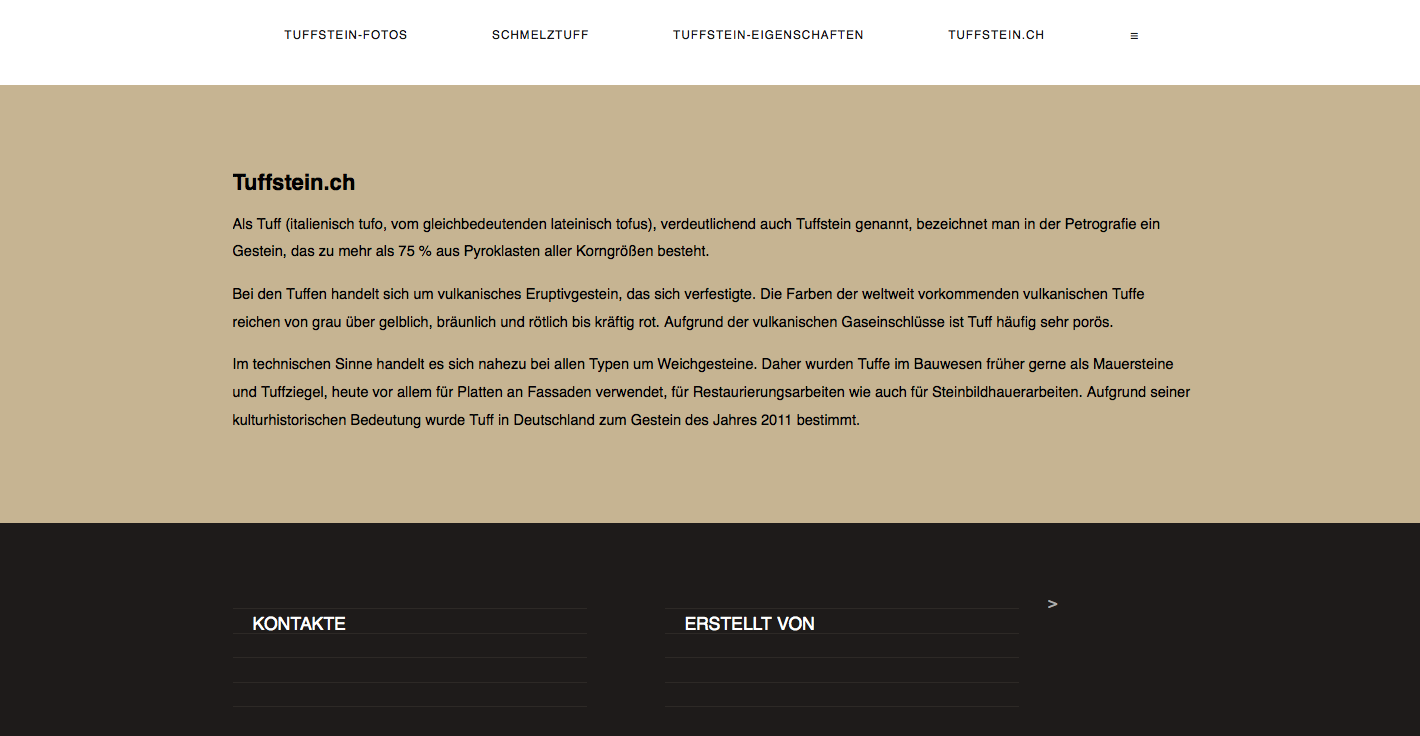
Heut zu tage besitzen alle Webseiten CSS, ohne Stylesheet würde die Seite leer aussehen, es besitzt keine Form und Farbe. Hier zu sehen die Webseite ohne CSS und mit CSS.Diese Seite besitzt keine Formatierung.

Diese Seite besitzt keine Formatierung.


Die Webseite mit CSS

Die Webseite mit CSS

Wo kommen die CSS Befehle hin ? Das können Sie selber entscheiden, Sie können eine Datei erstellen wo alle CSS Befehle eingeschrieben werden oder auch im Kopfberreich („head“),


Resposivebefehl – Wie geht man vor ?

Admin24 post on April 27th, 2016
Posted in Tech allgemein Tags: , ,

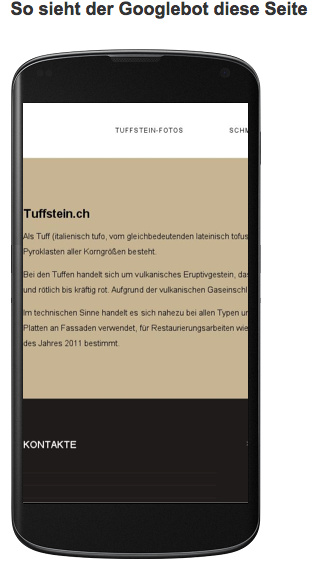
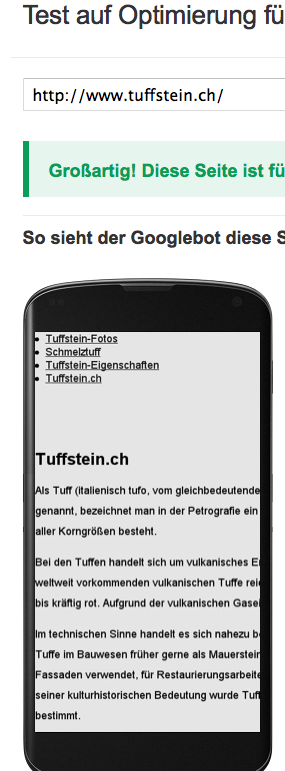
Der view Port Befehl fehlt: Browser un der Google-Responsivetest erkennen nicht das die Webseite nicht mobil unterstützt werden


Sie möchten gerne Ihre Webseite responsive gestalten ?

Als erstes definiert man im Kopfbereich, dem so genannten „<head>-tag“ der Webseite den Meta Viewport (Einsteigerinfos zu Meta Viewport). Diese eine kleine Zeile Code sorgt dafür, dass die Seite auf mobilen Endgeräten korrekt skaliert.

Bild 13

Was ist der „meta viewport“ ?

Die Browser der mobilen Geräte gehen zuerst mal davon aus, dass die Webseite nicht für mobile Geräte angepasst ist.

Also, dass die Webseiten-Breite an  die Bildschirm-Breite angepasst werden muss. Z.B. bei einem Smartphone oder Tablet an ein viel kleineren Bildschirmbereich.

Um dem Browser mitzuteilen, dass es mobile Webseiten Versionen gibt, dafür gibt es die Funktion „meta vieport“.

Allein durch den Befehl wird die Webseite natürlich nicht responsive. Es müssen für mobile Ansichten (für Smartphone, Tablet usw.) auch noch mobile Versionen erstellt werden, sonst können diese natürlich nicht angezeigt werden, wen sie gar nicht vorhanden sind.

Das erstellen eines Anzeige-Ports („view port“) ist nur der erste Schritt, um den Browser mit zu teilen, es gibt mobile Versionen.

Ohne diesen Befehl würden Browser wie Safari, Chrome, Firefox, Opera etc. eine Webseite, die mobile Versionen hat, trotzdem nicht mobil anzeigen. Unten ein Beispiel einer mobilen Webseite, einaml mit dem Befehl und einmal, wenn der Befehl „view port“ fehlt.

Der view Port Befehl wurde eingesetzt: Die verschieden Browser können jetzt erkennen das die Webseite für mobile Geräte verfügbar sind

Der view Port Befehl wurde eingesetzt: Die verschieden Browser können jetzt erkennen das die Webseite für mobile Geräte verfügbar sind


Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis

Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis. (Symbolbild)

Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis. (Symbolbild)

Der Bundesrat hat an seiner heutigen Sitzung den Jahresbericht 2015 des Steuerungsausschusses über den Umsetzungsstand der «Nationalen Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» zur Kenntnis genommen. Im vergangenen Jahr wurden wichtige Ziele erreicht. Unter anderem wurden Risiko- und Verwundbarkeitsanalysen in kritischen Teilsektoren durchgeführt, ein Lageradar zur Visualisierung der aktuellen Bedrohungslage entwickelt sowie die Fachkompetenzzentren weiter ausgebaut, damit Vorfälle rascher angegangen werden können.

Am 27. Juni 2012 hat der Bundesrat die «Nationale Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» und am 15. Mai 2013 deren Umsetzungsplan mit 16 Massnahmen verabschiedet. Die 16 Massnahmen sollen bis Ende 2017 abgeschlossen sein. Heute hat der Bundesrat vom Jahresbericht 2015 Kenntnis genommen. Auch im vergangenen Jahr konnten wichtige Ziele erreicht werden. Die Umsetzung der Massnahmen ist mehrheitlich im Zeitplan.

Risikoanalysen und visualisierte Bedrohungslage

Bei zehn von insgesamt 28 kritischen Teilsektoren wurden die Risiko- und Verwundbarkeitsanalysen abgeschlossen. In ersten Konzeptentwürfen wurde aufgezeigt, wie die identifizierten Verwundbarkeiten reduziert werden können. Bei folgenden Teilsektoren liegen Risikoanalysen vor: Erdgasversorgung, Strassenverkehr, Stromversorgung, Luftverkehr, Lebensmittelversorgung, ärztliche Betreuung und Spitäler, Banken, Labors, Medien und Zivilschutz. Neben den Kenntnissen über die Verwundbarkeiten ist auch eine gute Einschätzung der aktuellen Bedrohungslage ein wichtiges Instrument. Zu diesem Zweck entwickelte die Melde- und Analysestelle Informationssicherung (MELANI) einen interaktiven Lageradar, der die verschiedenen Cyber-Bedrohungen gegen die Infrastrukturen der Schweiz visualisiert, deren Relevanz aufzeigt und dadurch Bedrohungen frühzeitig erkennen lässt.

Fachkompetenzzentren ausgebaut

Die Organisationseinheiten der Bundesverwaltung, welche für die Identifikation von Cyberrisiken und die Behandlung von Vorfällen zuständig sind, wurden auch in diesem Jahr weiter ausgebaut, damit Vorfälle rascher und parallel behandelt werden können. Zur Identifikation von Täterschaften konnte die Fachabteilung Cyber des Nachrichtendienstes des Bundes (NDB) ihr Spezialwissen und ihre Fähigkeiten aufbauen, die es ihr erlauben, die Ziele, Methoden und Akteure eines Angriffs zu analysieren und so mögliche Täter zu identifizieren.

Internationale Zusammenarbeit und Kompetenzbildung

Im Bereich der Forschung und Bildung sind wichtige Schritte eingeleitet worden, um den Fachkräftemangel im Bereich der Sicherheit betreffend Informations- und Kommunikationstechnik zu entschärfen. Ebenso konnte die internationale Zusammenarbeit auf bilateraler und multilateraler Ebene erheblich gestärkt werden. So wurde in diesem Jahr ein zweiter Katalog von vertrauensbildenden Massnahmen mit der OSZE erarbeitet und verabschiedet.

Wirksamkeitsüberprüfung

Die Strategie NCS hat einen Umsetzungsprozess ausgelöst, der laufend auf der operativen Ebene erste Wirkungen erzielt und auch nach 2017 nicht abgeschlossen sein wird. Um zu überprüfen, wie wirksam die 16 Massnahmen sind, wurde im Januar 2016 eine Wirksamkeitsüberprüfung gestartet, die von einer externen und neutralen Stelle durchgeführt wird. Die Ergebnisse werden dem Bundesrat im Frühjahr 2017 als Basis für die Entscheide zum weiteren Vorgehen vorgelegt.

Strategie des Bundesrates für eine digitale Schweiz

Strategie des Bundesrates für eine digitale Schweiz. (Symbolbild)

Strategie des Bundesrates für eine digitale Schweiz. (Symbolbild)

Die Schweiz soll die Chancen der Digitalisierung in allen Lebensbereichen konsequent nutzen. Zu diesem Zweck hat der Bundesrat heute die Strategie „Digitale Schweiz“ verabschiedet. Diese gilt ab sofort und soll im Dialog mit Wirtschaft, Wissenschaft, Forschung und Zivilgesellschaft laufend weiterentwickelt werden. Für den Erfolg der Schweiz im digitalen Raum ist zentral, dass alle Stakeholder eng zusammenarbeiten. Die bisherige Strategie des Bundesrates für eine Informationsgesellschaft in der Schweiz aus dem Jahr 2012 war demgegenüber nur für den Bund handlungsrelevant.

Mit der heute verabschiedeten Strategie „Digitale Schweiz“ will der Bundesrat dazu beitragen, dass unser Land mehr von der zunehmenden Digitalisierung profitiert und sich als innovative Volkswirtschaft noch dynamischer entwickelt. Die Wirtschaft soll sich im digitalen Raum möglichst frei entfalten können. Mit Blick auf eine informierte und demokratische Gesellschaft und zur Sicherung der Wohlfahrt ist es zudem von zentraler Bedeutung, dass die Einwohnerinnen und Einwohner der Schweiz die modernen Informations- und Kommunikationstechnologien in ihrem täglichen Leben kompetent und sicher nutzen können.

Dies bedingt einen stabilen staatlichen Rahmen und eine Einigung auf wichtige Eckwerte (hinsichtlich Wachstumspolitik, Innovation, Infrastrukturen und Umwelt, E-Government, Bildungszusammenarbeit, Sicherheit und Vertrauen, internationale Einbettung). Zudem ist eine kohärente und zukunftsorientierte Datenpolitik zu entwickeln. Diese soll sicherstellen, dass sich das Potenzial der vermehrten Sammlung und Bearbeitung von Daten zum Vorteil der Schweiz realisieren lässt, ohne die Kontrolle über diese Daten zu verlieren.

Inhalt und Umsetzung der Strategie

Die neue Strategie „Digitale Schweiz“ versteht sich als Dachstrategie, welche die zahlreichen bereits laufenden Aktivitäten und die bestehenden Expertengruppen aufeinander abstimmen soll. Zusätzlich setzt der Bundesrat bei der Umsetzung der Strategie verschiedene Schwerpunkte, so auf die digitale Wirtschaft, auf Daten und digitale Inhalte sowie auf den Austausch der Schweiz mit dem Ausland, insbesondere auch im Hinblick auf den digitalen Binnenmarkt der Europäischen Union. Er hat deshalb zusammen mit der Strategie folgende Vorhaben verabschiedet:

  • Die Folgen der Digitalisierung für die Wirtschaft in der Schweiz analysiert das Eidgenössische Departement für Wirtschaft, Bildung und Forschung (WBF). Es klärt ab, welche Rahmenbedingungen nötig sind, damit die schweizerische Volkswirtschaft die Chancen der Digitalisierung nutzen kann. Im Zentrum stehen dabei das Wettbewerbsrecht, Regulierungsfragen sowie die Auswirkungen auf den Arbeitsmarkt.
  • Um eine kohärente und zukunftsorientierte Datenpolitik zu entwickeln, erarbeitet das Eidgenössische Departement für Umwelt, Verkehr, Energie und Kommunikation (UVEK) eine Übersicht zum Zugang, Umgang und zur Sicherheit von Daten im Bund. Darauf aufbauend wird der Bund über allfälligen Handlungsbedarf auf diesem Gebiet zu befinden haben.
  • Die Schweiz soll die Chancen eines gestärkten europäischen digitalen Binnenmarkts nutzen können. Die Bundesverwaltung sucht daher koordiniert den Austausch mit der EU auf diesem Gebiet.

Dialog „Digitale Schweiz“

Die Strategie des Bundesrates gibt nicht nur die Leitlinien für das Handeln der Bundesverwaltung vor. Entscheidend für eine erfolgreiche Umsetzung ist die vernetzte Zusammenarbeit zwischen Behörden, Wirtschaft, Wissenschaft und Forschung sowie Zivilgesellschaft. Alle relevanten Stakeholder werden zur Teilnahme an einem strukturierten Dialog „Digitale Schweiz“ eingeladen, der zusammen mit der neuen Strategie lanciert wird. Der Dialog baut auf bestehenden Plattformen (wie Infosociety Days, Initiative für „Smart Switzerland“, Swiss Internet Governance Forum, Swiss Telecommunication Summit) auf und wird vom Bundesamt für Kommunikation (BAKOM) koordiniert. Bundesintern werden die Aktivitäten durch eine Koordinationsgruppe aufeinander abgestimmt.

Colorsync-Dienstprogramm von Apple: Schrott

Admin24 post on April 16th, 2016
Posted in Tech allgemein Tags: , ,

Apple klatscht die Rechner werksmäßig mit gleich mehreren Graphikprogrammen voll.

Davon einmal unbrauchbar die Vorschau.

Und auch unbrauchbar, das ColorSync-Dienstprogramm.

Nicht einmal einfachste Bildbearbeitungs-Sachen lassen sich mit diesen Programmen bewältigen. Etwa das Verkleinern oder Vergrößern eines Bildes oder das Zuschneiden.

Es macht wirklich schlechte Laune, diese Apple-Schrott-Programme auf dem Rechner zu haben, denn selbst einfache Gratis-Graphikbearbeitungsprogramme wie IrfanView leisten nicht nur einiges mehr, sondern sind in der Bedienung auch einfach bzw. puppig im Vergleich zu den Krämpfen, die man bei ColorSync oder Vorschau hinlegen muß, wenn man auch nur mal ein Bild zuschneiden will rasch.

Und wenn man es schafft, mit den Veräppelungsprogrammen Bildern zu vergrößern oder zu verkleinern oder kurz mal etwas auszuschneiden, dann dauert es mehrere hundert Prozent Arbeitszeit und Nerven länger als mit Irfanview.

Schade, daß es IrfanView nicht für Apple zu geben scheint.


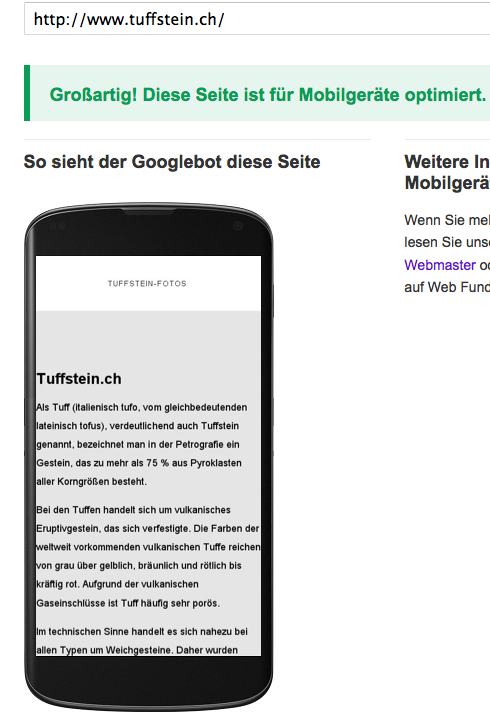
„Google Responsive Test“: nicht immer 100% zuverlässig

Responsive Test GoogleModerne Webseiten setzen heute bekanntlich auf responsive Gestaltung („resposive design“).

Internet-Monopolist Google stellt für Webentwickler („web developer“) ein Werkzeug zur Verfügung, den Google Responsiv Test.

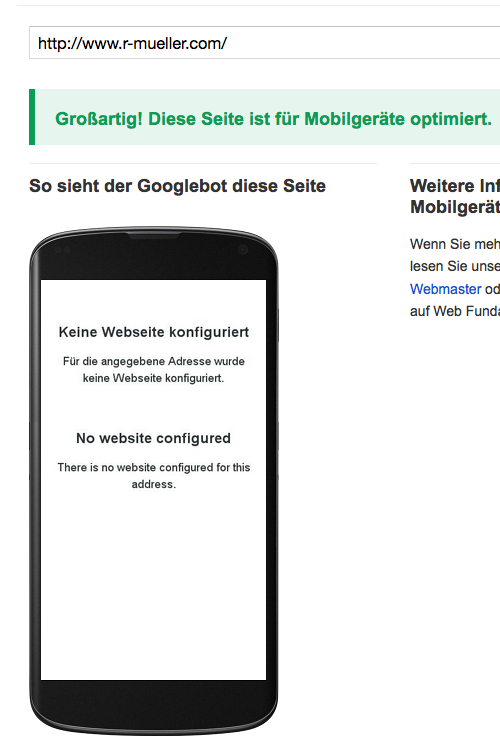
Wie das Beitragsbild zeigt, ist der Resposivtest nicht immer 100% zuverlässig.

Zum Beispiel bei einer Seite, bei der der mobile Inhalt über den Rand hinausgeht, aber Google eine responsive Version (auch, wenn sie noch unvollständig / falsch programmiert ist) erkennt, wird dies nicht erkannt.

Der Responsiv-Test ist also nur ein Anhaltspunkt, er sagt nichts über die Qualität der Programmierung aus.

Etwa darüber, ob die Navigation nutzerfreundlich ist. Oder ob der Inhalt richtig zu sehen ist (oder über den Rand hinausgeht).

Dies sollte man beachten, wenn man dieses Google-Werkzeug benutzt.

Denn auch etwa, wenn gar keine mobile Version hinterlegt wurde, also gar nicht vorhanden ist, sondern bloß ein Fülltext anstatt-dessen, gratuliert der Responsiv-Test von Google herzlich mit einem „großartig“.

Sehen Sie selbst:

Bildschirmfoto 2016-04-10 um 05.36.14

Vierte «Cyber-Landsgemeinde« des Sicherheitsverbundes Schweiz

Die vierte „Cyber-Landsgemeinde“ des Sicherheitsverbundes Schweiz (SVS) fand am 6. April 2016 in Bern statt. Die rund 100 Vertreterinnen und Vertreter von Bund und allen Kantonen erhielten Einblick in ausgewählte Projekte auf Bundes- und Kantonsebene und wurden über den aktuellen Umsetzungsstand der «Nationalen Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» informiert.

Das Ziel der NCS ist die Reduktion der Cyber-Risiken in der Schweiz, die durch die Zusammenarbeit von Behörden, Wirtschaft und Betreiber kritischer Infrastrukturen erreicht werden soll. Der Sicherheitsverbund Schweiz koordiniert mit Hilfe von vier Arbeitsgruppen zusammen mit der Koordinationsstelle NCS, welche beim Informatiksteuerungsorgan des Bundes angesiedelt ist, die Umsetzung der Strategie auf Stufe der Kantone, der Städte und der Gemeinden.

An der „Cyber-Landsgemeinde“ wurden die durch die vier Arbeitsgruppen des SVS erarbeiteten Produkte vorgestellt, die die Kantone in der Reduktion ihrer Cyber-Risiken und der Erhöhung ihrer Widerstandsfähigkeit unterstützen. Alle Kantonsverwaltungen erhielten Dokumente mit Prozessen zur Bearbeitung von Cyber-Sicherheitsvorfällen, die auf den Vorlagen der vom Kanton Waadt erarbeiteten Prozesse beruhen. Diese werden in den Kantonen teilweise schon angewendet und sind Ausdruck einer weiter voranschreitenden Vernetzung und Zusammenarbeit zwischen den Kantonen.

Der SVS hat letztes Jahr ein strategisches Seminar zu einem Szenario mit einem Cyber-Angriff gegen die Schweiz organisiert. Dabei wurde die Zusammenarbeit der zuständigen Akteure im nationalen Krisenmanagement bei Krisen mit einer Cyber-Ausprägung diskutiert. Die dabei aufgetauchten Unklarheiten und offenen Fragen im Krisenmanagement sollen im Rahmen einer bevorstehenden Simulation näher angeschaut werden.

Die Koordinationsstelle für die Bekämpfung der Internetkriminalität (KOBIK) hat Cyber-Kriminalitätsphänomene beschrieben, bei deren Erarbeitung der SVS unterstützend mitwirkte. Diese Phänomenblätter wurden letztes Jahr bei den Kantonspolizeien in Vernehmlassung geschickt.

Die Veranstaltung diente nebst der Information dazu, die Zusammenarbeit und Vernetzung zwischen den Akteuren zu fördern und Anregungen der Teilnehmenden abzuholen. Die nächste Cyber-Landsgemeinde soll 2017 stattfinden.

WEKO eröffnet Untersuchung gegen Naxoo AG

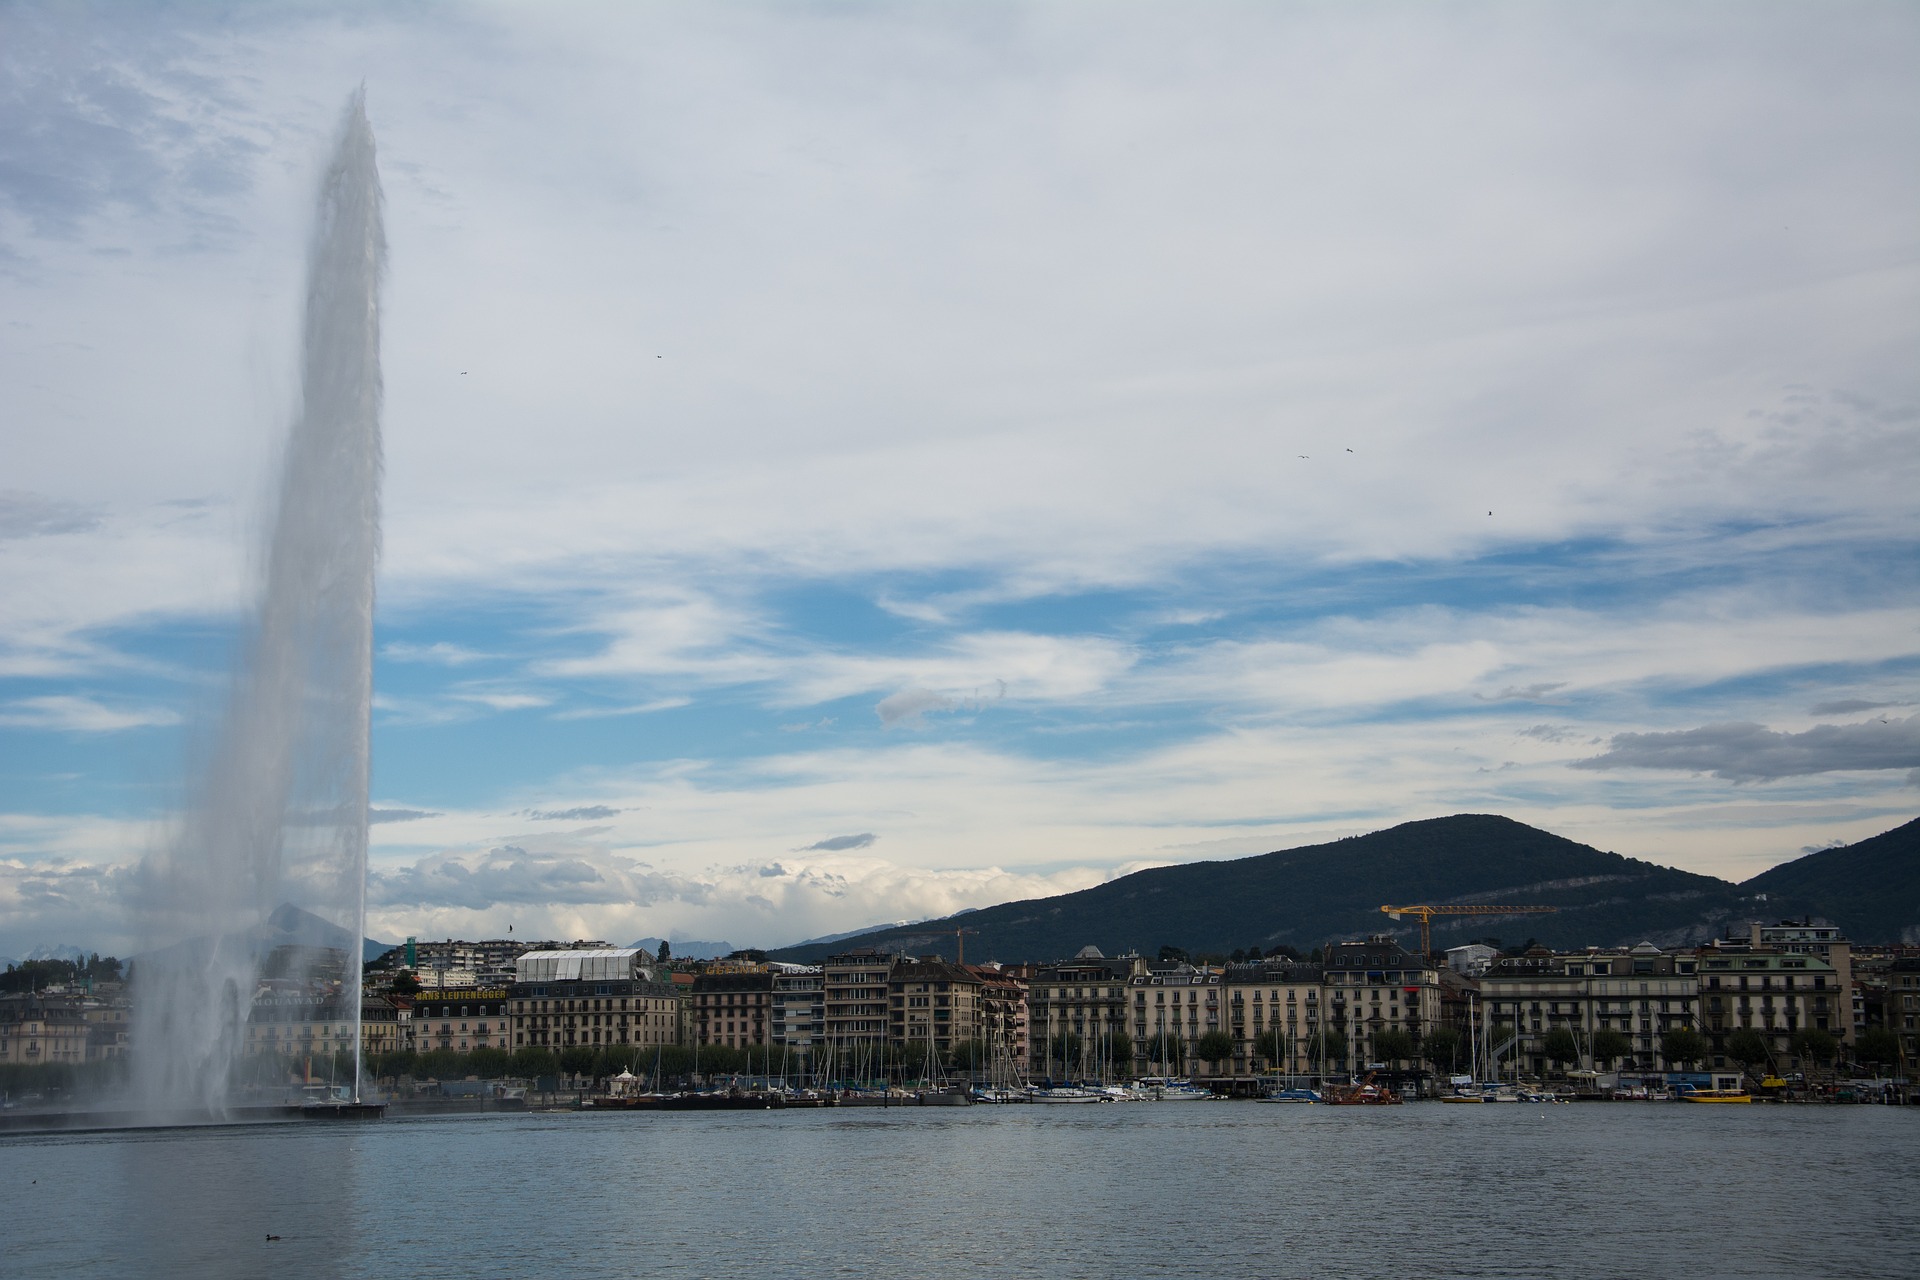
Das ganze war in Genf.

Das ganze war in Genf.

Die Wettbewerbskommission (WEKO) hat eine Untersuchung gegen die Naxoo AG (früher: 022 Télégenève AG) eröffnet. Das Sekretariat der WEKO verfügt über Anhaltspunkte betreffend eine unzulässige Wettbewerbsbeschränkung, indem die Naxoo AG im Bereich des Kabelnetzes in der Stadt Genf über eine marktbeherrschende Stellung verfügt und diese missbraucht.

Die WEKO hat entschieden, nachfolgend an eine Vorabklärung, eine Untersuchung zu eröffnen, um die Auswirkungen des Verhaltens der Naxoo AG auf den Wettbewerb zu prüfen.

Im Rahmen der Untersuchung soll geprüft werden, ob das Verhalten der Naxoo AG den Wettbewerb tatsächlich in unzulässiger Weise im Sinne des Kartellgesetzes beschränkt. Insbesondere soll geprüft werden, ob die Naxoo AG auf dem Kabelnetz im Gebiet der Postleitzahlen 1201 bis 1209 eine marktbeherrschende Stellung innehat, ob sich daraus auch eine marktbeherrschende Stellung auf den installierten Netzen in Liegenschaften ergibt und ob die Naxoo AG ihre marktbeherrschende Stellung missbraucht, indem sie den Netzzugang für Dritte einschränkt oder verhindert. Es liegen Hinweise vor, wonach Dritten, beispielsweise Anbietern von satellitengestützten Dienstleistungen, der Netzzugang zu Liegenschaften durch die Naxoo AG erschwert oder verhindert wurde, obwohl der Zugang für die Übertragung von Dienstleistungen Dritter nötig ist. Tatsächlich sehen sich die Eigentümer der Liegenschaften mit Drohungen konfrontiert, wonach die Naxoo AG, für den Fall, dass die installierten Netze in den Liegenschaften nicht mehr länger ausschliesslich für den Zugang zu den Dienstleistungen der Naxoo AG und/oder ihrer Partner genutzt werden können, ihre Dienstleistungen unverzüglich vollständig oder teilweise unterbrechen würde, was letztlich zu einem Ausschluss von Dienstleistungen Dritter führen würde.

Öffentliche Ausschreibung für die Verwaltung von .ch-Domain-Namen

Öffentliche Ausschreibung für die Verwaltung von .ch-Domain-Namen. (Symbolbild)

Öffentliche Ausschreibung für die Verwaltung von .ch-Domain-Namen. (Symbolbild)öffe

Die Verwaltung der Datenbank der .ch-Domainnamen wird öffentlich ausgeschrieben, da der Vertrag mit der Stiftung SWITCH Mitte 2017 ausläuft. Das Bundesamt für Kommunikation (BAKOM) wird Mitte April eine öffentliche Ausschreibung durchführen, um die Registerbetreiberin zu ernennen, die die zentrale Organisation und Administration der .ch-Domain sicherstellt.

Das BAKOM wird nächsten Monat die Aufgabe der Registerbetreiberin für .ch-Domainnamen öffentlich ausschreiben. Das Unternehmen, das den Zuschlag erhält, wird diese Funktion ab Sommer 2017 übernehmen. Es wird die nationale Datenbank der .ch-Domain-Namen verwalten und die elektronische Verknüpfung mit dem weltweiten Domain-Namen-System (DNS) sicherstellen. Ausserdem wird die künftige Betreiberin für die Zuteilung und den Widerruf des Nutzungsrechts an einer Internetadresse zuständig sein. Diese Aufgaben werden seit 2003 von SWITCH wahrgenommen, deren Vertrag mit dem BAKOM Mitte 2017 endet.

Die Unternehmen, die sich für die Funktion der Registerbetreiberin bewerben, müssen nachweisen, dass sie die in der Verordnung über Internet-Domains (VID) festgelegten Dienstleistungen erbringen können. Insbesondere müssen sie aufzeigen, dass sie über die Erfahrungen und das Personal verfügen, die für den reibungslosen Betrieb der technischen Infrastruktur (DNS) erforderlich sind. Mit rund zwei Millionen registrierten Domain-Namen gilt das DNS als kritische Infrastruktur für unser Land. Die Anforderungen zur Sicherstellung der Stabilität und Sicherheit sind deshalb sehr hoch. Die Registerbetreiberin ist verpflichtet, Massnahmen zur Bekämpfung der Cyberkriminalität zu treffen und die Sicherheit und Zugänglichkeit des Systems sicherzustellen. Zur Gewährleistung der Integrität und des Schutzes der Daten nach nationalem Recht dürfen an der öffentlichen Ausschreibung nur in der Schweiz ansässige Unternehmen teilnehmen, die selbst (wie auch ihre Muttergesellschaften) in keinem Abhängigkeitsverhältnis zu einem fremden Rechtssystem stehen, das eine exzessive Datenherausgabe verlangt.

Interessierte Unternehmen können ihre Bewerbung bis Mitte Juli 2016 einreichen. Das BAKOM wird im Herbst bestimmen, wer die Funktion der Registerbetreiberin ab Mitte 2017 übernimmt.

Übertragung der Funktion der Registerbetreiberin

Adressierungselemente wie Telefonnummern oder .ch-Internetadressen sind wichtige Ressourcen für unser Land. Ihre Verwaltung ist eine staatliche, dem BAKOM übertragene Aufgabe, wie dies im Fernmeldegesetz vorgesehen ist. Allerdings haben die eidgenössischen Räte im Gesetz als Ausnahme die Möglichkeit verankert, die Funktion der Registerbetreiberin einem Dritten zu übertragen. Dies erlaubte es der Stiftung SWITCH, ihre historische Tätigkeit als Verwalterin von .ch-Domain-Namen weiter auszuüben (Amtliches Bulletin des Nationalrats, 1997, S. 95). Im Fall von .swiss hat das BAKOM beschlossen, die Funktion der Registerbetreiberin selber wahrzunehmen, und gewährleistet so heute die Stabilität, Koordination und Kontinuität der Verwaltung der .swiss-Domain.

Evaluation der Beobachtung der digitalen Wirtschaft durch den Bund

Evaluation der Beobachtung der digitalen Wirtschaft durch den Bund. (Symbolbild)

Evaluation der Beobachtung der digitalen Wirtschaft durch den Bund. (Symbolbild)

Die Strategie des Bundesrates für eine Informationsgesellschaft in der Schweiz sah 2012 vor, den Fortschritt der E-Wirtschaft in der Schweiz zu beobachten.

Ziel war es, über die volkswirtschaftlich relevanten Effizienzgewinne durch vernetzte Akteure und Prozesse zu informieren sowie gegebenenfalls Vorschläge und Massnahmen zu unterbreiten. Der Beobachtungsauftrag wurde durch das Staatssekretariat für Wirtschaft SECO wahrgenommen.

Im Auftrag des SECO erstellte das Institut für Wirtschaftsstudien Basel in den Jahren 2012, 2013 und 2014 je einen E-Wirtschaft-Bericht. Im Jahr 2015 beauftragte das SECO die Polynomics AG diese Berichte zu evaluieren.

Im Rahmen der Evaluation untersuchte Polynomics, inwieweit die E-Wirtschaft-Berichte den Beobachtungsauftrag des Bundesrates sowie die von relevanten Stakeholdern herangetragenen Erwartungen erfüllen. Die Evaluation dient dem SECO zudem als Grundlage, um 2016 darüber zu entscheiden, ob und in welcher Form der Beobachtungsauftrag künftig umgesetzt werden soll.

WordPress-Suchfunktion: Der reinste Müll

Wordpress-Suchfunktion: reiner Müll

WordPress-Suchfunktion: reiner Müll

WordPress hat nicht mal intern eine funktionierende Suchfunktion.

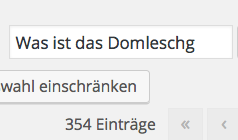
Ich suchte kürzlich auf Domleschger-Zeitung.ch nach einem Beitrag „Was ist das Domleschg?“ und gab den Suchstrang in die Suchleiste ein.

Heraus kam allerlei Quatsch, denn WP zeigte dooferweise alle Beiträge an, die eines der 4 Wörter enthalten, nicht aber den Beitrag mit dem Suchstrang.

Einschränken ließ sich die Suche nur in Kategorien, die man auswählen konnte. Was natürlich null nützt, wenn man nicht weiß, in welcher Kategorie der gesuchte Artikel verortet ist.

Und: Weil 354 von 388 Beiträgen auf der Seite angzeigt wurden, dürfte die Auswahl kaum ausreichend kleiner sein, selbst, wenn man die Kategorie wüßte.

Ganz magere Leistung und auch ein Indiz dafür, wie rückständig WordPress ist.

Und ein Grund mehr, WordPress-Alternativen wie Nibbleblog etc. zu unterstützen.

Passwörter von 6‘000 E-Mail-Konten im Umlauf

Admin24 post on März 18th, 2016
Posted in Tech allgemein Tags: , , ,
  • Die Melde- und Analysestelle Informationssicherung hat 6‘000 Adressen zu E-Mail Konten erhalten, die offenbar gehackt wurden und nun möglicherweise für illegale Zwecke missbraucht werden.

Der Melde- und Analysestelle Informationssicherung MELANI wurden rund 6‘000 gehackte E-Mail-Konten gemeldet. Es besteht die Gefahr, dass diese Konten mit den gehackten Passwörtern nun für illegale Zwecke (Betrug, Erpressung, Phishing usw.) missbraucht werden.

MELANI hat deshalb ein Online-Tool publiziert, mit dem jeder überprüfen kann, ob seine E-Mail Adresse betroffen ist. Das Tool kann unter https://www.checktool.ch aufgerufen werden. Für die Überprüfung ist nur die Eingabe der E-Mail-Adresse notwendig. Diese wird nicht im Klartext übermittelt und auch nicht gespeichert.

MELANI rät allen Personen und Unternehmen, diesen Check durchzuführen. Sollte ein E-Mail-Konto betroffen sein, gibt das Online-Tool eine entsprechende Meldung aus. In diesem Fall empfiehlt MELANI den Betroffenen folgende Massnahmen:

  • Ändern Sie das Passwort des E-Mail-Kontos sofort.
  • Auch alle anderen online verwendeten Passwörter sollten Sie unverzüglich ändern. Insbesondere, wenn Sie das für das E-Mail-Konto verwendete Passwort auch für andere Dienste (Online-Shops, E-Banking usw.) verwendet haben.
  • Alle in den E-Mail-Kontakten aufgeführten Personen dahingehend informieren, dass sie beim Empfang von E-Mails mit Ihrem Absender vorsichtig sein und im Zweifelsfall bei Ihnen rückfragen sollen.
  • Überprüfen Sie in den nächsten Wochen jegliche Art von Kontoauszügen, iTunes-Belastungen usw. Sollten Sie Unregelmässigkeiten feststellen, setzen Sie sich bitte sofort mit Ihrer Bank resp. dem entsprechenden Unternehmen in Verbindung.

Die digitale Zukunft braucht Freiheit, Sicherheit und Wissen

Rede von Bundespräsident Johann N. Schneider-Ammann anlässlich der Eröffnung der CeBIT 2016

Sehr geehrter Herr Bundesminister
Sehr geehrter Herr Kommissar
Sehr verehrte Damen und Herren Minister
Sehr geehrter Herr Ministerpräsident
Sehr geehrter Herr Oberbürgermeister
Sehr verehrten Damen und Herren Abgeordnete und Staatssekretäre aus Bund, EU und Ländern
Exzellenzen
Sehr geehrter Herr Dr. von Fritsch

Meine Damen und Herren
Liebe Freunde

Es freut mich ausserordentlich Ihnen die Grussbotschaft der Schweizer Regierung vor diesem grossartigen Hintergrund überbringen zu dürfen. Das Matterhorn ist eines der schönsten Symbole der Schweiz. Zugegeben: Persönlich betrachte ich diesen Berg mit gemischten

Gefühlen. Denn es ist einer der wenigen 4000er der Schweiz, den ich als Bergsteiger nicht bezwingen konnte.

Meine Damen und Herren
Wir sind natürlich nicht hier, um meine alpinistischen Leistungen zu diskutieren. Wir sind hier, um einen Blick nach vorne zu werfen. In unsere digitale Zukunft. Und was wir zusammen dafür tun können, damit diese Zukunft ihre Versprechen halten kann. Sei es in der Wirtschaft, in der Gesellschaft oder in der Politik.

Als ich meine Karriere als Ingenieur in der Elektronikindustrie begann, war die Zukunft sehr in Mode. Das war Mitte der Siebziger Jahre. Das Apollo-Programm war in aller Munde. Star Trek war damals schon eine Kultserie. Der Blick in die Zukunft war optimistisch. Man freute sich auf Roboter als Helfer, man träumte vom fliegenden Automobil. Diese Vorstellung einer verheissungsvollen Zukunft verlor dann aber ihre Unschuld. Zukunft wurde sogar zur Bedrohung. Für den Menschen, für die Umwelt.

Wiederum setzte Hollywood den Ton: Der Film „Terminator“ wurde 1984 zum düsteren Sinnbild einer bedrohlichen technologischen Zukunft, das die folgenden Jahre grösstenteils bestimmte. Trotzdem wurde die Zukunft allmählich zur Gegenwart. Der Personal Computer und das Mobiltelefon wurden allgegenwärtig. Das Internet begann sie zu verbinden. Aber diese Innovationen waren eigentlich erst Fortsetzungen bekannter menschlicher Tätigkeiten.

Statt Brief – Email.
Statt Zeitung – Webseite.
Statt persönlichem Gespräch – Chat.
Statt Brockhaus – Wikipedia.
Statt Flohmarkt – eBay.

Das mutet angesichts der bahnbrechenden Technologien, die sich heute abzeichnen, bereits veraltet und langweilig an. Wo stehen wir heute? Wie halten wir es heute mit der Zukunft? Ich glaube: Die Faszination ist wieder da. Die Zukunft, von der wir in den Siebziger Jahren als junge Ingenieure träumten, ist heute dank der rasanten Entwicklung der Technologie in greifbare Nähe gerückt. Roboter werden schon bald an der nächsten Strassenecke anzutreffen sein. Autos werden zwar vielleicht nicht fliegen, aber sie werden zumindest selber fahren. Das „Auto-Auto“, wie der Spiegel vor einigen Wochen so schön titelte.

Die Schweiz hat dabei nicht wenig zu dieser enormen Entwicklung beigetragen: Wie im vorher gezeigten Film kurz erwähnt, ist das World Wide Web am Genfersee erfunden worden. Und zwar im CERN, dem „Centre européen de recherche nucléaire“. Das zeigt exemplarisch, wie wichtig internationale Zusammenarbeit für den Fortschritt ist. Heute beherbergt Zürich das grösste Forschungszentrum des Internetgiganten Google ausserhalb der USA, mit mehr als 3000 Mitarbeiter. Das Forschungszentrum von IBM und viele andere private

Forschungsinstitute haben die Nähe zu unseren Eidgenössischen technischen Hochschulen in Zürich und Lausanne gesucht. Das wirkt sich auch positiv auf unsere Unternehmen aus, die international erfolgreich Schweizer Spitzenprodukte in Informatik und Telematik verkaufen. Die Schweiz hat also in Sachen Forschung und Innovation enorm viel zu bieten. Deshalb ist es auch für Europa wichtig, dass wir weiterhin am europäischen Forschungsprogramm Horizon 2020 teilnehmen. Ich danke an dieser Stelle der deutschen Bundesregierung für ihre Unterstützung.

Meine Damen und Herren
Damit die technologischen Errungenschaften nicht nur eine Angelegenheit von Entwicklern, Produzenten und Konsumenten ist – sondern auch von Bürgern – muss die Zukunft bildlich gesprochen wieder bei allen Mitgliedern unserer Gesellschaft ankommen. Das ist wohl immer mehr der Fall. Man kann die digitale Welt nicht mehr ignorieren. Jeder ist betroffen: Die Taxifahrer durch Uber, die Hoteliers durch AirBnB, aber auch die Ärzte durch den Supercomputer Watson und „eHealth“.

Und eine Venture Capital Firma in Hong Kong wählte 2014 einen „Finanz-Robo-Advisor“ in sein oberstes Gremium. Ein Computer wird Vorstandsmitglied! Das ist wahrlich gewöhnungsbedürftig. Damit angesichts dieses enormen Wandels die gesellschaftliche Akzeptanz sichergestellt werden kann, braucht es viel Verantwortungsbewusstsein. Wir müssen lernen mit den Möglichkeiten und auch Risiken der neuen digitalen Technologien umzugehen. Und das nicht morgen, sondern heute. Dabei brauchen wir Orientierungshilfen.

Ich sehe drei wichtige Pfeiler:

• Freiheit
• Sicherheit
• Wissen

Lassen sie mich das skizzieren.Zum ersten Pfeiler: Freiheit ist die Voraussetzung für Kreativität. Die technologischen Potentiale
können sich nur entfalten, wenn wir den klügsten Köpfen den nötigen Freiraum lassen. Als Liberaler werde ich deshalb etwas unruhig wenn ich sehe, dass Juristen schon über die zukünftigen Rechte unserer Roboter debattieren. Eine gewisse Zurückhaltung wäre wünschenswert. Denn während wir uns rechtlich gegen alle möglichen Gefahren absichern, riskieren wir, dass immer mehr Wertschöpfungsketten nach Kalifornien oder Asien abwandern.

Nur der verantwortungsvolle Umgang mit Technologie in einem freiheitlichen Umfeld wird es uns erlauben, unsere Industrie und Wirtschaft zu erhalten und die Arbeitsplätze zu sichern. Zudem sind die Möglichkeiten so vielfältig, dass es keinem staatlichen Gremium gelingen kann, den Überblick zu wahren und Entwicklung in bestimmte Bahnen zu leiten. Hier müssen sich Pioniergeist und Vernunft die Hand geben. Das heisst aber nicht, dass der Staat tatenlos zuschauen soll. Ganz im Gegenteil: Er hat für die bestmöglichen Rahmenbedingungen zu sorgen. Das fällt bei diesem Thema nicht leicht.

Die Behörden sind hier systematisch im Rückstand. Sie reagieren auf Entwicklungen, welche Wirtschaft und Gesellschaft längst prägen. Die Thematik erhielt lange zu wenig Beachtung. Umso wichtiger ist es, dass die Politik sich in den kommenden Jahren intensiv mit der Digitalisierung auseinandersetzt und auch selber Debatten anstösst. Die Schweizer Regierung wird diesen Frühling eine Neuauflage der Strategie für die digitale Gesellschaft verabschieden. Und selbstverständlich bleibt die Thematik eine Daueraufgabe für verschiedene Bereiche der Verwaltung.

Wie schaffen wir ein positives Umfeld für die Digitalisierung? Einerseits mit einem attraktiven wirtschaftspolitischen und steuerlichen Umfeld, anderseits gezielt mit Innovationsförderung: In der Schweiz haben wir beispielsweise das Netzwerk Swiss Innovation Park geschaffen und sind daran, unsere Kommission für Technologie und Innovation zu reformieren. Sie unterstützt finanziell Firmen und Hochschulen bei Technologietransfer und Produkt- und Prozessentwicklungen.

Aber die Ideen dafür sollen von den privaten Akteuren kommen, nicht vom Staat. Der zweite Pfeiler ist die Sicherheit. Die öffentliche Hand muss weiterhin dafür sorgen, dass die Sicherheit aller Bürger gewährleistet bleibt. Das bleibt eine der wichtigsten Aufgaben des Staates – und sie wird in der digitalen Welt nicht einfacher. Ist der der Schutz der Privatsphäre des einzelnen Bürger weniger hoch zu gewichten als das Interesse der Gesellschaft, sich gegen Terrorismus und Kriminalität zu verteidigen? Sie wissen, diese Debatte findet zurzeit in den USA zwischen einem Unternehmen und dem FBI statt. Wir müssen dazu auch in Europa Antworten finden.

Eines ist heute schon klar: Die neuen digitalen Technologien können dem Allgemeinwohl nur nützlich sein, wenn der Bürger sich nicht von ihnen bedroht fühlt. Hackern und anderen digitalen Freibeutern gilt es das Handwerk zu legen. Das wird mehr denn je nur mit Kooperation gelingen – geographische Grenzen verschwinden auf dem digitalen Globus.

Der dritte Pfeiler lautet: Wissen. „Civilization is a race between education and catastrophe“, schrieb der Autor H.G Wells. Dieses Rennen müssen wir gewinnen. Heute mehr denn je. Einerseits steigen die Anforderungen in der digitalen Arbeitswelt noch weiter an. Wir tun gut daran, auch in Zukunft in unsere Bildungssystem stark zu investieren. Die Plattitüde von den klugen Köpfen als einziger Rohstoff ist etwas abgenützt, trifft aber auf die Schweiz weiter zu – und auf viele andere Länder auch. Bildung vermittelt den Menschen Fähigkeiten, sichert ihnen Chancen auf einen Job und gibt ihnen damit eine Perspektive. Zweitens macht Wissen aus – überspitzt gesagt – unmündigen Konsumenten neuer Technologien mündige Bürger. Auch das ist zentral, wenn wir die Digitalisierung als Chance nutzen wollen. Dabei sind nicht nur die Ingenieurwissenschaften gefordert, ihr Wissen mit der breiten Öffentlichkeit noch besser zu teilen, damit diese mitreden kann. Auch die Geistes- und Sozialwissenschaftler etwa sind gefragt, um die neuen Formen des menschlichen Lebens und Zusammenlebens zu verstehen und zu vermitteln.

Meine Damen und Herren
Ich komme zum Schluss.Die CeBIT ist ein Ort,an dem Innovationen sichtbar und die digitale Zukunft greifbar werden. Und damit ist die CeBIT eine hervorragende Plattform, nicht nur um „gute Geschäfte“ zu machen – sondern auch über die genannten Fragen nachzudenken und zu diskutieren. Die Schweiz ist stolz, als Partnerland dieser wichtigen Messe auftreten zu dürfen. Und unser Land freut sich, einen massgeblichen Beitrag für die digitale Zukunft zu leisten. Eine Zukunft mit Vernetzung und Wettbewerbsfähigkeit. Eine Zukunft mit Sicherheit, Wohlstand und Perspektiven für alle Bürgerinnen und Bürger.Eine Zukunft, die ihre Versprechen hält. Ich wünsche Ihnen allen eine erfolgreiche CeBIT.

Vielen Dank für Ihre Aufmerksamkeit.

Es gilt das gesprochene Wort

Temporäre freiwillige Massnahmen gegen Internetpiraterie

Das Staatssekretariat für Wirtschaft SECO hat im Jahr 2015 an einem Runden Tisch mit Vertreterinnen und Vertretern von Internet Access Providern, der „Swiss Anti-Piracy Federation“ und der Bundesverwaltung über freiwillige Massnahmen zur Bekämpfung der Internetpiraterie bis zum Inkrafttreten des revidierten Urheberrechtsgesetzes diskutiert.

Der Austausch hat gezeigt, dass Hosting Provider auf Basis eines Verhaltenskodex bereits heute einen Beitrag zum Schutz der Urheberrechte leisten. Die Internet Access Provider beteiligen sich an diesen Bemühungen insbesondere mittels ihrer Beziehungen mit den Hosting Providern; Massnahmen wie die Blockade von Webportalen mit Inhalten aus offensichtlich illegalen Quellen sollen über eine Gesetzesrevision eingeführt werden.

Betrügerische Telefonanrufe gegen KMUs im Zusammenhang mit dem eBanking Trojaner „Retefe“

Seit Anfang Februar 2016 erreichen die Melde- und Analysestelle Informationssicherung MELANI sowie die Koordinationsstelle zur Bekämpfung der Internetkriminalität KOBIK vermehrt Meldungen aus der Bevölkerung betreffend betrügerischen Telefonanrufen, welche das Ziel haben, eBanking Betrug zu ermöglichen.

Die Masche ist neu: Die Täterschaft ruft KMUs in der Schweiz unter einem Vorwand an, um eine E-Mail Adresse zu erhalten (z.B. die anstehende Übergabe eines Paketes). Wird eine solche bekannt gegeben, versendet die Täterschaft innert kurzer Zeit ein plausibel klingendes, auf das Telefonat bezugnehmendes E-Mail mit einem Link zu einem bekannten Cloud-Anbieter. Hinter dem Link befindet sich ein ZIP-Archiv, welches ein bösartiges Java-Script oder eine ausführbare Datei enthält. Die durch Anklicken dieser Datei durchgeführten Änderungen am Betriebssystem des Opfers (namentlich das ändern der Web-Proxy Einstellungen von Internet Explorer und Firefox, sowie das Hinzufügen einer bösartigen Certificate Authority zum vertrauenswürdigen Zertifikatsspeicher), erlauben es dem Angreifer auf das eBanking des Opfers zuzugreifen, sobald dieses sich das nächste Mal auf seinem eBanking-Konto anmeldet.

Bestechung bei IT-Vergaben im BAFU: Sechs Personen angeklagt

Bestechung bei IT-Vergaben im BAFU: Sechs Personen angeklagt. (Symbolbild)

Bestechung bei IT-Vergaben im BAFU: Sechs Personen angeklagt. (Symbolbild)

Die Bundesanwaltschaft (BA) hat die Strafuntersuchung in Zusammenhang mit Vergaben im Bereich von IT-Projekten im Bundesamt für Umwelt (BAFU) abgeschlossen und klagt sechs Personen beim Bundesstrafgericht in Bellinzona an.

Im Zentrum der Untersuchung standen unter anderem Vergaben von zahlreichen Dienstleistungsverträgen im BAFU an externe IT-Firmen in den Jahren 2007 bis 2010. Einem der Hauptangeklagten, einem ehemaligen externen IT-Projektleiter, legt die BA mehrfache ungetreue Amtsführung (Art. 314 StGB), mehrfaches Bestechen (Art. 322ter StGB), mehrfaches Sich bestechen lassen (Art. 322quater StGB) sowie Urkundenfälschung (Art. 251 Ziff. 1 Abs. 2 StGB) zur Last. Ein ehemaliger Sektionschef des BAFU muss sich wegen mehrfacher ungetreuer Amtsführung und mehrfachen Sich bestechen lassens verantworten. Zwei weitere Personen werden entweder wegen mehrfachen Bestechens (Art. 322ter StGB) und/oder Gehilfenschaft zur ungetreuen Amtsführung (Art. 314 i.V.m. Art. 25 StGB) angeklagt. Für die zwei übrigen Personen lautet die Anklage auf Gehilfenschaft zur ungetreuen Amtsführung.

Dem damaligen IT-Projektleiter des Projekts DaZu (Datenzugang) wird vorgeworfen, während seines Mandats im BAFU von IT-Anbieterfirmen unrechtmässige Provisionszahlungen in der Höhe von insgesamt ca. CHF 118‘000, verlangt, vereinbart und von ihnen erhalten zu haben. Im Gegenzug sorgte er dafür, dass das BAFU mit diesen Unternehmen Dienstleistungsverträge abschloss. Weiter wird ihm vorgeworfen, zusammen mit dem damaligen Leiter Informatik, Logistik und Organisation (ILO) unter Umgehung des öffentlichen Beschaffungsrechts für das BAFU Softwarelizenzen und Informatikdienstleistungen im Wert von ca. CHF 0.5 Millionen über eine von ihm kontrollierte Firma, und nicht direkt beim Anbieterunternehmen beschafft und im Gegenzug dem erwähnten ILO-Chef nicht gebührende geldwerte Vorteile von mehreren 10‘000 CHF in Form von Bargeld, Reisen und Geräten zukommen lassen zu haben. Den Schaden zu Lasten des BAFU aus besagten Verträgen beziffert die BA auf über eine halbe Million CHF.

Dem erwähnten vormaligen Sektionschef ILO wird seinerseits vorgeworfen, im Zusammenhang mit seiner amtlichen Tätigkeit vom Projektleiter DaZu ihm nicht gebührende Vorteile in der Höhe von gesamthaft ca. CHF 50‘000 im Gegenzug zu den erwähnten Softwarelizenzen und Informatikdienstleistungen sowie weiteren IT-Vergaben an vom Projektleiter kontrollierte Firmen angenommen zu haben. Sodann wird ihm zur Last gelegt, als Beamter von einer weiteren IT-Anbieterfirma Geräte der Unterhaltungselektronik im Namen und auf Rechnung des BAFU beschafft, jedoch für private eigene Zwecke verwendet zu haben. Der Schaden zulasten des BAFU beträgt diesbezüglich über CHF 50‘000.

Zwei weiteren Mitangeklagten wird vorgeworfen, mit dem ehemaligen IT-Projektleiter im BAFU unrechtmässige Provisionszahlungen in der Höhe von insgesamt ca. CHF 100‘000 vereinbart und diesem bezahlt zu haben. Sodann wird zwei weiteren Mitangeklagten zur Last gelegt, den ehemaligen ILO-Chef und den IT-Projektleiter bei der Beschaffung von Softwarelizenzen bzw. IT-Dienstleistungen zum Schaden des Bundes unterstützt zu haben.

Bereits im Juli 2015 wurde ein weiterer Beschuldigter mittels Strafbefehl rechtskräftig verurteilt.

Die Strafuntersuchung wurde in enger Zusammenarbeit mit der Bundeskriminalpolizei geführt.

Das BAFU wird die Schweizerische Eidgenossenschaft im Strafprozess als Privatklägerin vertreten. Die Strafanträge gibt die BA wie üblich anlässlich der Hauptverhandlung vor dem Bundes-strafgericht bekannt.

Mit Einreichung der Anklageschrift ist das Bundesstrafgericht in Bellinzona für die weitere Information der Medien zuständig.

Hoster Bitpalast

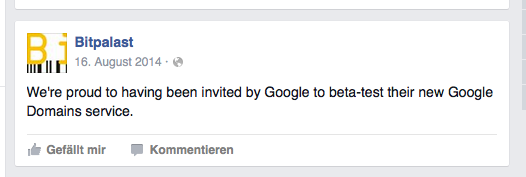
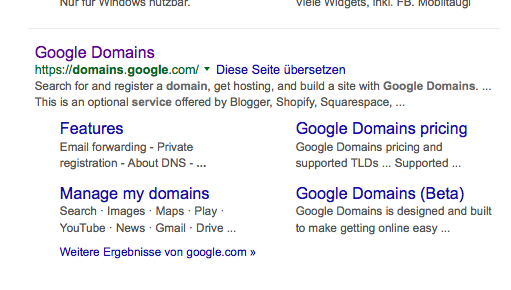
Google will auch ins Hosting- und Domänengeschäft einsteigen.

Lustig, da schreibt ein Hoster aus Deutschland auf Englisch, er sei stolz darauf, von Google eingeladen worden zu sein, „Google Domain services“ in der Beta-Phase mit-zu-testen.

Da bekommt ja das Wort naiv gleich eine ganz neue Bedeutung.

Hat der Hoster eigentlich auch mal dran-gedacht, daß Google dann auch gleich Hostings zu Domänen anbieten wird?

Das ist ja wie das Schaf, das zum Metzger rennt.

Bildschirmfoto 2015-12-27 um 03.50.54

Bildschirmfoto 2015-12-27 um 03.51.21

REKLAME +++ REKLAME +++ REKLAME +++ REKLAME +++

REKLAME +++ REKLAME +++ REKLAME +++ REKLAME +++

Kein Handlungsbedarf bei zivilrechtlicher Verantwortlichkeit von Providern

Das schweizerische Zivilrecht enthält keine spezifische Regelung der Verantwortlichkeit von Internetprovidern. Ein am Freitag vom Bundesrat verabschiedeter Bericht stellt nun fest, dass der geltende rechtliche Rahmen ausreicht, um die zivilrechtliche Verantwortlichkeit der Internetprovider zu erfassen. Der Bundesrat hält daher eine allgemeine gesetzliche Regelung im Bereich der Providerhaftung derzeit nicht für angebracht.

Anlässlich der Verabschiedung des Berichts „Rechtliche Basis für Social Media“ im Oktober 2013 beauftragte der Bundesrat das Eidgenössische Justiz- und Polizeidepartement (EJPD), die zivilrechtliche Verantwortlichkeit von Plattformbetreibern und Internetprovidern zu prüfen und gegebenenfalls eine Gesetzesvorlage zu erarbeiten. Der heute veröffentlichte Bericht erfüllt diesen Auftrag. Er basiert auf Arbeiten einer interdepartementalen Arbeitsgruppe unter Federführung des Bundesamtes für Justiz (BJ).

Im Bericht werden die geltende Rechtslage im Persönlichkeitsschutz und Datenschutzrecht, Lauterkeitsrecht und Immaterialgüterrecht in der Schweiz und im Ausland dargestellt und gewürdigt. Gestützt darauf kommt der Bundesrat zum Schluss, dass – abgesehen von den laufenden Arbeiten zur Modernisierung des Urheberrechts – kein gesetzgeberischer Handlungsbedarf besteht.

Beseitigungs- und Unterlassungsansprüche bei rechtsverletzenden Inhalten

Im Kontext des Internets spielen Ansprüche auf Beseitigung oder Unterlassung von rechtsverletzenden Inhalten eine grosse wichtige Rolle. Wer zum Beispiel auf einer Social Media-Plattform in seiner Ehre angegriffen wird, hat ein Interesse daran, dass der entsprechende Eintrag schnellstmöglich entfernt wird. Gemäss geltendem Zivilrecht kann gegen jeden vorgegangen werden, der an einer Persönlichkeitsverletzung mitwirkt. Im Bericht wird geprüft, ob sogenannte Access Provider, die lediglich Zugang zu Inhalten vermitteln und somit nur einen untergeordneten Tatbeitrag leisten, explizit von einer allfälligen zivilrechtlichen Verantwortlichkeit befreit werden sollen. Wegen der sich ständig entwickelnden technischen Konstellationen, die kaum gesetzlich erfasst werden könnten, wird jedoch darauf verzichtet. Das geltende Recht enthält nach Ansicht des Bundesrates zudem ein ausreichendes Instrumentarium, mit dem die Gerichte überschiessende Verantwortlichkeiten verhindern können.

Ansprüche auf Schadenersatz und Genugtuung

Im Bericht werden auch Ansprüche auf Schadenersatz und Genugtuung geprüft. Für das Vorliegen eines Schadenersatzanspruches gegen einen Provider ist die Frage zentral, ob diesem Vorsatz oder Fahrlässigkeit vorgeworfen werden kann. In der Schweiz gibt es bisher weder gesetzliche Regelungen noch aussagekräftige Gerichtsentscheide zur Konkretisierung der Sorgfaltspflichten von Providern. Eine solche Regelung könnte gemäss Bericht falsche Anreize setzen: Kleinere Provider haben in der Regel nicht das juristische Wissen, um beurteilen zu können, ob in einem konkreten Fall eine Rechtsverletzung vorliegt. Es bestünde deshalb die Gefahr, dass Provider Inhalte überschiessend entfernen, was die Meinungsäusserungsfreiheit der Nutzer tangieren würde. Der Bundesrat befürwortet daher eine Abstufung der Sorgfaltspflichten nach der Inhaltsnähe des Providers und unter Berücksichtigung der jeweiligen Umstände des Einzelfalls und schlägt dazu im Bericht gewisse Kriterien vor.

Auskunftsanspruch gegenüber Providern und Rechtsdurchsetzung

Der Bericht untersucht weiter, ob und unter welchen Voraussetzungen eine in ihren Rechten verletzte Person vom Provider die Herausgabe des Namens der Person verlangen kann, über deren Internetanschluss rechtswidrige Handlungen erfolgt sind und die ansonsten anonym geblieben ist. Nach geltendem Zivilrecht gibt es keinen solchen Auskunftsanspruch. Ein Verhalten muss deshalb strafrechtlich relevant sein, um die Aufhebung des Fernmeldegeheimnisses beziehungsweise der Anonymität im Internet zu rechtfertigen. Nach Ansicht des Bundesrates sollte diese Abwägung grundsätzlich beibehalten werden, wobei er in der laufenden Revision des Urheberrechts eine spezielle Regelung vorschlägt, die es den Rechteinhabern erlaubt, bei schwerwiegenden Verletzungen in Peer-to-Peer-Netzwerken an die Identität des fehlbaren Internetnutzers zu gelangen.

Untersucht wird schliesslich auch die Rechtsdurchsetzung im In- und Ausland. Der Bericht kommt zum Schluss, dass die geltenden Regeln ausreichend und sachgerecht sind. Zwar ist die Rechtsdurchsetzung im Ausland oftmals mit Schwierigkeiten verbunden. Diese Probleme sind jedoch allgemeiner Natur und können durch eine unilaterale Schweizer Regelung nicht gelöst werden.