header

Google-Adwords-Werbung: Auf den Storch gekommen…

Bildschirmfoto 2016-07-02 um 06.28.05Für alle, die schon mit Google-Adwords negative Erfahrungen gesammelt haben:

Daß Google-Adwords-Werbung auch fatal enden kann, liegt daran, daß Google längst nicht so schlau ist, wie viele Anwender denken.

Man sollte gut selbst überlegen, ob man den Analysen trauen kann.

Am deutlichsten wird dies bei extremen Beispielen.

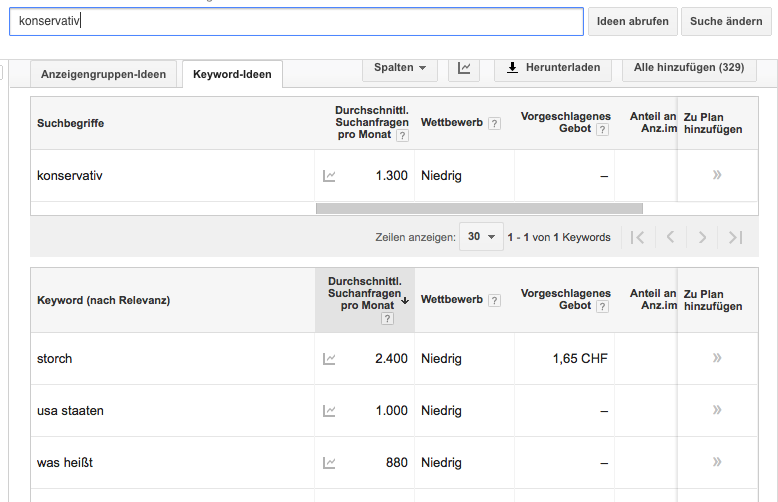
So schlägt Google-Adwords etwa Werbekunden aus der Schweiz vor, die Werbung für den Begriff „konservativ“ suchen (also z. B. Politikern oder Buchautoren usw.), das Wort „Storch“ zu bewerben.

Für 1.65 Fr. pro Klick.

Siehe Bildschirmfoto unten und Beitragsbild oben.

Dazu ist zu sagen:

  1. dürfte da wohl Google sich auf Deutschland beziehen und zwar auf die bekannte konservative AdD-Politikern Beatrix von Storch. Was soll das einem in der Schweiz bringen?
  2. dürfte keinem Schweizer Politiker konservativer Richtung oder einem Buchautor, der ein Buch zu einem konservativen Thema für teures Geld bewerben will, es irgendwas bringen, beim Suchwort Storch zu werben.
  3. müßte dafür nämlich Beatrix von Storch Schweizerin sein, was sie nicht ist. Und in der Schweiz politisieren, was sie natürlich auch nicht tut.
  4. würde es selbst dann nichts bringen – angenommen, sie wäre eine Schweizerin und würde in der Schweiz konservativ politisieren. Denn es müßte nicht das Suchwort „Storch“ sein, das maßgeblich ist, sondern „von Storch“ oder „Beatrix von Storch“ oder sonstwas. Aber sich nicht der Vogel „Storch“. Und es würde auch nur was bringen, wenn man genau diese Politikerin (immer noch angenommen sie wäre Schweizerin) konkurrenzieren wollte.

Google-Adsense schlägt beim Suchwort konservativ seinen Werbekunden vor, alternativ für den Storch zu werben... Puh...

Google-Adsense schlägt beim Suchwort konservativ seinen Werbekunden vor, alternativ für den Storch zu werben… Puh…

Linkedin-Stellenanzeigen: Große Geheimniskrämerei um Kosten und Preise

Ich suche nun schon seit fast einer geschlagenen Stunde auf der Seite von Linkedin, um herauszufinden, was denn eine Stellenanzeige überhaupt kostet.

Man erfährt es einfach nicht.

Nach intensiver Suche landete ich auf dieser Seite „Preise für Stelleanzeigen auf Linkedin“:

https://www.linkedin.com/help/linkedin/answer/2320

Auf der angegebenen Linkedin-Seite erhält man null Info zu den Preisen und Kosten von Stellenangaben (Ausriß: Linkedin)

Auf der angegebenen Linkedin-Seite erhält man null Info zu den Preisen und Kosten von Stellenangaben (Ausriß: Linkedin)

Dort heißt es:  „Wenn Sie sehen möchten, wie viel das Veröffentlichen einer bestimmten Stellenanzeige kostet, wechseln Sie zur Seite Stellenanzeige aufgeben und geben Sie unten auf der Seite an, wo sich die Stelle befindet. Erfahren Sie mehr über Standorte für Stellenanzeigen.“

Aber trotz intensiver Suche ist auf der Seite nirgends eine Preisinformation zu sehen. Auch dann nicht, wenn man weiterklickt und den Ort eingibt.

Total bescheuert! So hindert man die Kunden, zu kaufen.

Unglaublich.

Automatisches Starten Fotos auf Macbook deaktivieren

Es ist nervig ohne Ende:

Man steckt ein Natel oder ein anderes Gerät an das „Macbook“ an und schon öffnet sich ungefragt „Fotos“.

Auch, wenn man das Natel vllt. nur über USB aufladen will, weil der Akku leer-ist.

Man kann es auch gerätespezifisch deaktivieren.

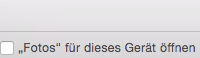
Nachdem man ein Gerät eingesteckt hat und sich das Programm „Fotos“ öffnet, einfach Häkchen hier rein:

Häkchen rein und das Programm "Fotos" öffnet sich bei diesem Gerät nicht mehr automatisch

Häkchen rein und das Programm „Fotos“ öffnet sich bei diesem Gerät nicht mehr automatisch


Ladezeiten, Bürokratie-Aufwand und Sicherheit: WordPress meiden!


Natürlich ist WordPress eine ganz tolle Sache für Blogs (obwohl es auch dort inzwischen mindestens ebenbürtige Programmierungen bzw. WordPress-Alternativen gibt).

Aber für einfache Seiten, die kaum ständig geändert werden und nicht gerade hunderte oder tausende Beiträge bekommen werden, ist WordPress so überflüssig wie ein Kropf.

Das habe ich schon oft geschrieben.

Es ist unsicher, es ist wartungsintensiv – nein – wartungsintensivst, es kommen schneller neue Versionen als man kucken kann und es ist irre langsam. Und es benötigt eine Datenbank, was es noch langsamer und noch unsicherer und noch wartungsintensiver macht.

Besonders sind auch die ständigen Versionen und schon fast wöchentlichen Erweiterungs-Aktualisierungen für jemand, der mehrere Webseiten hat, nicht mehr leistbar. Sobald es 10 Seiten sind mit WP wird es schon sehr kompliziert.

Aber jemand, der 20 oder mehr Seiten mit WordPress freiwillig bewirtschaftet, der müßte masochistisch veranlagt sein.

Und auch mit der Google-Freundlichkeit ist es nicht weit her. Es wimmelt nur so von SEO-Erweiterungen. Wozu braucht es die, wenn WP doch angeblich soooo suchmaschinenfreundlich ist?

Ich habe die Erfahrung gemacht, daß schlanke, schnell-ladende CMS wie Mozilo, Typesetter-CMS, Nibbleblog, Getsimple-CMS, CMSimple_XH oder GPEasy für kleine Seiten eine bombastisch bessere Einstufung bei Google bringen als das WP, das mittlerweile jeder nutzt.

Auf Selbstständig-im-Netz.de fand ich diesen Beitrag eines Studenten namens Christian, der mir aus dem Herzen spricht:

Mit welcher Technik hast du deine Nischensite umgesetzt? Welche Plugins sind dir am wichtigsten?

Auch wenn viele bei ihren Nischenseiten auf WordPress schwören, setze ich das Blogsystem nur in den seltensten Fällen für meine Nischenseiten ein. Der Grund liegt einfach in dem überhöhten administrativen Aufwand, insbesondere wenn es um die Sicherheit geht. 

Bei einer oder zwei Nischenseiten mag das ja noch überblickbar sein, mein Portfolio umfasst aber momentan eine dreistellig Anzahl an Seiten, die sich über die Zeit angesammelt haben, da möchte ich mir Mehraufwand möglichst sparen. 

Und auch wenn das mit WordPress Multisite inzwischen kein Problem ist, muss man ja auch mal ehrlich sagen, dass solch eine CMS ursprünglich ja einmal für das regelmäßige veröffentlichen von Beiträgen gedacht war. Dies ist ja gerade bei einer Nischenseite eher nicht der Fall, weshalb meiner Meinung damit einfach mit Kanonen auf Spatzen geschossen wird. 

Klar muss man im Gegenzug auf nette Plugins verzichten, dafür bekommt man eine bessere Performance, eine höher Sicherheit und mehr Flexibilität.

Lange Rede kurzer Sinn, ich habe die Nischenseite ganz klassisch von Hand in HTML und PHP umgesetzt. Da ich mir das Design-Template gekauft habe, war das dann auch gar kein großer Aufwand.“

Ganzes Gespräch hier

Remo Maßat

Durchsuchung bei Google-Frankreich: 1,6 Milliarden hinterzogen?

Konzerne optimieren ihre Steuern oft so, daß sie – teilweise trotz Millionengewinnen – keine Steuern bezahlen.

Obwohl Gewinne da-sind, werden sie nicht ordnungsgemäß versteuert sondern in Niedrigsteuerländer verschoben.

Am Morgen des 24. Mai haben Polizei und Informatiker die Büros in Paris durchsucht, wie die französische Finanz-Staatsanwaltschaft mitteilte. Das Verfahren ist bereits im Juni vergangenen Jahres eingeleitet worden.

Es waren gemäß französischen Medien zirka 100 Beamte bei der Razzia vor Ort.

Angeblich soll der irische Google-Ableger „Google Ireland Ltd.“ gegen die Steuergesetze Frankreichs verstoßen haben. Die Gewinne sollen nach Irland verschoben worden sein, obwohl die Erfüllungsleistung in Frankreich erbracht wird.

Es geht um ausstehende Steuerzahlungen von 1,6 Milliarden Euro. Google bestreitet die Vorwürfe.

Nicht nur in Frankreich Probleme

Auch in anderen Ländern hat Google Ärger mit den Finanzbehörden.

In Großbritannien mußte Google nach einem Vergleich 130 Millionen Pfung (190 Mio Schweizerfranken zirka) an Steuern nachzahlen. Kritiker bezeichnen den Vergleich als viel zu niedrig.

Navigation responsive gestalten

post on Juni 20th, 2016
Posted in Tech allgemein

(Gastbeitrag Praktikant) Ich werde euch erklären wie man die Navigation bei einer Webseite responsive macht, dies kann man auch ohne HTML Wissen machen. Ich habe zuerst ein Viedeo gesucht, die mir dabei hiflt. Da habe ich im Youtube ein Video gefunden, er erklärt in kurzer zeit und auch einfach. Hier unten ist das Video verlinkt

Zu erst muss man sich ein Ordner herunterladen, der beinhaltet die Navigation, wie es aussehen sollte und wen es umgeformt wird auf das Mobile-Format. Danach setzen Sie die nötigen Dateie in eure Webseite, ich habe das mit FileZilla gemacht. Zunächst öffnen Sie das Standard Template da müssen Sie noch die Dateien die Sie eingefügt haben verlinken, damit die Webseite erkennt wie es aussieht. Später beschriften Sie die Navi mit verschiedenen Themen. Zum Schluss kopieren Sie den Style-Code, den finden Sie in der Videobeschreibung, diesen Code fügen Sie in den main.css. So mit sollte Ihre Navi Responsive sein. Natürlich können Sie beliebig den Design ändern.

Schadprogramme dank Sedo

post on Juni 20th, 2016
Posted in Domänen Tags: ,

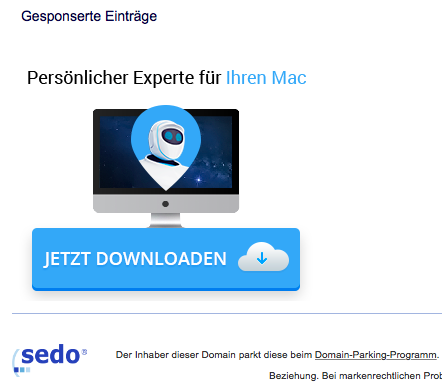
Hätte man wohl kaum gedacht, daß Sedo Werbung für Schadprogramme auswirft.

Unglaublich.

Wer als Gutgläubiger auf den Link zum berüchtigten „MacKeeper“ klickt, der ist dran.

Keine seriöse Firma akzeptiert doch so eine Schadprogramm-Werbung. Hier dürften einige mit Sedo äußerst negative Erfahrungen sammeln. Denn der Mackeeper ist fast nicht mehr los-zu-kriegen ohne System-Neuinstallation.

Und das ist natürlich Absicht.

Wer auf Sedo vertraut, kann sich den berühmt-berüchtigten "MacKeeper" einfangen... Puh... (Bildschirmfoto)

Wer auf Sedo vertraut, kann sich den berühmt-berüchtigten „MacKeeper“ einfangen… Puh… (Bildschirmfoto)

Neue Domain-Endung „.zuerich“

post on Juni 20th, 2016
Posted in Domänen Tags: , ,
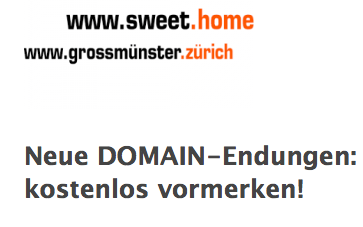
So wirbt der umstrittene Anbieter Switchplus GmbH für die neue Zuerich-Domain: Grossmünster.zuerich hält er für eine gute Domäne!

So wirbt der umstrittene Anbieter Switchplus GmbH für die neue Zuerich-Domain: Grossmünster.zuerich hält er für eine gute Domäne! (Switchplus GmbH ist eine Tochter der Stiftung Switch, der vom Bakom die Lizenz zur Verwaltung von CH-Domänen nicht verlängert wurde, nachdem sie die eigenen Kunden kannibalisierte und es einen jahrelangen Rechtsstreit bis vors Bundesgericht gab)

Was ist von der neuen Domainendung „.zuerich“ zu halten?

Eine Meinung und Kurzanalyse.

Nepp-Preise

Genauso Nepp-Preise wie „.swiss“.
Inzwischen soll es ja sogar Domänen-Endungen wie „.apple“ und „.ubs“ usw. geben bald.

Aber egal, stellen wir uns einmal vor, die Preise wären normal oder ansatzweise normal wie bei vielen anderen neuen Domänen-Endungen der Fall.

Umlaut-Unsinn

Zürich schreibt sich mit Ü

Was will einer mit der Endung ZUERICH? Kein Mensch schreibt im Zeitalter von Umlautdomänen und Sonderzeichen-Domänen mehr UE anstatt Ü.

Kein Mensch gibt bei einer Suchmaschine Zuerich ein. Jeder Zürich.

So ein Unsinn!
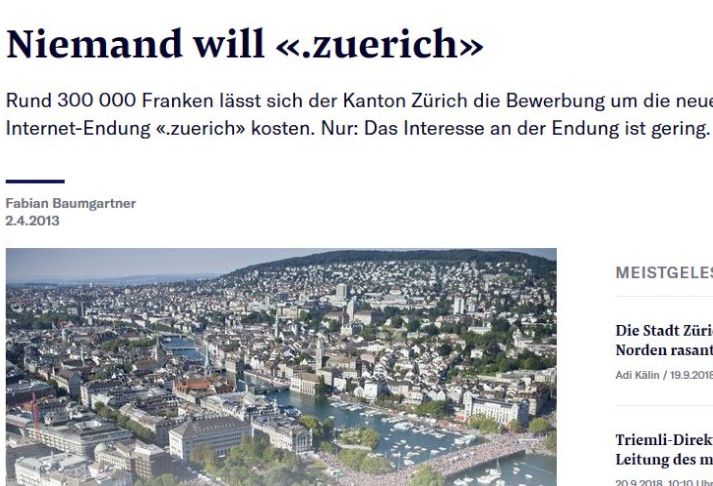
Auch die NZZ berichtet darüber, daß keiner die Domain ".zuerich" will. Das kommt dabei heraus, wenn Beamte bzw. Staatsangestellte Domains entwerfen.

Auch die NZZ berichtet darüber, daß keiner die Domain „.zuerich“ will. Das kommt dabei heraus, wenn Beamte bzw. Staatsangestellte Domains entwerfen.

Kein Chinese, Araber oder Russe oder sonstjemand mit einer Sprache, die andere als amerikanische Buchstaben hat, käme auf die völlig stupide Idee, so eine Endung zu lancieren.

Zu lang

Abgesehen davon ist die Endung „.zuerich“ als neue Domainendung zu lang. Durch das UE anstatt des Ü wird es nochmals verkompliziert.

Was wäre besser gewesen? Z. B. eine Endung mit „.zh“ zu beantragen. Soweit bekannt gibt es diese Endung noch nicht, sie wäre sogar frei gewesen.

Weitere Problematiken

Was will eine Firma Müller mit Müller.zuerich?

Einmal Umlaut, einmal nicht?

Oder wie im Bild von Switchplus unten zu sehen, was soll jemand mit Grossmünster.zuerich? Sowas albernes. Wird sich nie durchsetzen.

Da würden viele Leute lieber z. B. MüllerZH.ch oder Übergrössen-ZH.ch anstatt Müller.zuerich oder Übergrössen.zuerich nehmen (allein, bis man das erklärt hat, einmal mit Umlaut, einmal ohne, z. B. am Telefon)

Fazit zur Domain „.zuerich“

Viele (oder zumindest einige) Firmen werden aus Angst, daß jemand anderes sie nimmt, die Domänen registrieren und die Wucherpreise zahlen und damit Geld in die Kassen des Kantons Zürich spülen.

Aber durchsetzen wird sich so eine Domänen-Endung nie.

Das ist wie mit der Endung „.saarland“ in Deutschland. Hätte man wenigstens „.saar“ genommen. Zuerich ist hingegen nicht nur lang, sondern auch kompliziert (kein Umlaut) und umständlich. Und noch darüberhinaus teuer.

Fußnoten / Bemerkungen
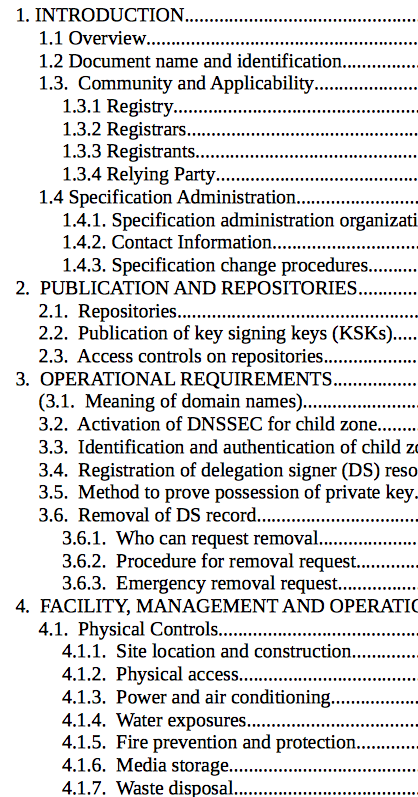
In Zürich nie angekommen: Nicht einmal die bücher-füllenden Regularien der Domainendung ".zuerich" gibt es auf Deutsch

In Zürich nie angekommen: Nicht einmal die bücher-füllenden Regularien der Domainendung „.zuerich“ gibt es auf Deutsch

Das Volkswirtschaftsdepartement Zürich schreibt als Begründung für die Skurrilität: „Der Domainname .zuerich steht für die phonetische Aussprache von Zürich in der deutschen Sprache.“

Nur 1 Satz tiefer heißt es: “ Hingegen ist das ü in anderen Sprachen nicht üblich und wird für die Bezeichnung der Top Level Domain nicht verwendet.“

Was denn jetzt? Richtet man sich nun nach der Sprache in Zürich? Oder nach dem, was international üblich ist? Dann hätte man ja „.zurich“ auf Englisch beantragen müssen als Domänen-Endung.

Aber es kommt noch besser. Das Amt schreibt: „Es ist für Deutschsprachige geläufig, das ü im Internet als ue zu schreiben.“

Haben die Beamten ein einziges mal im Internet geschaut? Oder mal Google Adwords angeworfen? Dann hätten sie innert Sekunden feststellen können, was für eine Dummheit die Behauptung ist, daß die Krampfschreibweise anstatt der Umlautschreibweise üblich wäre. Selbstverständlich suchen die Leute nach Müller und so gut wie niemand gibt Mueller ein. Und genausowenig natürlich suchen Leute Zuerich. Nein, sie suchen Zürich!

Oh, mensch! Warum läßt man Beamte sowas veranstalten ohne Fachleute zu fragen?!

Und die Registrationsstelle, die offizielle hat es – das nur als Fußnote – nicht einmal geschafft, die Regularien auf Deutsch zur Verfügung zu stellen. Sie sind in Englisch, siehe hier oder Bildschirmfotoausriß-Beispiel.

Und nochwas: Wenn eine Webpräsenz für eine neue Domänen-Endung so daherkommt wie das hier unten (Bildschirmfoto), fragt man sich doch. Wie sollen Leute, die noch nicht einmal eine gute Webseite gestalten können trotz exorbitanten Geldern (Steuergeldern), gescheit eine neue Domäne lancieren?
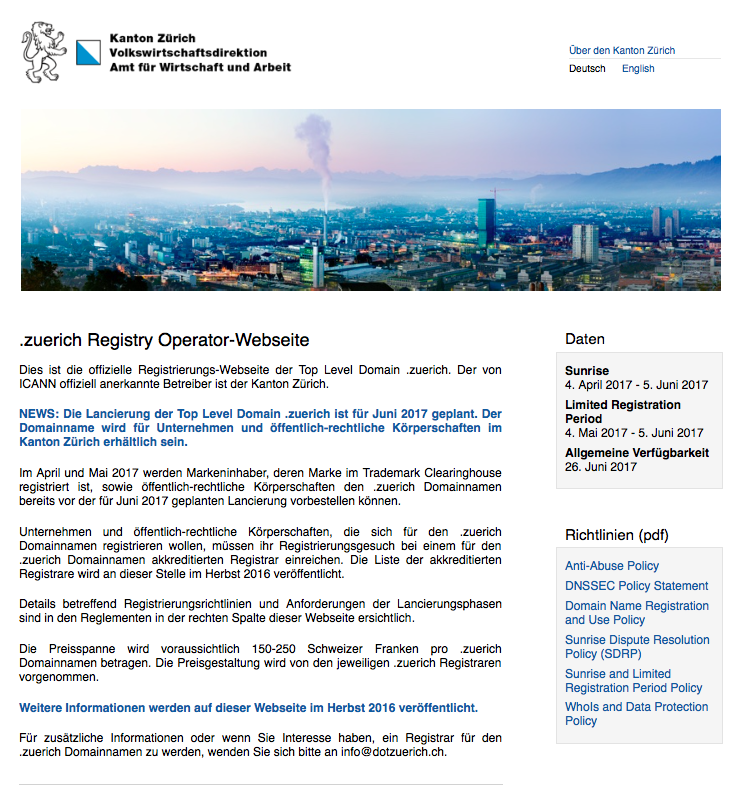
Man glaubt es kaum, aber das soll die offizielle Webseite der "zuerich"-Domain sein

Man glaubt es kaum, aber das soll die offizielle Webseite der „zuerich“-Domain sein


RRPProxy / KeySystems

In der Schweiz zum Beispiel haben manche Gemeinden wie Rhäzüns GR an Fronleichnam zu, andere Gemeinden wie Cazis GR haben offen.

Wer als "domain reseller" über RRP-Proxy / Key-Systems geht, hat am lokalen Feiertag des 25. Mail 2016 keinen richtigen Support (Bildschirmfotoausriß: KeySystems)

Wer als „domain reseller“ über RRP-Proxy / Key-Systems geht, hat am lokalen Feiertag des 25. Mail 2016 keinen richtigen Support (Bildschirmfotoausriß: KeySystems)

Im Domleschg zum Beispiel hat Rhäzüns geschlossen (gesetzlicher Feiertag) , die Nachbargemeinde Cazis hat offen (Feiertag Fronleichnam wurde abgeschafft).

Aber kann / darf man als Wiederverkäufer-Domain-Anbieter an lokalen Feiertagen geschlossen haben? Als jemand, der für sich in Anspruch nimmt, weltweite Domänenregistrationen anzubieten, sich nach lokalen Feiertagen richten?

Das hier schreibt der deutsche „domain reseller“-Anbieter KeySystems / RRP_Proxy seinen Kunden:

Sehr geehrte Kundin, sehr geehrter Kunde,

bitte beachten Sie, dass unsere Büros in Deutschland morgen, 26. Mai (Fronleichnam), geschlossen sind und daher kein regulärer Support per Telefon oder E-Mail zur Verfügung steht.

Wir bieten Ihnen jedoch begrenzte Supportzeiten von 18:00 bis 24:00 Uhr MESZ durch unser Team in Mexiko an.

Ihr Redaktionsteam

Schweizer Internet-Risiko-Forschungs-Konferenz, 20. Mai 2016 an der ETH Lausanne

Zum Internet Risiko werden Massnahmen erbracht.

Zum Internet Risiko werden Massnahmen erbracht.

Der Bundesrat hat 2013 die «Nationale Strategie zum Schutz der Schweiz vor Cyber-Risiken» verabschiedet. Diese soll mittel- bis langfristig Schutz vor diesen neuen Gefahren bieten. Das SBFI wurde beauftragt, die Umsetzung der ersten der 16 Massnahmen zu koordinieren. Diese erste Massnahme sieht vor, Forschung zu betreiben.

Um diesen Auftrag zu erfüllen, wurde unter der Leitung des SBFI ein interdepartementaler Steuerungsausschuss aus Spezialistinnen und Spezialisten gebildet. Dieser schlug vor, eine Tagung zu organisieren, an der die Forschungsthemen in diesem Bereich vorgestellt werden, mit dem Ziel:

  • die im Bereich des Schutzes vor Cyber-Risiken tätigen Forschenden, Dozierenden, Studierenden und Partner zu vereinen und in der Schweiz eine Forschungsgemeinschaft in dem Bereich zu bilden;
  • die Kommunikation zu fördern und damit Synergien zwischen den verschiedenen betroffenen Partnern der Hochschulen, des Schweizerischen Nationalfonds, der Kommission für Technologie und Innovation und der Wirtschaft zu schaffen;
  • den weltweiten Forschungsstand in diesem Bereich auf höchstem Niveau zu präsentieren;
  • den Entscheidungsträgern zu ermöglichen, sich ein Bild der verschiedenen Cyber-Bedrohungen zu machen und ihnen zu erklären, wie sie diese angehen können.

Die Organisatoren der Veranstaltung vom 20. Mai 2016 können auf die Beteiligung exzellenter Forschender, Dozierender und Vertreter aus der Industrie zählen, die über ihre Erfahrungen berichten.
Unter den 16 Rednerinnen und Rednern finden sich unter anderem:

  • Ralph Langner analysierte und identifizierte «Stuxnet», den Computervirus, der iranische Zentrifugen zur Urananreicherung blockierte;
  • Virgil Dorin Gligor, Professor der Carnegie Mellon University. Er ist bekannt für seine Forschungen über die Informatiksicherheit. 2006 wurde er von der renommierten National Security Agency (NSA) für seine Arbeiten geehrt;
  • Nicolas Gisin, Physikprofessor der Universität Genf. Er entwickelte eine einzigartige Methode der Quantenkryptographie und wurde von einer Zeitschrift des Massachussetts Institute of Technology (MIT) als Erfinder einer der besten Zukunftstechnologien bezeichnet;
  • André Kudelski, Präsident und CEO der Kudelski-Gruppe, ein Industrieunternehmen, das im Bereich der Cyber-Sicherheit eine Schlüsselrolle spielt.

Ausserdem wird auch der designierte Präsident der ETH Lausanne, Professor Martin Vetterli, derzeit Präsident des SNF und Spezialist von Kommunikationssystemen, anwesend sein.

Zum Abschluss des Treffens wird Professor Claude Nicollier, der bekannte Schweizer Astronaut, über sein faszinierendes Abenteuer im Weltraum berichten.
Für die Konferenz, die ausschliesslich in englischer Sprache durchgeführt wird, sind noch einige Plätze frei.

Wenn Bilder sich wiederholen sollen: CSS-Befehl „repeat“

post on Mai 13th, 2016
Posted in Tech allgemein Tags:

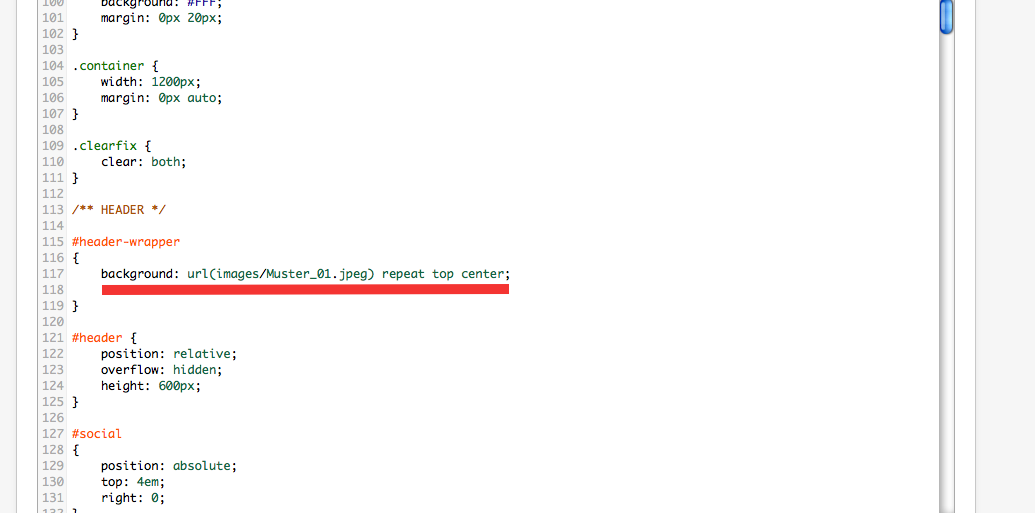
(Praktikant-Beitrag) Ich erkäre Ihnen, wie man auf einer Webseite das Repeat Befehl benutzt und wo der Befehl hinkommt. Zu erst mal braucht man ein wenig kenntniss, also man sollte wissen wo sich die Datei befindet, wo der Befehl hinkommt.

Öffnen Sie die default.css Datei, danach geben Sie diesen Befehl ein (Im unterem Bild zu betrachten)

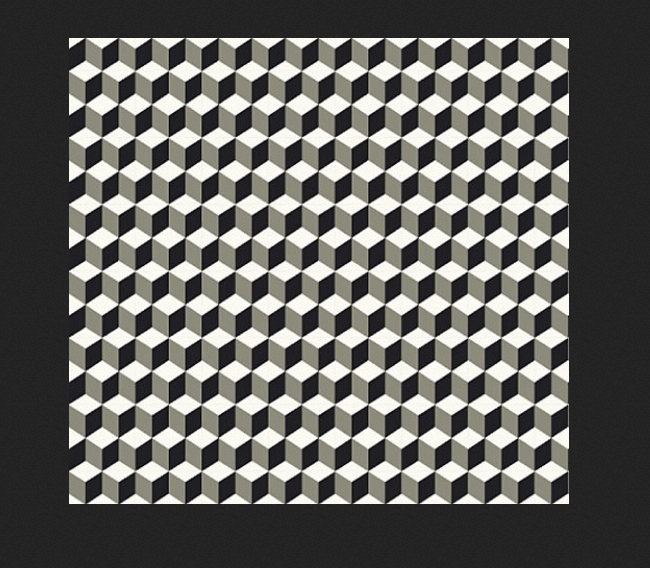
Sie entscheiden wo der Befehl hinkommt, beim Bild-Datei können irgend welche Dateie auswählen z.B Muster die sich wiederholen sollten.

Bild 6

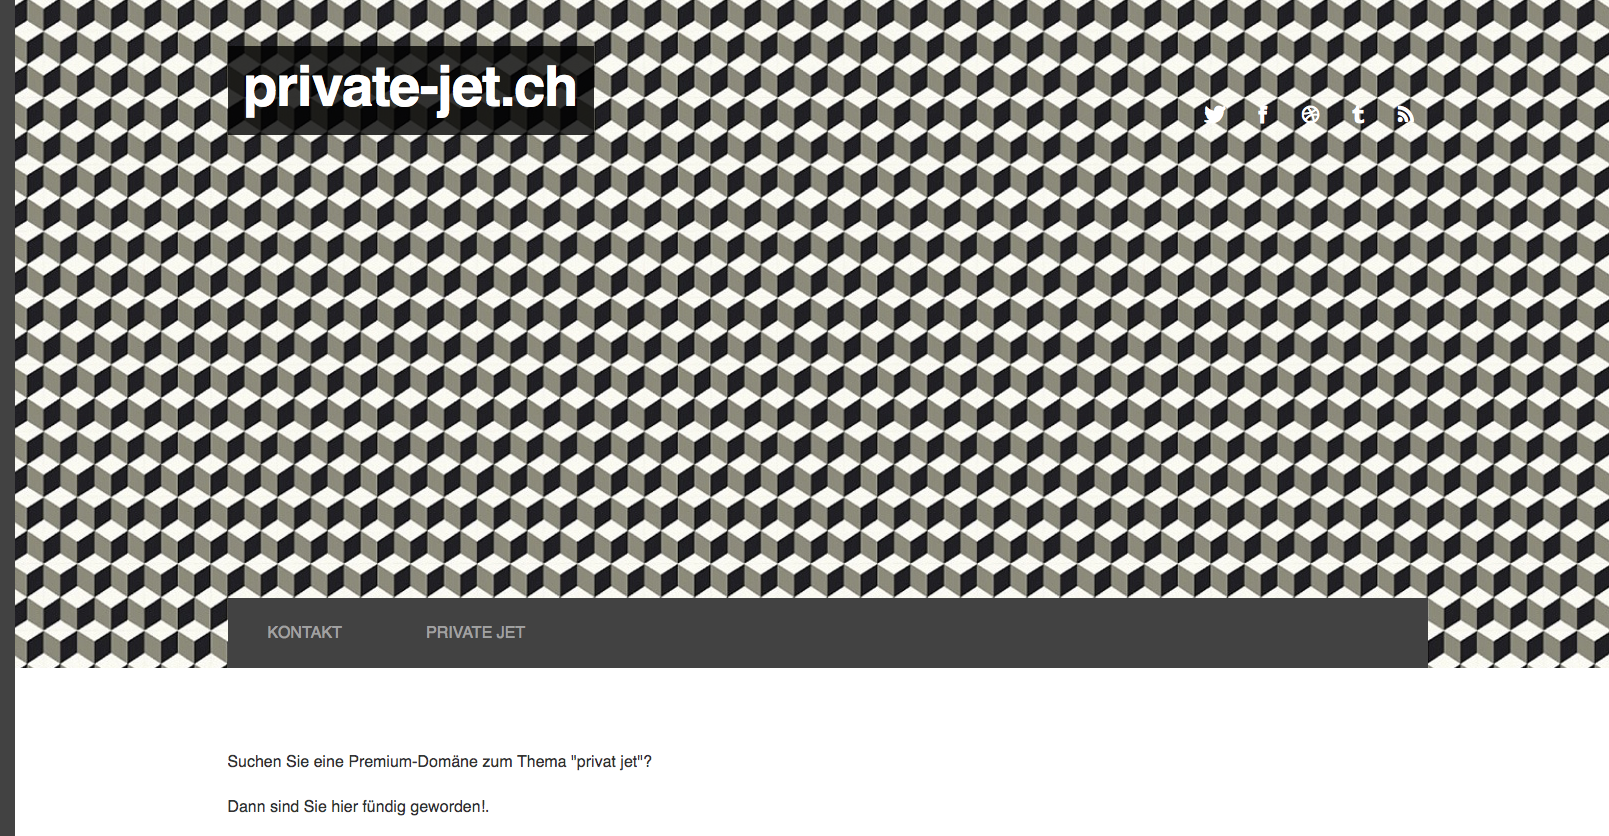
Ich habe eine Muster genommen die sich dan immer wiederholte. Unter zu sehen wie das Bild aussah und später die Webseite.

Bild 6

Bild 7

Die Frage ist wieso sollte man das Repeate Befehl nutzen ?

Man nutzt dieses Befehl um die Ladezeiz zu kürzen, Sie haben bestimmt mal erfahrungen gemacht wo die eine Webseite lange gedauert hat bis sie geladen haben, das liegt daran weil das Bild zu gross ist, deshalb nutzt diesen Befehl um das Bild in kleinen Teile zu teilen und sie wieder zu kopieren. Die Webseite braucht dan weniger lang um die Seite zu laden.

Datendiebstahl durch Extremisten: In Deutschland müßte eigentlich deutsches Recht angewandt werden

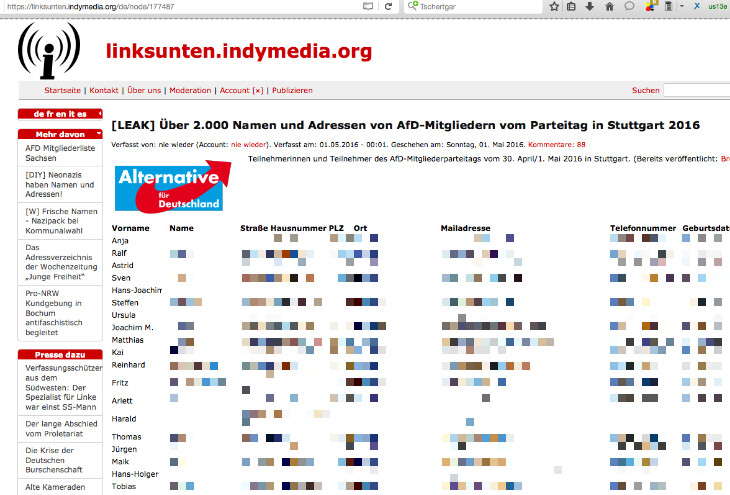
Der am schnellsten wachsenden Partei Deutschlands, der sogenannten „Alternative für Deutschland“, wurden von Linksextremisten (Indymedia) Daten gestohlen.
Und diese auf einer anonymen, ausländischen Webseite hochgeladen. Die Webseite ist aber in Deutschland weiterhin sichtbar, obwohl sie klar gegen deutsches Recht verstößt.

Auch, wenn die Internationalität des Internets Ermittlungsbehörden natürlich vor neue – oder auch nicht mehr wirklich ganz so neue – Herausforderungen stellt:

Bei einer Webseite mit rechtsextremen Inhalten oder anderen illegalen Inhalten wäre wohl schon längst dafür Sorge getragen worden, daß betreffende Webseiten nicht mehr sichtbar sind und es würde ermittelt.

Die Partei äußert sich nun zum Vorfall und wendet sich an die Rechtsbehörden: „Herr Generalbundesanwalt, stoppen Sie den roten Gesinnungsterror!“, so Hampel (AfD) und weiter:

„Indymedia heißt das Portal. Sein Ziel: Alles was nicht links ist, wird als rechtsextrem, rechtsradikal, am besten gleich als Nazi verunglimpft. 2011 stufte der Verfassungsschutz Indymedia als ein von Linksextremisten verstärkt genutztes Internetportal ein . Bei so viel uneigennützigem Engagement wundert es nicht, dass dieser gutmenschelnde ‚Verein‘ 2003 für den Förderpreis Medienkompetenz des Grimme-Instituts nominiert wurde und einen Preis der Rosa-Luxemburg-Stiftung erhielt. Weiter wurde Indymedia.de 2002 von der Jury des poldi-Awards zur besten Online-Initiative im Bereich ‚Wissenschaft, Bildung und Kultur‘ gekürt. Dass zu dessen Kulturauftrag auch der Aufruf zu Gewalt- und Mordtaten gehört, scheint niemanden zu stören. Der Kreuzberger Bürgermeister Franz Schulz erhielt 2011 via Indymedia eine Bombendrohung. 2013 wurde Berlins Innensenator Frank Henkel bedroht. Man stellte ihn in einer Fotomontage wie das ermordete Entführungsopfer Hanns Martin Schleyer dar. Im September 2011 gab es zudem einen Aufruf zum Mord an Berliner Polizisten. Die linksextremistische Terrororganisation “ Verschwörung der Feuerzellen“ veröffentlichte 2011 bei ‚Indymedia /Griechenland‘ ihre Bekennerschreiben nach Sprengstoffanschlägen und nach dem Verschicken von Paketbomben. Nach mehreren Anschlägen im Jahr 2013 auf die Bundeszentrale der SPD in Berlin wurden bei Indymedia die Bekennerschreiben veröffentlicht. Die Liste der kriminellen Vorfälle lässt sich fast endlos fortsetzen.

Datendiebstahl durch Extremisten: In Deutschland müßte eigentlich deutsches Recht angewandt werden. (Bild: AfD Parteitag Stuttgart Indymedia)

Datendiebstahl durch Extremisten: In Deutschland müßte eigentlich deutsches Recht angewandt werden. (Bild: AfD Parteitag Stuttgart Indymedia)

Jetzt hat Indymedia die Teilnehmerliste fast aller AfD-Mitglieder und Förderer veröffentlicht, die vergangenes Wochenende den Bundesparteitag in Stuttgart (beziehungsweise zuvor in Bremen) besuchten. Bei der oben belegten Gewaltbereitschaft der Indymedia-Nutzer, besteht nun für jeden von uns höchste potentielle Gefahr. Hunderte unserer betroffenen Mitglieder (und ich hoffe, dass viele dies noch tun) haben Strafanzeige erstattet. Die damit befassten Polizisten tun sicherlich ihr Bestes. Aber weder scheint dieser schwerwiegende Vorfall unsere Medien sonderlich zu interessieren, noch hat bis heute ein Staatsanwalt auch nur einen Indymedia-Verantwortlichen ermitteln können. Ganz zu schweigen vom Bundesjustizminister Maas, der lieber mit ehemaligen Stasispitzeln politisch Unkorrekte aus Facebookforen jagt.

Ich habe deshalb heute den Generalbundesanwalt Peter Frank angerufen und ihn gebeten, in diesem schwerwiegenden Fall die Ermittlungen an sich zu ziehen. Meines Erachtens muss man hier durchaus von der Unterstützung einer bundesweit agierenden terroristischer Vereinigung ausgehen. Wenn ein deutscher Staatsbürger, wenn der Souverän dieses Landes, durch organisierte kriminelle Banden an der Ausübung seiner bürgerlichen Rechte in einer solchen Weise gehindert und bedroht wird, dann ist die Schwere des Falles gar nicht hoch genug einzuschätzen. Herr Generalbundesanwalt, handeln Sie!“

Cyber-Spionage-Angriff auf RUAG

Cyber-Spionage-Angriff auf RUAG Computer. (Symbolbild)

Cyber-Spionage-Angriff auf RUAG Computer. (Symbolbild)

Der Nachrichtendienst des Bundes hat im Januar 2016 die Bundesanwaltschaft informiert, dass der Verdacht besteht, dass Computer der RUAG mit einer Spionagesoftware infiziert worden sind. Die Bundesanwaltschaft hat daraufhin am 25. Januar 2016 eine Strafuntersuchung gegen Unbekannt eingeleitet.

Bundesrat Guy Parmelin hat nach bekannt werden des Cyber-Spionage-Angriffes den Bundesrat und die zuständigen politischen Instanzen unverzüglich informiert. Der Bundesrat hat davon Kenntnis genommen, dass die Schweizerische Bundesanwaltschaft ein Strafverfahren nach Art. 273 des Schweizer Strafgesetzbuches eröffnet hat. Der Bundesrat hat den Sicherheitsausschuss des Bundesrates unter der Führung des VBS beauftragt alle notwendigen Sofortmassnahmen zu ergreifen, um die Sicherheit von Informationen und Personen zu gewährleisten.

Auf der Grundlage eines Berichtes der Kerngruppe Sicherheit hat der Sicherheitsausschuss dem Bundesrat die Annahme von 14 kurz- und mittelfristigen Massnahmen vorgeschlagen. Die Massnahmen sollen die Risiken von Datendiebstahl in Bezug auf Informationen oder Personen eliminieren. Der Bundesrat hat diese Massnahmen an seiner Sitzung vom 23. März 2016 beschlossen. Aus Sicherheitsgründen werden Einzelheiten zu den Massnahmen nicht bekannt gegeben.

Aufgrund ihrer geschichtlichen Vergangenheit und der Tatsache, dass die RUAG ein wichtiger Geschäftspartner des Bundes ist, bestehen zwischen der RUAG und dem Bund zahlreiche Informatikschnittstellen. Verteidigungsminister Guy Parmelin hat deshalb gleichzeitig eine Task-Force eingesetzt, um Sofortmassnahmen zu ergreifen, um das VBS vor den entstandenen Risiken zu schützen. Aufgabe der Task-Force des VBS war es unter anderem abzuklären, ob auch Schäden an der Informatik des VBS und des Bundes entstanden sind und allenfalls die bestehenden Sicherheitsmassnahmen zu stärken, damit das VBS künftig noch besser auf solche Cyber-Attacken vorbereitet ist. Auch der Bund wurde in den vergangenen Jahren vermehrt Opfer von versuchten Cyberattacken von Unbekannten – das EDA wurde innerhalb von fünf Jahren drei Mal Opfer von Cyberangriffen. Der Cyber-Spionage-Angriff auf die RUAG begann gemäss ersten nachrichtendienstlichen Erkenntnissen im Dezember 2014.

Bis jetzt wurden aufgrund des Verdachtsfalles keine Schäden am Informatiksystem des VBS oder des Bundes festgestellt. Die Arbeiten der Task-Force laufen weiter.

Der Bund als 100-Prozent-Eigner der RUAG nimmt zur Kenntnis, dass der Konzern im Zusammenhang mit diesem Vorfall diverse Sofortmassnahmen eingeleitet und umgesetzt hat. Aus den Erkenntnissen des Vorfalls hat die RUAG zudem ein Programm initiiert, um zusätzliche Verbesserungen der Sicherheit zu erreichen.

Responsive Gestaltung

post on April 29th, 2016
Posted in CMS ohne Datenbank

Letztes mal habe wir den “meta-tag“ angeschaut, wo genau der Befehl hin kommt, heute werde ich Ihnen erklären wie der Befehl richtig genutzt wird. Ich habe zuerst mal getestet ob der Befehl überhaupt stimmt. Wie ging ich vor ? Erstellen Sie eine CSS Datei, benennen Sie diese auf “responsive.css“. Da werden alle befehle mitgeteilt, z.B wie die Navi auf mobile Geräten aussehen soll. Diese erstellte Datei muss im „template.php“ verlinkt werden.

Bild 19

Der Link beschreibt wo genau die Datei befindet.


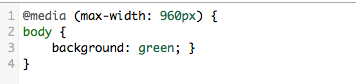
Nun öffnen Sie die “responsive.css“, zuerst wollen wir ja testen ob der Befehl richtig eingegeben wurde. Sobald Sie es geöffnet haben,Bild 4

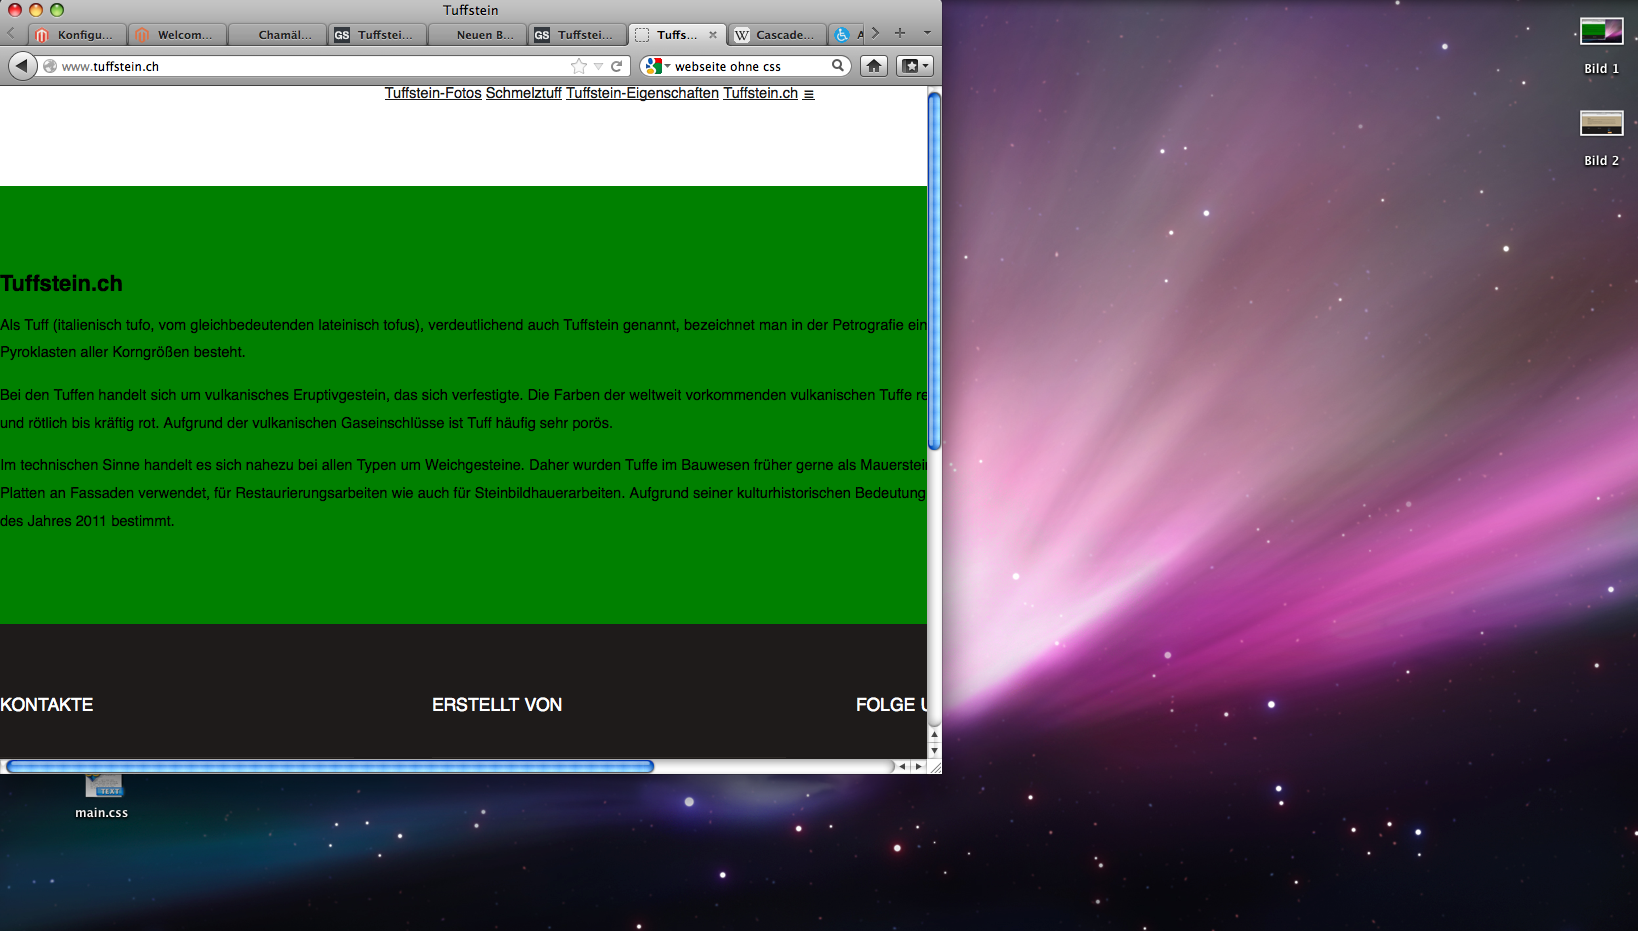
geben Sie die Befehle ein, was im rechten Bild steht. Der oberste Befehl sagt, wenn der Bildschirm kleiner ist als 960px sollen die Befehle akzeptiert werden. Dieser Befehl wird immer benötigt, natürlich gibt es viele verschiedene Codes die denselben wirkung haben aber dan sind Sie eventuell Komplexer. Ich habe den Test so weieter geführt, habe dem Body die farbe Grün gegeben (Body Codeauch im Bild zu erkennen) . Unten zu sehen, das erste Bild wen das Fenster Grösser als 960px ist hat der Befehl keine Funktion. Und beim zweiten Bild erkennt man wen das Fenster kleiner als 960px ist, wird der Befehl eingesetzt.

Bild 2Bild 3


Der Umgang mit Sicherheitslücken, verwundbare Infrastrukturen und verschiedene DDoS-Angriffe – 22. MELANI-Halbjahresbericht

Der Umgang mit Sicherheitslücken.

Der Umgang mit Sicherheitslücken.Umgang

Im zweiten Halbjahr 2015 kam es weltweit wiederum zu einigen teilweise spektakulären Cyber-Vorfällen. Im Fokus standen unter Anderem verschiedene DDoS-Attacken, Angriffe mittels Phishing sowie Angriffe auf industrielle Kontrollsysteme. Das Schwerpunktthema des 22. MELANI-Halbjahresberichts, der heute veröffentlicht wurde, bildet der Umgang mit Sicherheitslücken.

Die Melde- und Analysestelle Informationssicherung (MELANI) zeigt im aktuellen Halbjahresbericht die wichtigsten Cyber-Vorfälle der zweiten Jahreshälfte 2015 national und international auf. Dabei spielen die Sicherheitslücken, welche oft aufgrund fehlender Updates bestehen, eine grosse Rolle und sind deshalb Schwerpunktthema im vorliegenden Halbjahresbericht.

Schwerpunktthema: Der Umgang mit Sicherheitslücken

Alle Internetnutzer, ob Privatpersonen oder Unternehmen, sind gleichermassen und dauernd potenziellen Cyber-Gefahren ausgesetzt. Besonders oft werden dabei Sicherheitslücken ausgenützt. Im vergangenen Jahr registrierte MITRE, die Organisation für Sicherheitsforschung, rund 6‘500 neue Schwachstellen in ihrer Datenbank. Dies dürfte jedoch nur die Spitze des Eisbergs sein, da viele Sicherheitslücken gar nicht publik werden, oder nicht an MITRE gemeldet wurden. Der Halbjahresbericht zeigt auf, warum Sicherheitslücken bestehen und welche Bestrebungen als Gegenmassnahmen im Gange sind.

Industrielle Kontrollsysteme im Visier

Die grosse Mobilität und online getätigte Bestellungen, die schon morgen geliefert sein sollten, stellen grosse Anforderungen an Transportunternehmen und die Logistik. Um den immer grösser werdenden Ansprüchen gerecht zu werden, werden die eingesetzten Kontrollsysteme heute oft per Fernzugriff gesteuert und gewartet. Häufig sind solche Systeme jedoch verwundbar, weil der physische Zugang zu ihnen zu wenig gesichert ist, die Systeme und die eingesetzten Sicherheitsmechanismen veraltet sind oder weil öffentlich bekannte Standardpasswörter verwendet werden. Sind diese Systeme erfolgreich gehackt worden, lassen sie sich leicht manipulieren.

2500 gemeldete Phishing-Fälle auf antiphishing.ch

Ob mittels gefälschten E-Mails mit dem Logo der Bundesverwaltung, mit infizierten PDF-Dateien oder durch infizierte Werbeanzeigen auf Webseiten: Phishing ist weiterhin eine beliebte Angriffsmethode. Um die Meldungen bezüglich Phishing besser zu kanalisieren und effizienter zu analysieren, hat MELANI im Sommer 2015 das Portal antiphishing.ch lanciert. Über das Portal wurden MELANI im letzten Jahr rund 2500 Phishing-Seiten gemeldet.

DDoS-Attacken weiterhin aktuell

Auch im zweiten Halbjahr 2015 war Erpressung in der Cyberwelt eine beliebte Methode, einen schnellen finanziellen Gewinn zu erzielen. Neben den zahlreichen Arten von Verschlüsselungs-Schadsoftware, wurde erneut mittels DDoS-Angriffen versucht, die Verfügbarkeit von Websites zu stören und dann von einem Opfer Geld zu erpressen. Nachdem Mitte 2015 vor allem die Gruppe «DD4BC» mit DDoS-Angriffen aktiv war, tauchte in der zweiten Hälfte des Jahres eine Gruppe «Armada Collective» auf. Der aktuelle Halbjahresbericht zeigt auf, wie die DDoS-Angriffe funktionieren und wie sich Unternehmen davor schützen können.

Wikipedia: eine bürokratische Oligarchie?

Wikipedia:

Wikipedia: eine bürokratische Oligarchie?

Soziologen haben den Arbeitsprozess bei Wikipedia und die Interaktion zwischen den dortigen Redakteuren untersucht und sind zu der Schlussfolgerung gekommen, dass die virtuelle Enzyklopädie von eisernen Gesetzen der Oligarchie geprägt ist. Die Untersuchung erschien bei Future Internet.

Im Rahmen der Studie wurden die soziale Hierarchie und die Verhaltensnormen unter den Wikipedia-Redakteuren unter die Lupe genommen. Dabei wurden die für die Untersuchung genutzten Daten der Zeitperiode von 2001 bis 2015 entnommen.

Schließlich stellten die Wissenschaftler mehrere Besonderheiten bei Wikipedia fest. Unter anderem erwähnen die Soziologen das eiserne Gesetz der Oligarchie. Die Grundlagen, die von den etwa 100 ersten Redakteuren festgelegt wurden, sind laut der Studie auch heute aktuell, obwohl zurzeit bis zu 30.000 Redakteure tätig sind. Dabei hätten nur wenige Mitarbeiter das endgültige Sagen auf der Seite. Und diese Tendenz werde sich in Zukunft nur weiterentwickeln.

Außerdem zeigt die Forschung, dass Wikipedia aus evolutionärer Sicht ziemlich konservativ ist und die von Beginn an festgelegten Normen beibehält. Trotz des schnellen Wachstums der Gemeinschaft der Enzyklopädie blieben 89 Prozent der Normen unverändert, so die Studie.

Demnächst haben die Wissenschaftler vor, ihre Untersuchung vom Standpunkt der Kulturanthropologie fortzusetzen.

„Wir müssen begreifen, wie diese Systeme funktionieren, wenn wir verstehen wollen, wie die Wirtschaft der Zukunft sich entwickeln wird. Sie haben keine Gesetze, sie haben nur Traditionen und Normen“, kommentierte einer der Forscher.

Was ist ein Stylesheet ?

post on April 28th, 2016
Posted in Tech allgemein

Was ist der Unterschied zwischen Stylesheet und CSS ? Da gibt es keinen Unterschied. CSS wird einfach nur abgekürzt, es bedeutet „Cascading Style Sheets“.

Trennung von Inhalt und Design

Der Sinn von Stylesheet besteht in der Trennung von Inhalt und Design. Also man kann den Inhalt den man hat einen Deisgn verleihen, man entscheidet wie die Farbe und die Form aussehen sollte. Sie haben bestimmt schon mal etwas neues probiert z.B die Schriftart zu wechseln, eine neue Farbe zugeben. Wenn Sie weiter kamen haben Sie noch Container erstellt, wo alle Contents platz hatten.

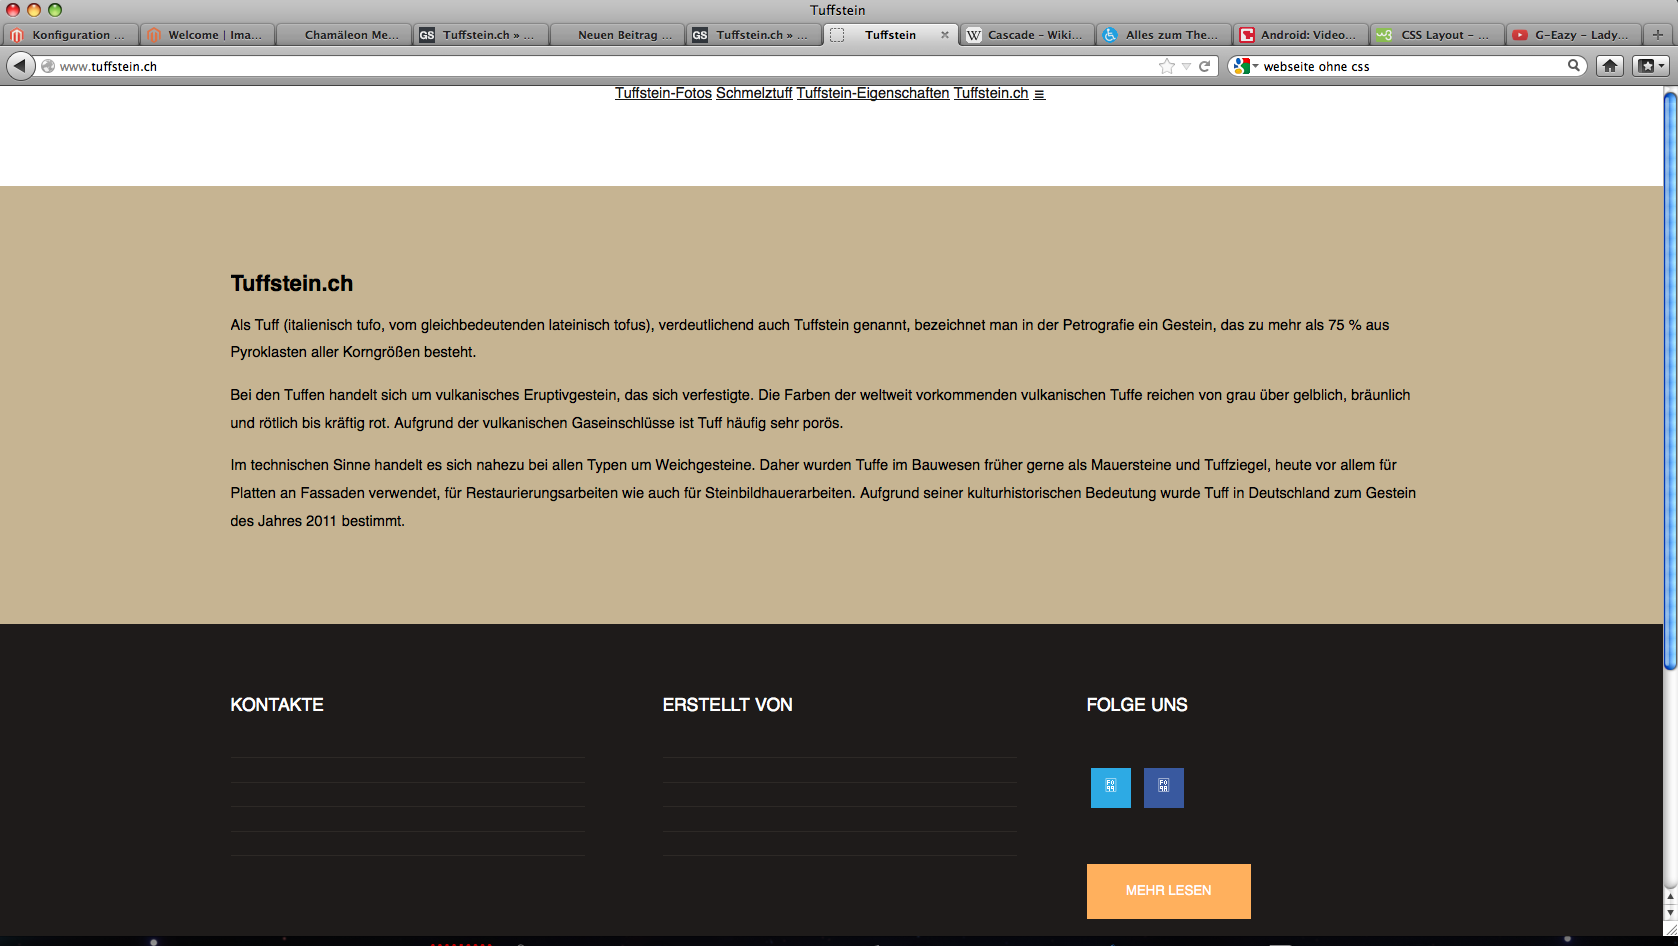
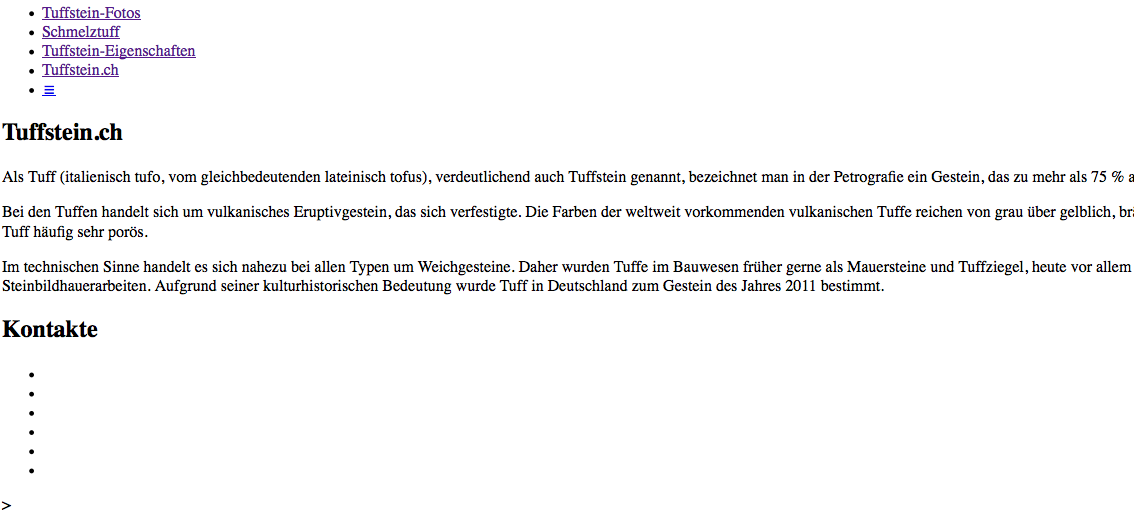
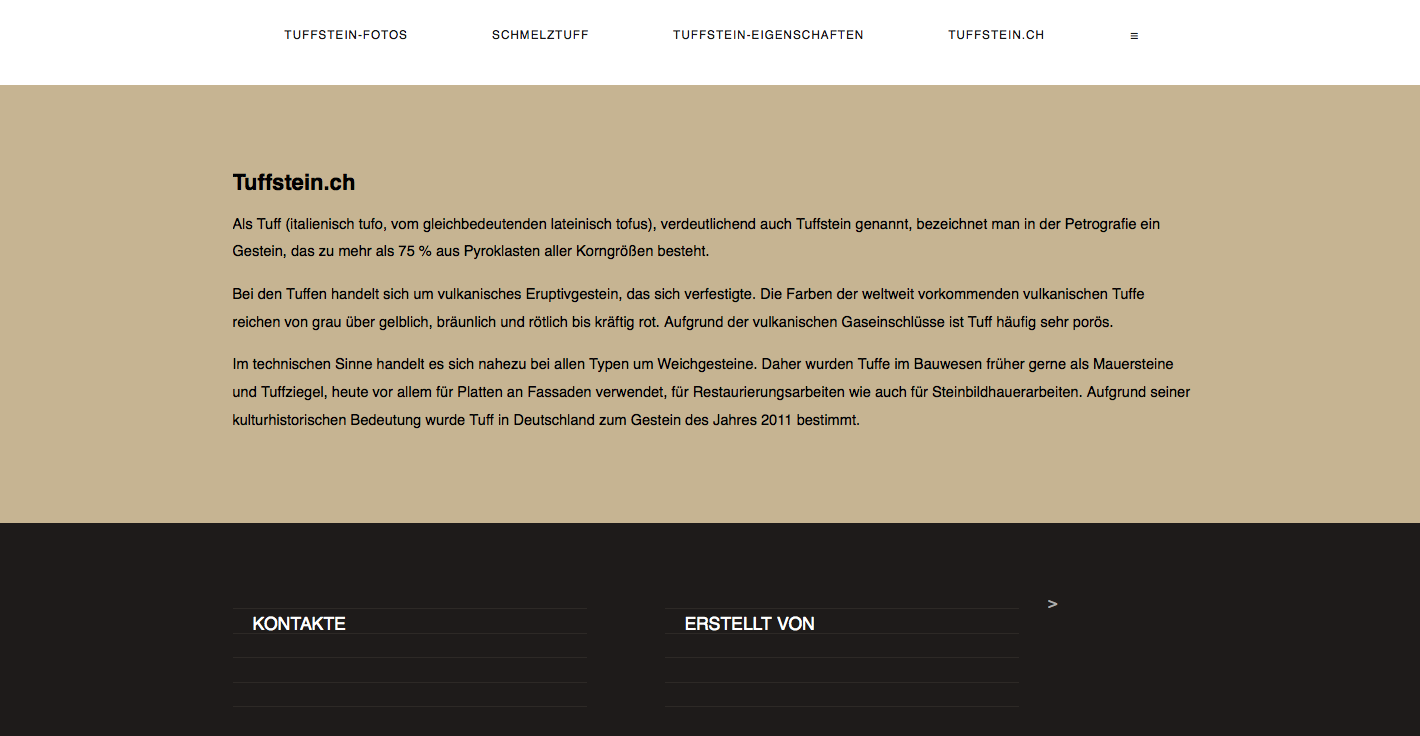
Heut zu tage besitzen alle Webseiten CSS, ohne Stylesheet würde die Seite leer aussehen, es besitzt keine Form und Farbe. Hier zu sehen die Webseite ohne CSS und mit CSS.Diese Seite besitzt keine Formatierung.

Diese Seite besitzt keine Formatierung.


Die Webseite mit CSS

Die Webseite mit CSS

Wo kommen die CSS Befehle hin ? Das können Sie selber entscheiden, Sie können eine Datei erstellen wo alle CSS Befehle eingeschrieben werden oder auch im Kopfberreich („head“),


Resposivebefehl – Wie geht man vor ?

post on April 27th, 2016
Posted in Tech allgemein Tags: , ,

Der view Port Befehl fehlt: Browser un der Google-Responsivetest erkennen nicht das die Webseite nicht mobil unterstützt werden


Sie möchten gerne Ihre Webseite responsive gestalten ?

Als erstes definiert man im Kopfbereich, dem so genannten „<head>-tag“ der Webseite den Meta Viewport (Einsteigerinfos zu Meta Viewport). Diese eine kleine Zeile Code sorgt dafür, dass die Seite auf mobilen Endgeräten korrekt skaliert.

Bild 13

Was ist der „meta viewport“ ?

Die Browser der mobilen Geräte gehen zuerst mal davon aus, dass die Webseite nicht für mobile Geräte angepasst ist.

Also, dass die Webseiten-Breite an  die Bildschirm-Breite angepasst werden muss. Z.B. bei einem Smartphone oder Tablet an ein viel kleineren Bildschirmbereich.

Um dem Browser mitzuteilen, dass es mobile Webseiten Versionen gibt, dafür gibt es die Funktion „meta vieport“.

Allein durch den Befehl wird die Webseite natürlich nicht responsive. Es müssen für mobile Ansichten (für Smartphone, Tablet usw.) auch noch mobile Versionen erstellt werden, sonst können diese natürlich nicht angezeigt werden, wen sie gar nicht vorhanden sind.

Das erstellen eines Anzeige-Ports („view port“) ist nur der erste Schritt, um den Browser mit zu teilen, es gibt mobile Versionen.

Ohne diesen Befehl würden Browser wie Safari, Chrome, Firefox, Opera etc. eine Webseite, die mobile Versionen hat, trotzdem nicht mobil anzeigen. Unten ein Beispiel einer mobilen Webseite, einaml mit dem Befehl und einmal, wenn der Befehl „view port“ fehlt.

Der view Port Befehl wurde eingesetzt: Die verschieden Browser können jetzt erkennen das die Webseite für mobile Geräte verfügbar sind

Der view Port Befehl wurde eingesetzt: Die verschieden Browser können jetzt erkennen das die Webseite für mobile Geräte verfügbar sind


Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis

Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis. (Symbolbild)

Cyber-Risiken: Bundesrat nimmt Jahresbericht 2015 des Steuerungsausschusses NCS zur Kenntnis. (Symbolbild)

Der Bundesrat hat an seiner heutigen Sitzung den Jahresbericht 2015 des Steuerungsausschusses über den Umsetzungsstand der «Nationalen Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» zur Kenntnis genommen. Im vergangenen Jahr wurden wichtige Ziele erreicht. Unter anderem wurden Risiko- und Verwundbarkeitsanalysen in kritischen Teilsektoren durchgeführt, ein Lageradar zur Visualisierung der aktuellen Bedrohungslage entwickelt sowie die Fachkompetenzzentren weiter ausgebaut, damit Vorfälle rascher angegangen werden können.

Am 27. Juni 2012 hat der Bundesrat die «Nationale Strategie zum Schutz der Schweiz vor Cyber-Risiken (NCS)» und am 15. Mai 2013 deren Umsetzungsplan mit 16 Massnahmen verabschiedet. Die 16 Massnahmen sollen bis Ende 2017 abgeschlossen sein. Heute hat der Bundesrat vom Jahresbericht 2015 Kenntnis genommen. Auch im vergangenen Jahr konnten wichtige Ziele erreicht werden. Die Umsetzung der Massnahmen ist mehrheitlich im Zeitplan.

Risikoanalysen und visualisierte Bedrohungslage

Bei zehn von insgesamt 28 kritischen Teilsektoren wurden die Risiko- und Verwundbarkeitsanalysen abgeschlossen. In ersten Konzeptentwürfen wurde aufgezeigt, wie die identifizierten Verwundbarkeiten reduziert werden können. Bei folgenden Teilsektoren liegen Risikoanalysen vor: Erdgasversorgung, Strassenverkehr, Stromversorgung, Luftverkehr, Lebensmittelversorgung, ärztliche Betreuung und Spitäler, Banken, Labors, Medien und Zivilschutz. Neben den Kenntnissen über die Verwundbarkeiten ist auch eine gute Einschätzung der aktuellen Bedrohungslage ein wichtiges Instrument. Zu diesem Zweck entwickelte die Melde- und Analysestelle Informationssicherung (MELANI) einen interaktiven Lageradar, der die verschiedenen Cyber-Bedrohungen gegen die Infrastrukturen der Schweiz visualisiert, deren Relevanz aufzeigt und dadurch Bedrohungen frühzeitig erkennen lässt.

Fachkompetenzzentren ausgebaut

Die Organisationseinheiten der Bundesverwaltung, welche für die Identifikation von Cyberrisiken und die Behandlung von Vorfällen zuständig sind, wurden auch in diesem Jahr weiter ausgebaut, damit Vorfälle rascher und parallel behandelt werden können. Zur Identifikation von Täterschaften konnte die Fachabteilung Cyber des Nachrichtendienstes des Bundes (NDB) ihr Spezialwissen und ihre Fähigkeiten aufbauen, die es ihr erlauben, die Ziele, Methoden und Akteure eines Angriffs zu analysieren und so mögliche Täter zu identifizieren.

Internationale Zusammenarbeit und Kompetenzbildung

Im Bereich der Forschung und Bildung sind wichtige Schritte eingeleitet worden, um den Fachkräftemangel im Bereich der Sicherheit betreffend Informations- und Kommunikationstechnik zu entschärfen. Ebenso konnte die internationale Zusammenarbeit auf bilateraler und multilateraler Ebene erheblich gestärkt werden. So wurde in diesem Jahr ein zweiter Katalog von vertrauensbildenden Massnahmen mit der OSZE erarbeitet und verabschiedet.

Wirksamkeitsüberprüfung

Die Strategie NCS hat einen Umsetzungsprozess ausgelöst, der laufend auf der operativen Ebene erste Wirkungen erzielt und auch nach 2017 nicht abgeschlossen sein wird. Um zu überprüfen, wie wirksam die 16 Massnahmen sind, wurde im Januar 2016 eine Wirksamkeitsüberprüfung gestartet, die von einer externen und neutralen Stelle durchgeführt wird. Die Ergebnisse werden dem Bundesrat im Frühjahr 2017 als Basis für die Entscheide zum weiteren Vorgehen vorgelegt.

Strategie des Bundesrates für eine digitale Schweiz

Strategie des Bundesrates für eine digitale Schweiz. (Symbolbild)

Strategie des Bundesrates für eine digitale Schweiz. (Symbolbild)

Die Schweiz soll die Chancen der Digitalisierung in allen Lebensbereichen konsequent nutzen. Zu diesem Zweck hat der Bundesrat heute die Strategie „Digitale Schweiz“ verabschiedet. Diese gilt ab sofort und soll im Dialog mit Wirtschaft, Wissenschaft, Forschung und Zivilgesellschaft laufend weiterentwickelt werden. Für den Erfolg der Schweiz im digitalen Raum ist zentral, dass alle Stakeholder eng zusammenarbeiten. Die bisherige Strategie des Bundesrates für eine Informationsgesellschaft in der Schweiz aus dem Jahr 2012 war demgegenüber nur für den Bund handlungsrelevant.

Mit der heute verabschiedeten Strategie „Digitale Schweiz“ will der Bundesrat dazu beitragen, dass unser Land mehr von der zunehmenden Digitalisierung profitiert und sich als innovative Volkswirtschaft noch dynamischer entwickelt. Die Wirtschaft soll sich im digitalen Raum möglichst frei entfalten können. Mit Blick auf eine informierte und demokratische Gesellschaft und zur Sicherung der Wohlfahrt ist es zudem von zentraler Bedeutung, dass die Einwohnerinnen und Einwohner der Schweiz die modernen Informations- und Kommunikationstechnologien in ihrem täglichen Leben kompetent und sicher nutzen können.

Dies bedingt einen stabilen staatlichen Rahmen und eine Einigung auf wichtige Eckwerte (hinsichtlich Wachstumspolitik, Innovation, Infrastrukturen und Umwelt, E-Government, Bildungszusammenarbeit, Sicherheit und Vertrauen, internationale Einbettung). Zudem ist eine kohärente und zukunftsorientierte Datenpolitik zu entwickeln. Diese soll sicherstellen, dass sich das Potenzial der vermehrten Sammlung und Bearbeitung von Daten zum Vorteil der Schweiz realisieren lässt, ohne die Kontrolle über diese Daten zu verlieren.

Inhalt und Umsetzung der Strategie

Die neue Strategie „Digitale Schweiz“ versteht sich als Dachstrategie, welche die zahlreichen bereits laufenden Aktivitäten und die bestehenden Expertengruppen aufeinander abstimmen soll. Zusätzlich setzt der Bundesrat bei der Umsetzung der Strategie verschiedene Schwerpunkte, so auf die digitale Wirtschaft, auf Daten und digitale Inhalte sowie auf den Austausch der Schweiz mit dem Ausland, insbesondere auch im Hinblick auf den digitalen Binnenmarkt der Europäischen Union. Er hat deshalb zusammen mit der Strategie folgende Vorhaben verabschiedet:

  • Die Folgen der Digitalisierung für die Wirtschaft in der Schweiz analysiert das Eidgenössische Departement für Wirtschaft, Bildung und Forschung (WBF). Es klärt ab, welche Rahmenbedingungen nötig sind, damit die schweizerische Volkswirtschaft die Chancen der Digitalisierung nutzen kann. Im Zentrum stehen dabei das Wettbewerbsrecht, Regulierungsfragen sowie die Auswirkungen auf den Arbeitsmarkt.
  • Um eine kohärente und zukunftsorientierte Datenpolitik zu entwickeln, erarbeitet das Eidgenössische Departement für Umwelt, Verkehr, Energie und Kommunikation (UVEK) eine Übersicht zum Zugang, Umgang und zur Sicherheit von Daten im Bund. Darauf aufbauend wird der Bund über allfälligen Handlungsbedarf auf diesem Gebiet zu befinden haben.
  • Die Schweiz soll die Chancen eines gestärkten europäischen digitalen Binnenmarkts nutzen können. Die Bundesverwaltung sucht daher koordiniert den Austausch mit der EU auf diesem Gebiet.

Dialog „Digitale Schweiz“

Die Strategie des Bundesrates gibt nicht nur die Leitlinien für das Handeln der Bundesverwaltung vor. Entscheidend für eine erfolgreiche Umsetzung ist die vernetzte Zusammenarbeit zwischen Behörden, Wirtschaft, Wissenschaft und Forschung sowie Zivilgesellschaft. Alle relevanten Stakeholder werden zur Teilnahme an einem strukturierten Dialog „Digitale Schweiz“ eingeladen, der zusammen mit der neuen Strategie lanciert wird. Der Dialog baut auf bestehenden Plattformen (wie Infosociety Days, Initiative für „Smart Switzerland“, Swiss Internet Governance Forum, Swiss Telecommunication Summit) auf und wird vom Bundesamt für Kommunikation (BAKOM) koordiniert. Bundesintern werden die Aktivitäten durch eine Koordinationsgruppe aufeinander abgestimmt.